CNAPP: cosa consolida davvero e come valutarlo oltre il marketing
CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.
Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.
NIST ha finalizzato i primi standard post-quantum, ma la migrazione richiede crypto-agility: inventario crittografico CBOM, shadow cryptography, scadenze 2030 e 2035 e il white paper CSWP 39.
Gli standard PQC ci sono e la minaccia harvest now, decrypt later è già attiva. Come impostare l’inventario crittografico, la crypto-agility e una migrazione ibrida ordinata.
Prompt injection, insecure output handling e agenti AI con privilegi eccessivi sono i rischi delle architetture AI aziendali: servono controlli su dati, identità, contesto, output ed esecuzione.
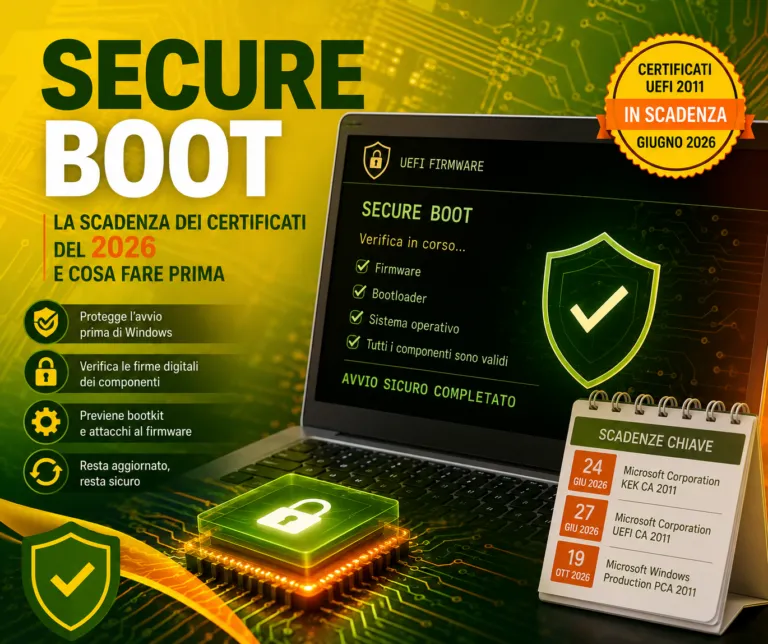
A fine giugno 2026 scadono i certificati Secure Boot del 2011. I dispositivi non aggiornati restano esposti alle minacce di avvio: cosa fare entro il Patch Tuesday del 9 giugno.
Roundup settimanale di threat intelligence: sfruttamento su larga scala di CVE-2026-3055 su NetScaler, RCE pre-auth CVE-2026-41089 sui domain controller, nuove voci nel catalogo KEV di CISA e la campagna Gamaredon contro l’Ucraina via WinRAR. Le priorità di mitigazione per i team di sicurezza.
Gli agenti AI con privilegi eccessivi diventano un insider risk: per McKinsey il 23% delle organizzazioni sta scalando l’AI agentica, mentre la Shadow AI aggiunge in media 675.000 dollari ai costi di breach.
Almeno 32 pacchetti npm del namespace ufficiale Red Hat compromessi con una variante del worm Shai-Hulud: credenziali, token e identità cloud nel mirino. Red Hat ha rimosso i pacchetti; indagine in corso.
Forensics by design per gli agenti AI nel processo penale: OpenTelemetry GenAI, ricevute hash-chained e catena di delega rendono opponibili i log, perché gli accertamenti sono materialmente irripetibili.
Il cybercrime passa dalla vendita di strumenti a quella di manodopera algoritmica: i casi GTG-5004, GTG-2002 e GTG-1002 mostrano ransomware no-code, vibe hacking e orchestrazione autonoma.
I file .MSC sono nell’arsenale dei gruppi APT dal 2024: tre modalità di abuso, dalla vulnerabilità GrimResource al ConsoleTaskpad, e la campagna di APT 41 contro il governo di Taiwan del 2 agosto 2024.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine