SSPM: la sicurezza dei SaaS che usi ma non controlli
L’SSPM (SaaS Security Posture Management) verifica la configurazione dei SaaS che usi ma non controlli: misconfigurazioni, identità e integrazioni OAuth. Differenze da CSPM e CASB.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
L’SSPM (SaaS Security Posture Management) verifica la configurazione dei SaaS che usi ma non controlli: misconfigurazioni, identità e integrazioni OAuth. Differenze da CSPM e CASB.
Definizione e rilevanza giuridica del documento informatico tra CAD, eIDAS e Linee Guida sulla formazione, gestione e conservazione: dematerializzazione, metadati e rischio nella sanità.
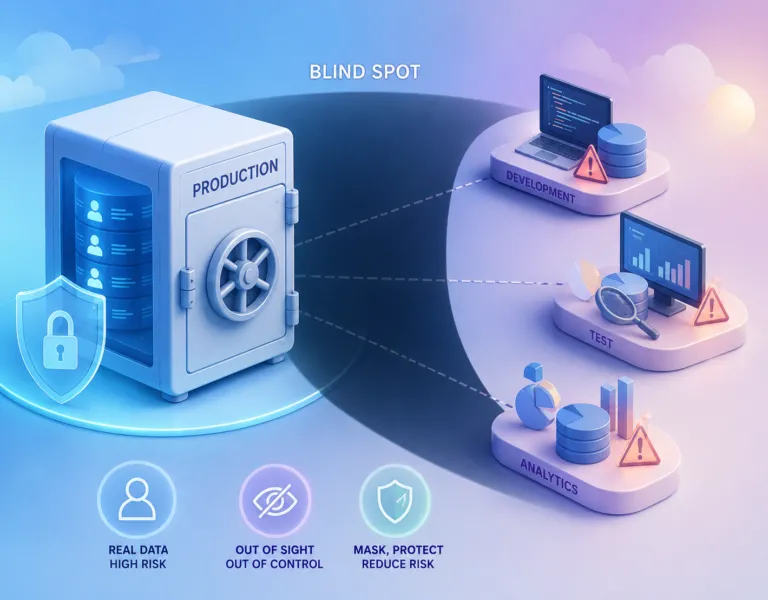
Il data masking protegge i dati fuori produzione, il vero punto cieco: copie sensibili in sviluppo e test. Mascheramento statico e dinamico, integrità referenziale, GDPR.
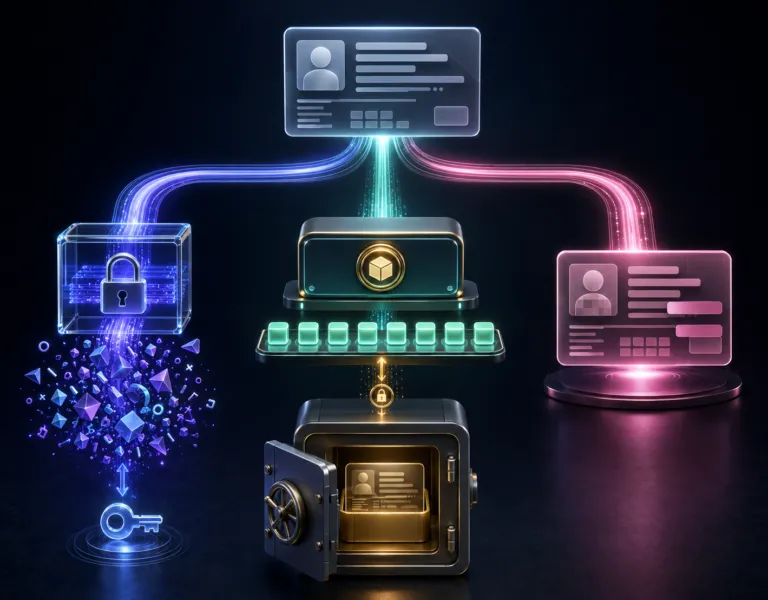
La tokenizzazione sostituisce il dato sensibile con un surrogato senza valore: niente chiave da violare, il dato reale solo nel vault. Differenze da cifratura e data masking.
L’estorsione senza cifratura sposta l’incidente dalla disponibilità alla riservatezza: cambiano le metriche, il momento della notifica NIS2 e il doppio binario ACN-Garante.
La mobile application security parte da un fatto scomodo: l’app gira su un dispositivo ostile e non fidato. OWASP MASVS, archivio locale, resilienza e il client in mano al nemico.
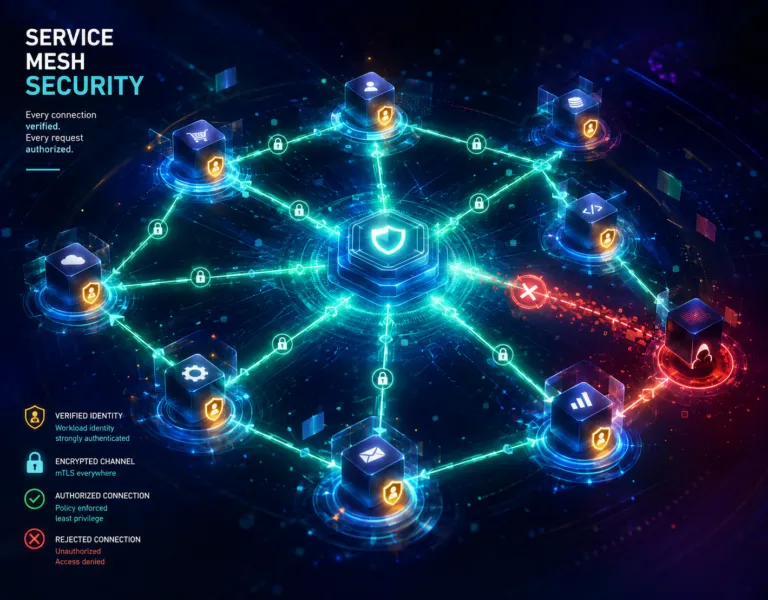
La service mesh security porta lo zero trust nel traffico tra i servizi: identità SPIFFE, mTLS e autorizzazione su ogni chiamata. Perché l’mTLS da solo non basta.
Forum ICT Security 2026, 24ª edizione il 18 e 19 novembre a Roma all’Auditorium della Tecnica: il rischio cyber come prova di governo tra supply chain, identità, AI, resilienza e crittografia post-quantistica.
Il gestore delle password come strumento di governance: modello self-hosted, crittografia lato client e zero-knowledge di Psono, integrazioni LDAP e SSO e responsabilità a carico dell’organizzazione.
Scanner e piattaforme di exposure management danno una prima fotografia tecnica, ma solo un Ethical Hacker dimostra il rischio reale: logica di business, catene d’attacco e giudizio contestuale.
Il sondaggio su 1.253 professionisti mostra un execution gap: l’AI è usata nel 73% delle organizzazioni, ma solo il 7% ha una governance avanzata e il 91% non ferma in tempo un’azione rischiosa degli agenti.
La NIS2 estende la protezione alla catena di approvvigionamento digitale: casi SolarWinds, Kaseya e MOVEit, obblighi per le PMI e la Digital SME Guide, con l’allineamento alla ISO/IEC 27001.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine