sigstore: la firma del software senza la chiave da custodire
sigstore rende la firma del software keyless: niente chiave da custodire, identità via OIDC e un registro pubblico a prova di manomissione. Cosign, Fulcio, Rekor e l’adozione.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
sigstore rende la firma del software keyless: niente chiave da custodire, identità via OIDC e un registro pubblico a prova di manomissione. Cosign, Fulcio, Rekor e l’adozione.
La IaC security previene la configurazione errata, prima causa delle violazioni cloud, dove nasce: nel codice. Scansione, policy as code con OPA, drift e supply chain.
La DNS security difende il livello più usato e meno sorvegliato della rete: protective DNS, DNSSEC, DNS cifrato e il punto cieco del DoH. Perché conta e cosa fare.
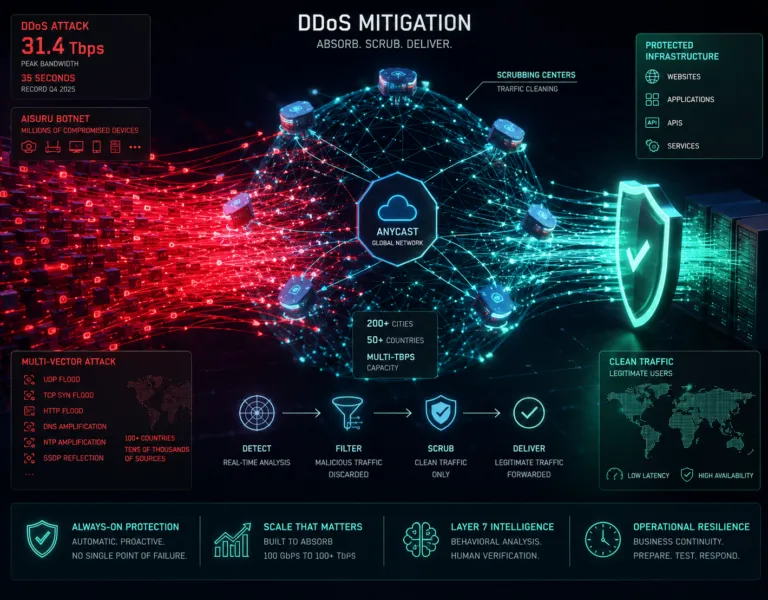
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.
GDPR, ISO/IEC 27001:2022, ISO/IEC 27005:2022 e ISO 22301:2019 applicati alla sanità: gestione del rischio informatico, valutazione d’impatto, dati sanitari e un caso di incidente.
eBPF rende il kernel Linux programmabile e sposta lì la sicurezza a runtime: visibilità ed enforcement con Falco e Tetragon, ma anche rootkit invisibili.
L’honeytoken è una trappola che genera allarmi ad altissima fedeltà: nessun utente legittimo tocca l’esca. Cyber deception, credenziali decoy e MITRE Engage.
Interoperabilità DMA e sicurezza: il caso del nuovo Siri bloccato in UE mostra la tensione tra apertura forzata degli assistenti AI e protezione dei dati di un agente con accesso profondo al dispositivo.
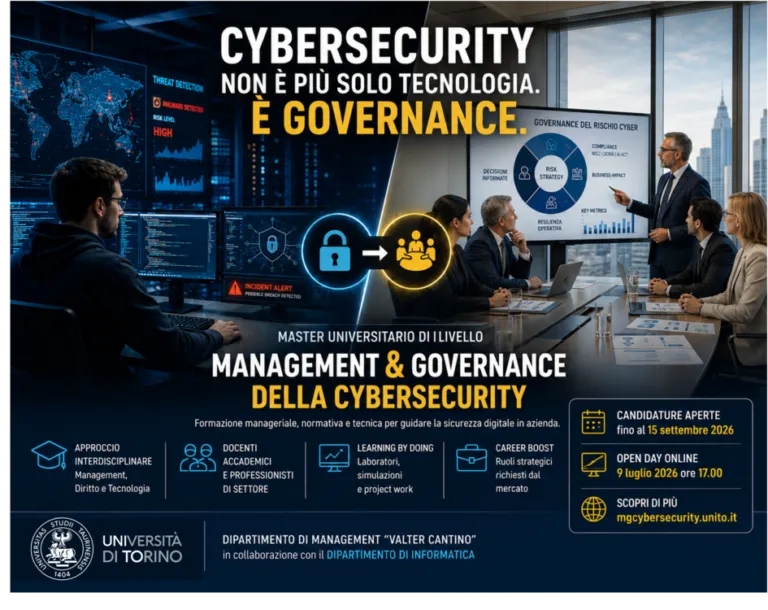
Master di I livello in Management & Governance della Cybersecurity dell’Università di Torino: da ottobre 2026, 61 CFU in otto aree formative, formula part-time e sponsorizzazioni aperte fino al 10 luglio 2026.
L’AI red teaming non è un penetration test: collauda il comportamento probabilistico dei modelli e degli agenti. Metodo, framework OWASP e MITRE ATLAS, metriche.
Il secrets management non si risolve con una cassaforte migliore: contano il secret sprawl, la rotazione, i segreti dinamici e l’autenticazione keyless. La guida.
Detection engineering e detection-as-code: regole di rilevamento versionate, testate e misurate su MITRE ATT&CK, con Sigma, piramide del dolore e ciclo di vita delle regole al posto del magazzino di allarmi.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine