Sicurezza nell’era dei container
Container e sicurezza: meno host da gestire e maggiore isolamento delle applicazioni, ma kernel condiviso, immagini vulnerabili su DockerHub, patching del container engine e risorse condivise restano punti critici.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Container e sicurezza: meno host da gestire e maggiore isolamento delle applicazioni, ma kernel condiviso, immagini vulnerabili su DockerHub, patching del container engine e risorse condivise restano punti critici.
Pwnie Award 2018 assegnati alla Black Hat: Intel AMT, Chainspotting, Meltdown e Spectre, ROBOT, Bitfi e Holey Beep, più il Lifetime Achievement Award a Michał Zalewski, autore dello scanner p0f e del fuzzer AFL.
Attacchi side channel contro l’hardware: TEMPEST, radiazioni elettromagnetiche, chip wireless, misura dei tempi di elaborazione e Row Hammer, nato dallo studio di Kim et al. del 2015 sulle memorie DRAM.
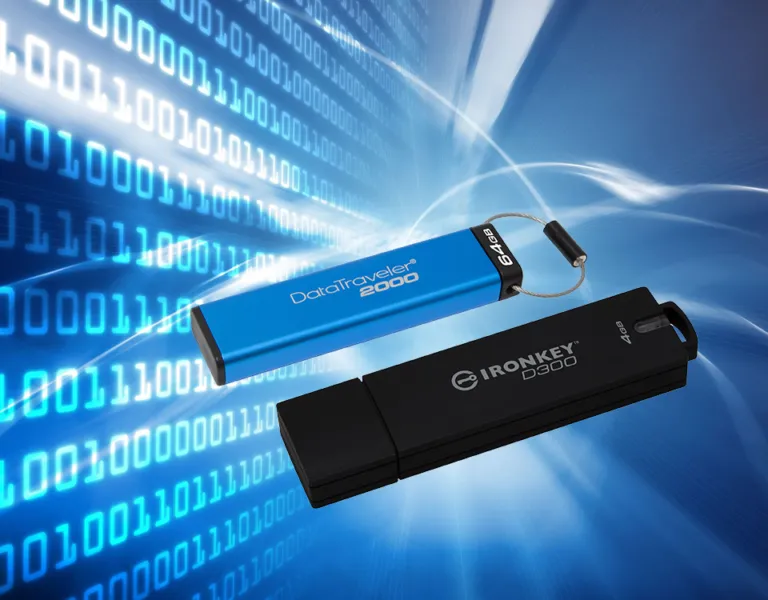
Kingston Technology propone drive USB crittografati (DTVP 3.0, DT4000 G2, DT2000) e IronKey con certificazione FIPS 140-2 di Livello 3, gestibili con SafeConsole di DataLocker, per i dati in mobilità e il GDPR.
Libraesva e gli ESVAlabs sui primi sei mesi del 2018: ransomware quasi raddoppiato, malware polimorfico e tuttofare, mining di criptovalute, Business Email Compromise e truffe con riscatto.
Hitachi Systems CBT propone un ciclo di vita della sicurezza applicativa in quattro fasi con tre livelli di maturità; applicato a HBG Gaming, ha individuato le vulnerabilità nei sorgenti e dimezzato il TCO.
Forum ICT Security 2018, diciannovesima edizione a Roma: tavola rotonda sulla Cyber-Physical Security, interventi su email security, GDPR e NIS e bookazine gratuito ICT Security Collection.
WannaCry del 12 maggio 2017: dropper, kill switch, cifratura RSA dei dati ed exploit EternalBlue sulla vulnerabilità del protocollo SMB, con un esempio numerico dell’algoritmo e l’intervento del CNAIPIC.
Cinque caratteristiche per valutare un servizio DDoS gestito: flessibilità sui flussi di lavoro, reporting orientato al cliente, dimensioni della rete, esperienza del team e soluzione ibrida locale e su cloud.
Gamification nella formazione sulla cyber security: dati su minacce interne e phishing, domande da porsi, limiti della formazione tradizionale e come definire obiettivi, premi, graduatorie e feedback.
Obsolescenza tecnologica del software: rischi come gli RCE e contromisure di security by design (stack, open source, patching automatico) e long-term security (assessment, segregazione, WAF).
Misurare la sicurezza delle informazioni: indicatori per ambito, oggetto ed esigenza, processo in tre fasi e cadenze diverse per indicatori di sintesi, di gestione e tecnologici.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine