Datemi una Injection ed una RCE e vi solleverò il mondo
Injection e RCE sono le minacce più pericolose per i siti web: superficie di rischio Internet contro rischio interno, cifratura SSL/TLS che ostacola il rilevamento e governance.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Injection e RCE sono le minacce più pericolose per i siti web: superficie di rischio Internet contro rischio interno, cifratura SSL/TLS che ostacola il rilevamento e governance.
5G: l’asta italiana per le frequenze ha toccato 6 miliardi e mezzo di euro, con un impatto globale stimato in 12 trilioni di dollari entro il 2035 e requisiti tecnici che spaziano dalla latenza all’IoT.
Fasi di un attacco informatico e ciclo del codice malevolo in quattro fasi, con la classificazione di malware e tecniche d’attacco: ransomware, fileless, phishing, vishing, DDoS, SQL injection.
Satisfiability Modulo Theories applicate alla sicurezza: ricerca di bug con symbolic e concolic execution, fuzzing, analisi di malware e offuscamento, con un esempio di vincoli risolti con il solver Z3.
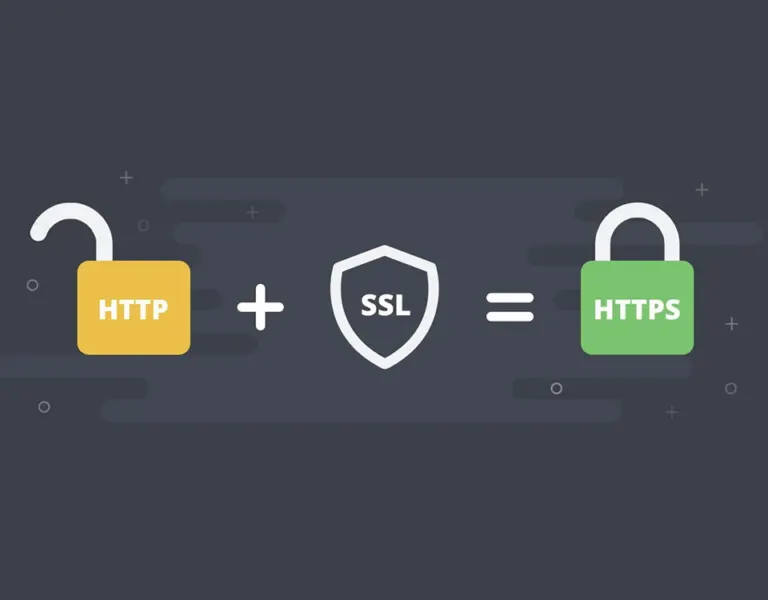
Let’s Encrypt rilascia gratis certificati TLS ma viene usato anche per il phishing: circa 15.000 certificati con il termine PayPal in 12 mesi, un caso reale e le differenze rispetto ai certificati OV ed EV.
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Insider Threat: le quattro categorie di insider (pedine, incompetenti, collaboratori, lupi solitari), i dati sui data breach e le contromisure, da microsegmentazione e cambiamento culturale a UEBA e DCAP.
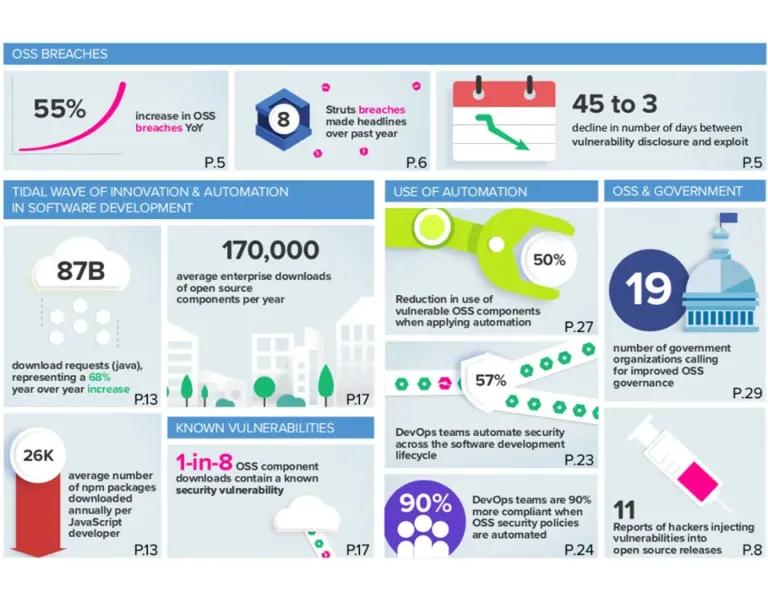
7 Comuni su 10 usano sistemi informatici non aggiornati; Emerasoft indica nell’open source un rischio per la PA, con vulnerabilità aumentate del 120% nel 2017, e propone Sonatype IQ Server.
Meltdown e Spectre sono vulnerabilità hardware nel disegno delle CPU divulgate il 3 gennaio 2018: accesso in sola lettura a dati riservati, varianti come NetSpectre e Foreshadow e patch solo parziali.
Analisi di una mail di sextortion segnalata dal CNAIPIC a settembre: come funziona la posta elettronica, ruolo di MTA e MDA e come leggere le righe Received dell’header per valutare l’attendibilità del messaggio.
Kaspersky Endpoint Security for Business unisce machine learning dinamico, Behavioral Detection, HIPS, gestione di vulnerabilità e patch e integrazione con l’EDR; Newtech Security lo distribuisce in Italia.
Scansione statica, dinamica e penetration test applicativo a confronto: limiti, falsi positivi oltre il 50%, vulnerabilità OWASP Top10 non rilevate dagli scanner e quando usare ciascuna tecnica.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine