10th Anniversary Party di Kaspersky Lab Italy
Kaspersky Lab festeggia a Roma i dieci anni in Italia: Eugene Kaspersky richiama la sicurezza delle infrastrutture critiche e dell’Internet Industrial Security, citando una ricerca ICS CERT del 2017.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
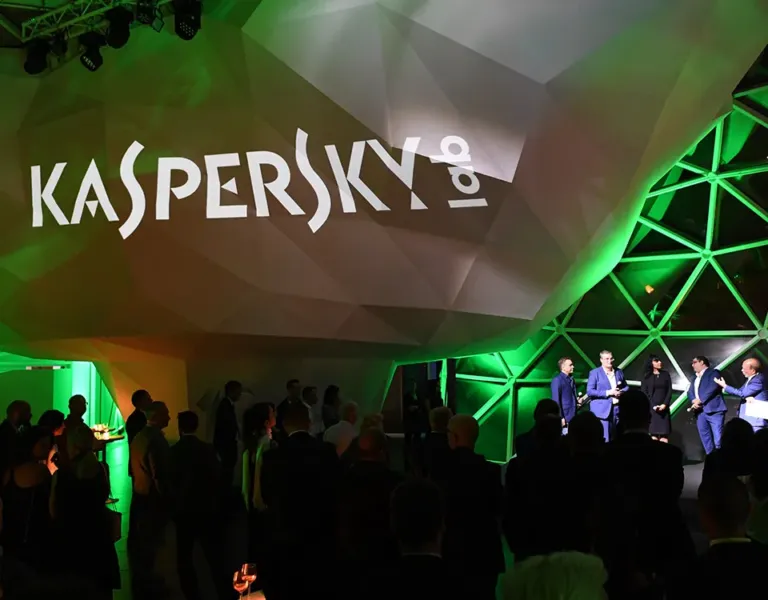
Kaspersky Lab festeggia a Roma i dieci anni in Italia: Eugene Kaspersky richiama la sicurezza delle infrastrutture critiche e dell’Internet Industrial Security, citando una ricerca ICS CERT del 2017.
Security Key, azienda di sistemi per il controllo degli accessi e la gestione delle chiavi, rappresenta in Italia Traka Assa Abloy, Zwipe e iLoq; il fondatore Augusto Rotoni è membro di ERSI ed ELF.
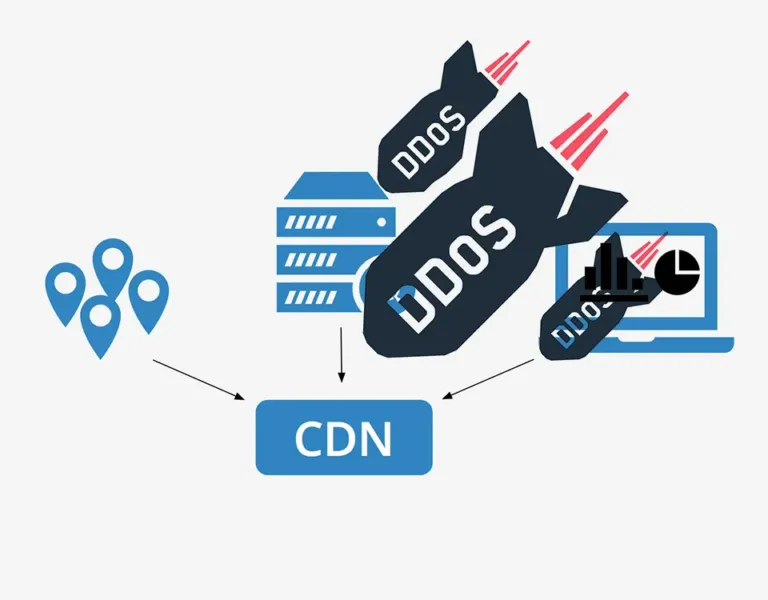
CDN e protezione DDoS: il cloud non basta, tra attacchi alla Commissione Europea, ai treni svedesi e a DSB, origin server esposti, cloud usato come arma e protezioni delle CDN spesso limitate a filtri statici.
Certificazioni dei professionisti ICT in Europa e in Italia: EUCIP del CEPIS, e-Competence Framework, norme UNI 11506 e 11621, linee guida AGID e un caso aziendale con 46 violazioni.
Sicurezza dei container in costruzione, implementazione e runtime: controlli via API REST nella pipeline CI/CD, scansione e firma delle immagini e sostituzione dei container compromessi.
WPA3 non è un nuovo protocollo ma una certificazione: nella modalità Personal SAE sostituisce il PSK, i Protected Management Frames diventano obbligatori e la modalità Enterprise prevede i 192 bit.
Wireshark 2.6.3, uscito a fine agosto 2018, corregge vulnerabilità legate al bluetooth e aggiorna protocolli come DHCP, GSM, SSL, 802.11 e HTTP; lo sniffer è libero e usa libpcap e winpcap.
Prima parte di una serie sull’hardware: dai mainframe batch degli anni ’60 a pipeline e CPU superscalari, con i modelli di sicurezza Bell-La Padula e Biba, per capire Spectre e Meltdown.
Defacing e data breach contro siti istituzionali italiani, dall’INAS con oltre 37.500 account alla piattaforma del Movimento 5 Stelle: password in chiaro, controlli carenti e responsabilità di chi gestisce i dati.
Il phishing assessment simula campagne di phishing in ambiente controllato per formare i dipendenti: tre fasi, trojan bancari come UrSnif, ZeuS Panda e GootKit, e lo strumento open source Gophish.
Machine learning e AI applicati al pentest: percorso di attacco, scelta e produzione dell’exploit sono in parte automatizzabili, ma intuito e creatività dell’ethical hacker restano difficili da modellare.
Aperte le iscrizioni al Forum ICT Security, 19a edizione il 24 ottobre 2018 a Roma: tavola rotonda sulla cyber-physical security e interventi su GDPR, SOC, supply chain, malware e crypto crime.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine