Italian Cybersecurity Report 2016
Il rapporto di CIS-Sapienza e CINI, giunto alla quarta edizione, si rivolge per la prima volta alle piccole imprese con 15 Controlli Essenziali di Cybersecurity, derivati dal Framework Nazionale.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Il rapporto di CIS-Sapienza e CINI, giunto alla quarta edizione, si rivolge per la prima volta alle piccole imprese con 15 Controlli Essenziali di Cybersecurity, derivati dal Framework Nazionale.
Cyber Crime Conference, 8a edizione l’11 aprile 2017 all’Auditorium della Tecnica di Roma: ingresso gratuito su iscrizione, cyber defense e cyberspionaggio, crediti CPE per CISSP e CISA.
Il caso Occhionero e il malware EyePyramid mostrano che la cyber security istituzionale è un problema organizzativo e deontologico: l’attacco è emerso grazie a una procedura dell’ENAV, non a un antivirus.
Ogni giorno si inviano 247 miliardi di e-mail, per default non cifrate: EagleMercury Encrypted Email cifra i messaggi con PKI, S/MIME e certificati X.509, mentre Thru sostituisce gli allegati con link protetti.
Perché la tecnologia da sola non basta: la sicurezza è sempre più persona-centrica e richiede un approccio integrato, un CISO con competenze umanistiche e profili e-CF e norme EN 16234 per le competenze.
Ricercatori dell’University College di Londra individuano una botnet di oltre 350mila profili Twitter, riconosciuta da anomalie geografiche e da tweet tratti da undici libri di Star Wars.
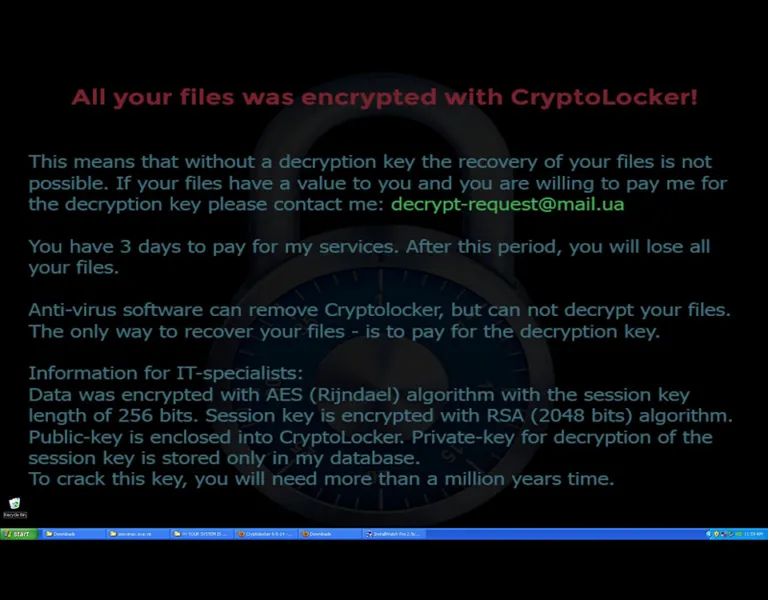
Cryptolocker: ingegneria sociale con false fatture e downloader, cifratura a chiave pubblica dei dischi raggiungibili, riscatto in Bitcoin e precauzioni per difendersi dai ransomware.
Il software come sistema nervoso centrale dell’azienda sanitaria: aggiornamenti non governati causano blocchi e perdite di dati, serve un Change Manager e il controllo dei fornitori esterni.
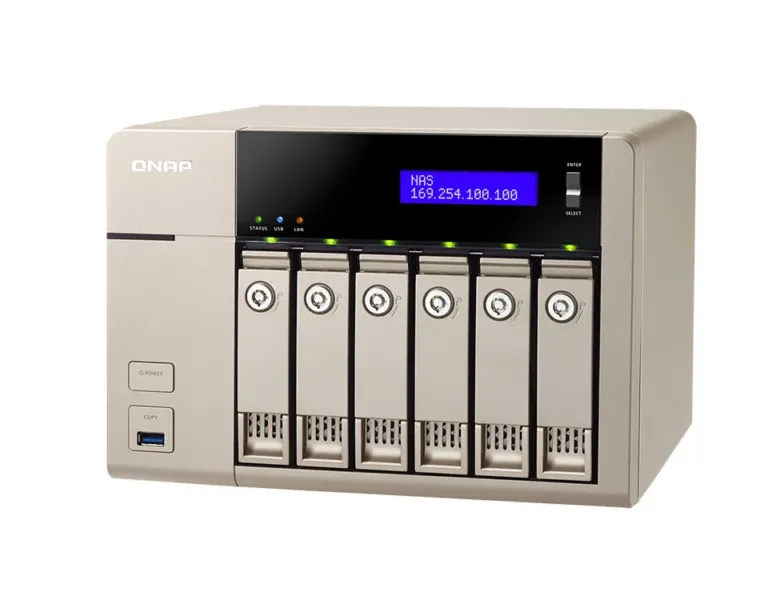
F-Secure ha trovato tre vulnerabilità nell’aggiornamento del firmware del NAS QNAP TVS-663: richieste non cifrate consentono il controllo come amministratore, con oltre 1,4 milioni di dispositivi a rischio.
Il social engineering manipola le persone con principi psicologici come simpatia e coerenza: la relazione è il fulcro, anche i venditori usano tecniche simili e la prevenzione richiede consapevolezza.
Thru, piattaforma di condivisione e collaborazione file per le aziende, offre crittografia, scansione antivirus, controllo degli accessi basato sui ruoli e il registro eventi Thru Audit per gli amministratori IT.
Cinque tendenze attese per la sicurezza nel 2017: applicazioni al centro, cloud usato per proteggere, automazione, attacchi sofisticati da aggressori meno esperti e convergenza tra sicurezza mobile e IAM.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine