Salta al contenuto
Evento Forum ICT Security 2026 · 18–19 novembre 2026 · Auditorium della Tecnica, RomaForum ICT Security · 18–19 nov · Roma Iscriviti →
ICT Security Magazine
  • Cyber Security: tutti gli articoli 1.339 articoli

    Minacce e attacchi

    • Cyber Crime
    • Cyber Warfare
    • Ethical Hacking
    • Digital Forensic

    Rischio, norme e privacy

    • GDPR e Privacy
    • Cyber Risk
    • Cyber Law
    • Business Continuity

    Tecnologie

    • Intelligenza Artificiale
    • IoT Security
    • Industrial Cyber Security
    • Digital ID Security
    • Blockchain e Criptovalute
    • Digital Transformation

    Scenari

    • Geopolitica e Cyberspazio
    • Prospettive

    Ultimi in Cyber Security

    Tutti gli articoli di Cyber Security →
  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi ↗
Newsletter
ICT Security Magazine
Cyber Crime · Cyber Security

La Botnet Fantasma che inneggia a Star Wars su Twitter

Tanti, tra i cultori del mondo cyber, amano sognare un mondo oltre il presente; stavolta il connubio “informatica-fantascienza” ha portato ad un avvenimento web…
A cura di:Redazione Ore Pubblicato il7 Febbraio 201713 Marzo 2025 Condividi
La Botnet Fantasma che inneggia a Star Wars su Twitter

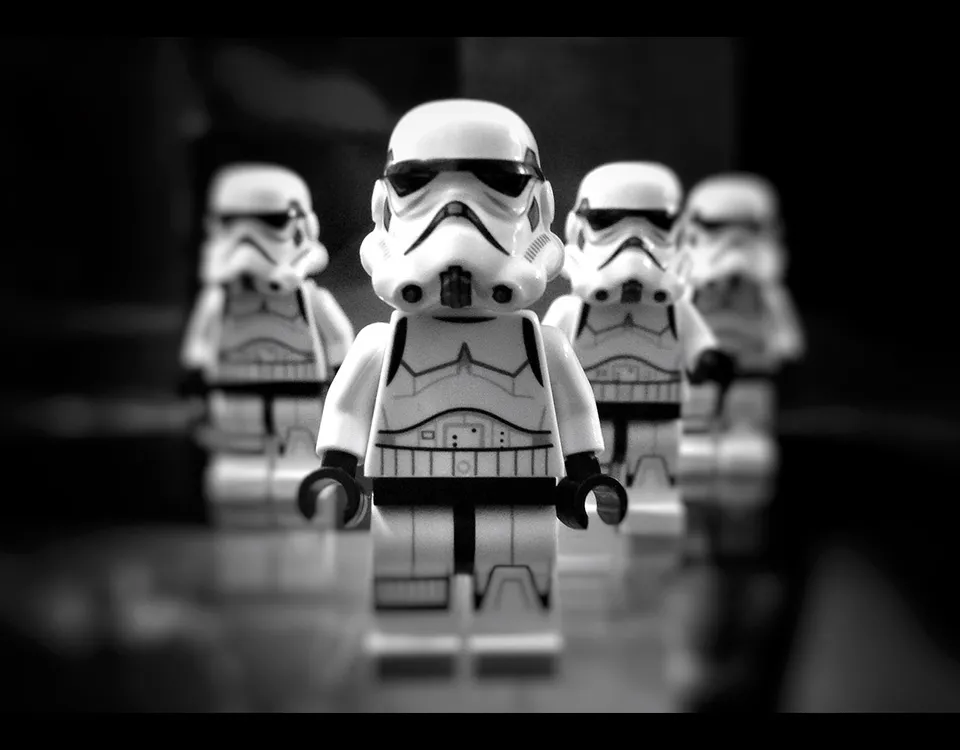
Tanti, tra i cultori del mondo cyber, amano sognare un mondo oltre il presente; stavolta il connubio “informatica-fantascienza” ha portato ad un avvenimento web senza precedenti.

Il tutto non ha coinvolto “una galassia lontana lontana” ma Twitter, il servizio gratuito di social networking e microblogging più utilizzato al mondo.

Botnet Massiva: 350.000 Account Twitter Compromessi Citano Star Wars

Gli informatici della University College di Londra hanno scoperto una botnet che, dalle stime condotte, sembra aver compromesso oltre 350mila account e twittato migliaia di frasi tratte dai libri di Star Wars.

Il professor Shi Zhou e il suo studente ricercatore Juan Guzman Echeverria stavano studiando un campione random di utenti Twitter – sei milioni di account, ovvero circa l’1% dell’utenza totale – quando si sono accorti di una curiosa anomalia in relazione alla localizzazione degli account sulla mappa del mondo.

Più di tremila tra gli utenti osservati erano all’interno di due grossi rettangoli un po’ troppo uniformi – uno copriva Europa e Nord Africa, l’altro era posizionato in Nord America.

Non solo, molti utenti risultavano attivi dal profondo Oceano o in un punto remoto del deserto.

L’ipotesi cui i due studiosi sono giunti è facile da immaginare: quelle coinvolte nell’anomalia non erano identità reali.

Il passo successivo per capirne di più è stato un controllo manuale, i profili sotto analisi sono stati 3.244 e tutti producevano solo post con frasi casuali tratte da undici libri dedicati alla celeberrima saga Star Wars, spesso con frasi sbagliate.

Procedendo la ricerca, altri fattori hanno aumentato la probabilità che questi bot facciano effettivamente parte di una stessa rete: tutti i profili sono nati tra giugno e luglio 2013, nessuno ha twittato più di undici volte, alcuni hashtag – come #teamfollowback – erano comuni ed infine sembra che tutti usassero Twitter tramite Windows Phone.

A questo punto il team ha sviluppato un algoritmo, utilizzando proprio la ricerca di queste caratteristiche comuni, tramite il quale identificare i profili sospetti il cui numero totale ha infine raggiunto la cifra strabiliante di 350.000.

Da quando la botnet è stata creata, presumibilmente il 20 giugno 2013, ha postato ogni giorno ben 150.000 tweets fino al 14 luglio 2013, sebbene a questo punto sia cessata l’attività i tweets sono rimasti in rete senza che nessuno se ne accorgesse, almeno finora.

Siamo ben consci dell’enorme quantità di botnets presenti nella rete, la peculiarità di questa – oltre all’ingenza in relazione ad una piattaforma come Twitter – è il fatto che sia rimasta nascosta per molto tempo, merito da attribuirsi probabilmente alla fattezza realistica dei profili coinvolti che spesso contenevano anche più di qualche foto, caratteristica alquanto rara per i fake profiles.

Ma perchè Star Wars? Sorge spontaneo chiedersi quale sia il motivo che può spingere qualcuno a creare una botnet di questo tipo.

Secondo lo stesso Zhou la ragione può essere riconducibile al fenomeno dei fake followers – ragione per la quale vengono spesso creati i bot – che riguarda la possibilità di acquistare followers all’ovvio fine di aumentare la popolarità e conseguentemente la visibilità di un profilo. In relazione a questa ipotesi twittare riguardo Star Wars sarebbe un buon modo per rendere ulteriormente plausibili i profili.

C’è chi invece dà più importanza al contenuto dei tweets e ipotizza che i responsabili, per qualche oscura ragione, abbiano voluto far avanzare il tema “Star Wars” nei Trending Topic.

Altri, come il professore dell’Università di Cambrige Jon Crowcroft, pensano che non ci sia nulla di malvagio, forse il semplice esperimento amatoriale di un hacker.

In ogni caso il caso risulta curioso, il settimanale inglese di divulgazione scientifica New Scientist riporta – fra le altre – l’ipotesi di Emilio Ferrara, esperto di Machine Intelligence e Data Science dell’Università della California del Sud, secondo cui, se davvero la fonte che produce questi tweet è unica, si tratterebbe di un esperimento insolitamente grosso per Twitter e l’ennesima riprova di quanto queste piattaforme possano essere manipolate.

Che la Forza possa un giorno svelare la verità!
Approfondisci con il whitepaper

Phishing aziendale: perché i dipendenti formati cliccano comunque?

Studio empirico su 65 dipendenti di un'azienda IT caduti in una simulazione di phishing: fattori emotivi, cognitivi e organizzativi del click, tre profili di rischio e raccomandazioni per la formazione.

Scarica gratis il PDFScopri i capitoli

Condividi sui Social Network:
Tag articolo: #account fake#bot Twitter#botnet#Cyber Security#cyber sicurezza#esperimento Twitter.#fake followers#Juan Guzman Echeverria#profili falsi#Shi Zhou#Star Wars#twitter#University College London

Dallo stesso argomento

Cyber Crime →
  • linux_ksmbd_rce_cover_960x750_light
    Cyber Crime

    KSMBD, due RCE da CVSS 9,0 nel kernel Linux: fix nei rami dei maintainer, non in una release

    Redazione Ore 23 Ottobre 202623 Ottobre 2026

    Due RCE da CVSS 9,0 in KSMBD, il server SMB del kernel Linux, sono finite con i dettagli tecnici sulle liste pubbliche del kernel. I maintainer hanno fix nei propri rami, ma nessuna release e nessun CVE.

  • CVD e hacker etici i rischi penali del 615-ter_Cybersecurity tra legge e zero-day.png
    Cyber Crime · Cyber Law

    CVD, 615-ter e il coraggio di chiedere aiuto

    Maurizio Siracusa Ore 21 Ottobre 2026

    La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.

  • ConnectWise Cloud Backup attacco supply chain la credenziale del fornitore apre i tenant Microsoft 365Chiave Fornitore e Volte Cloud Aperte.png
    Cyber Crime

    ConnectWise Cloud Backup attacco supply chain: la credenziale del fornitore apre i tenant Microsoft 365

    Redazione Ore 19 Ottobre 2026

    Huntress conferma accessi non autorizzati in 162 tenant dopo l’abuso di una credenziale ConnectWise; tre servizi restano sospesi e sono ancora aperti il come, l’attore e l’impatto sui dati.

// Evento

Forum ICT Security 2026

18–19 novembre 2026
Auditorium della Tecnica, Roma

19Giorni14Ore10Minuti
Iscriviti

Ultimi in Cyber Crime

  • KSMBD, due RCE da CVSS 9,0 nel kernel Linux: fix nei rami dei maintainer, non in una release
  • CVD, 615-ter e il coraggio di chiedere aiuto
  • ConnectWise Cloud Backup attacco supply chain: la credenziale del fornitore apre i tenant Microsoft 365
  • Phishing aziendale: perché i dipendenti formati cliccano comunque?
Tutta la sezione →

Whitepaper gratuito

Phishing aziendale: perché i dipendenti formati cliccano comunque?

Scarica gratis il PDF

Newsletter

Una volta al mese, i migliori articoli

La rassegna gratuita del portale e della rivista ICT Security.

Iscriviti gratis

ICT Security Magazine

La prima rivista italiana dedicata alla sicurezza informatica: da oltre 20 anni si occupa di cyber security e business continuity.

Segreteria: Humana Srl
Via Cividale del Friuli 21, 00183 Roma
C.F. e P.IVA 13642431004
redazione@ictsecuritymagazine.com

LinkedInFacebookX

I nostri siti: Safety & Security Magazine · Leadership & Management Magazine

Argomenti

  • Cyber Security
  • Cyber Crime
  • Cyber Risk
  • GDPR e Privacy
  • Cyber Law
  • Intelligenza Artificiale
  • Industrial Cyber Security
  • Geopolitica e Cyberspazio

Il magazine

  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi
  • Chi siamo
  • Contatti
  • Privacy Policy

Newsletter

Una volta al mese: la rassegna dei migliori articoli della rivista ICT Security.

Iscriviti gratis

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale.

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
Iscriviti alla newsletter
  • Argomenti
    • Cyber Security: tutti gli articoli
    • Minacce e attacchi
      • Cyber Crime
      • Cyber Warfare
      • Ethical Hacking
      • Digital Forensic
    • Rischio, norme e privacy
      • GDPR e Privacy
      • Cyber Risk
      • Cyber Law
      • Business Continuity
    • Tecnologie
      • Intelligenza Artificiale
      • IoT Security
      • Industrial Cyber Security
      • Digital ID Security
      • Blockchain e Criptovalute
      • Digital Transformation
    • Scenari
      • Geopolitica e Cyberspazio
      • Prospettive
  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi ↗
Cerca