2017: è tempo di proteggere i tuoi dati!
Come ridurre il rischio di data breach: PMI nel mirino, errori del personale come causa più comune, quattro passi per una cultura della sicurezza e cifratura dei dati hardware o software.

Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.339 articoli
Come ridurre il rischio di data breach: PMI nel mirino, errori del personale come causa più comune, quattro passi per una cultura della sicurezza e cifratura dei dati hardware o software.
Difesa delle applicazioni web e delle API in tre fasi: verifica del client alla connessione, controllo della richiesta e degli header HTTP, confronto tra risposta attesa e dati restituiti, con WAF e proxy.
Gestione digitale e sicurezza di dati e documenti nelle imprese italiane: nel 75% delle violazioni è responsabile un dipendente, e ANORC chiede formazione e ruoli chiari per conservazione e trattamento.
Ecografi, apparecchiature radiologiche e software obsoleti abbassano l’affidabilità del dato sanitario; la sicurezza non va delegata al solo CIO e l’Health Technology Assessment aiuta a dismettere.
Confusione tra qualificazione e certificazione degli auditor ISO/IEC 27001: ruolo di Accredia, IAF e organismi di certificazione, norme richieste dall’IAF MD13:2015 e limiti di corsi e training center.
Videointervista a Matteo G.P. Flora, esperto di reputazione e monitoraggio della rete, sulle finalità e i rischi degli strumenti di monitoraggio e sulla percezione sul web, al Forum ICT Security 2016.
Aramis, prodotto aizoOn di network security monitoring con machine learning e data mining proprietari: Davide Bernardi e Gabriele Liverziani spiegano come l’intelligenza artificiale aiuta a rilevare gli attacchi.
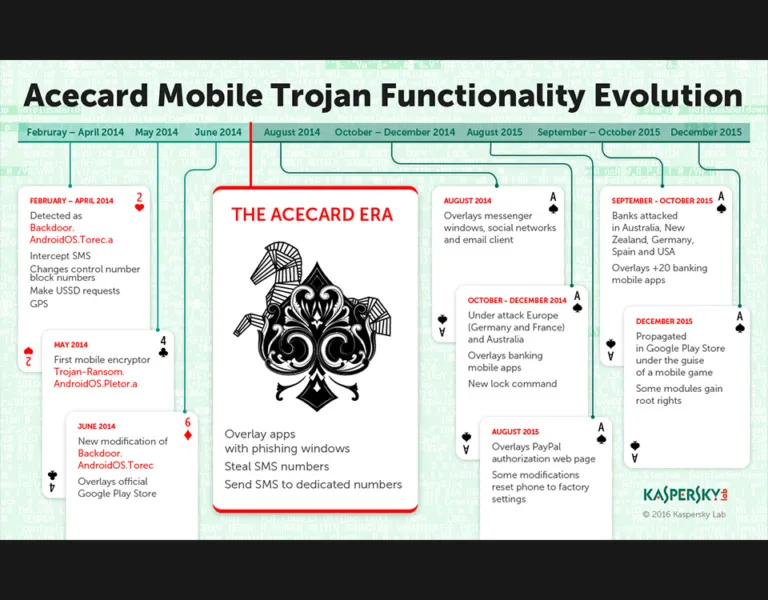
Acecard, trojan Android considerato evoluzione di Torec e individuato nel febbraio 2014, ha oltre 10 varianti: simula app come Facebook e PayPal, intercetta messaggi e chiede foto di carta di credito e documento.
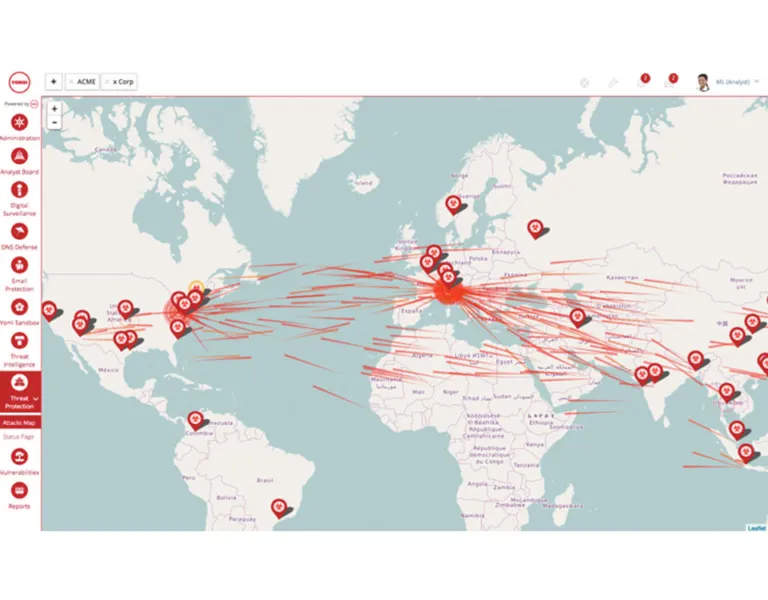
Dal Network Operation Center al Security Operation Center fino al Cyber Security Defence Center: Cyber Space e Real Space, un attacco a una produzione metalmeccanica, SIEM, CSIRT e team di analisti.
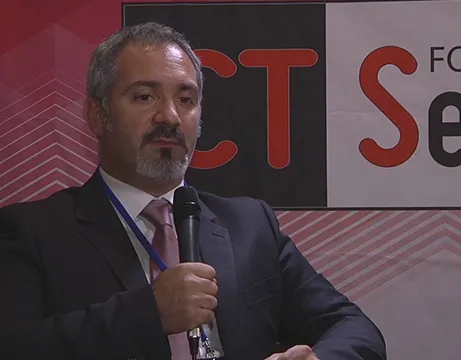
Fabio Sammartino di Kaspersky Lab alla tavola rotonda sulla sicurezza in banca: awareness degli istituti, vulnerabilità dei POS, transazioni bancarie, furto d’identità e lotta al crimine informatico.
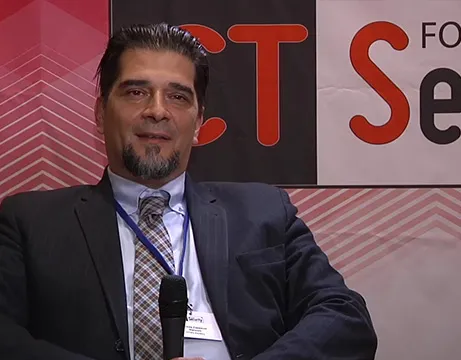
Andrea Zapparoli Manzoni, Head of Cyber Security di KPMG Advisory SpA, definisce il nuovo cyberspazio tra IoT, social e instant messenger, con più macchine che persone interconnesse, e indica le contromisure.
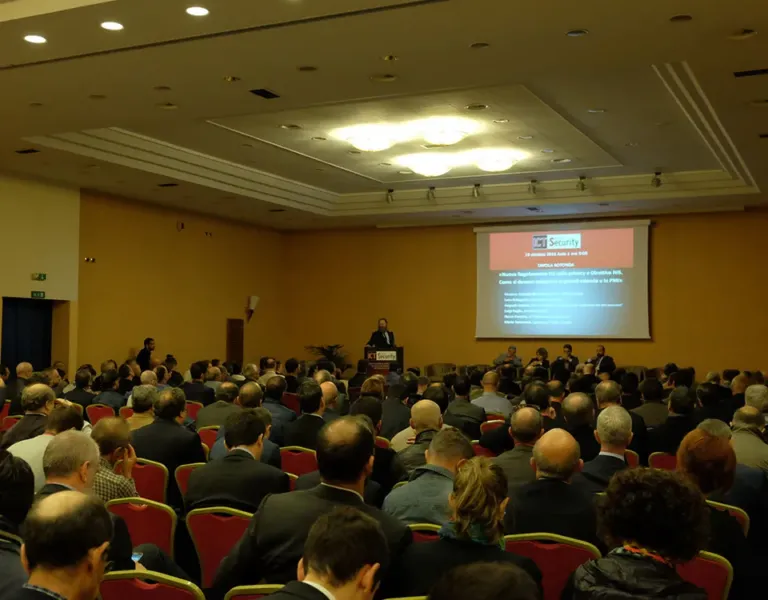
17° Forum ICT Security a Roma Aurelia Antica: 954 visitatori, 4 sessioni e 36 relatori su Regolamento UE privacy, Direttiva NIS, sicurezza in banca, white hat hacker e acquisizioni forensi.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine