Zero Trust selettivo nell’OT: pregi e limiti del framework MATRIX
Dopo la validazione arriva il bilancio, lo zero trust selettivo con MATRIX rende tracciabile la scelta dei controlli negli ambienti OT, ma restano aperti…

32 articoli
Dopo la validazione arriva il bilancio, lo zero trust selettivo con MATRIX rende tracciabile la scelta dei controlli negli ambienti OT, ma restano aperti…
Dalla valutazione del rischio alla scelta dei controlli: la matrice di allocazione MATRIX stabilisce quali capability Zero Trust applicare a ciascun asset OT, come…
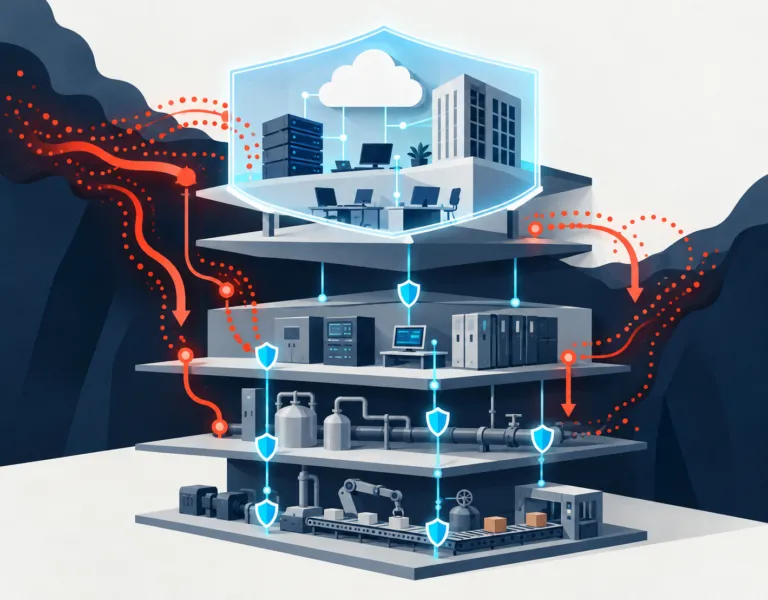
Il modello Purdue aiuta a comprendere perché latenza, disponibilità continua, sistemi legacy e requisiti di safety rendono inefficace il trasferimento diretto dei controlli IT…
Dalla fine dell’air gap alla necessità, problematica dello Zero Trust OT. Con questo articolo si apre una serie in otto parti dedicata al paper…
I protocolli ICS come Modbus sono insicuri per progetto: nessuna autenticazione né cifratura. Perché non si possono correggere e come si difende l’OT con segmentazione e monitoraggio.
Nell’OT incident response contenere non vuol dire spegnere: la priorità è lo stato sicuro del processo, non fermare l’attaccante a ogni costo. Safe state, OT SOC e piano ICS.
IEC 62443 è lo standard per la sicurezza OT: zone e condotti, livelli di sicurezza, sette requisiti fondamentali. Perché l’industria non è informatica e cosa cambia con NIS2.
Il gruppo iraniano Handala (Void Manticore) rivendica la violazione di California Water Service: dump da 5 GB, vettore RTKBase, screenshot consegnati a Press TV. Non ransomware né estorsione, ma una operazione hack-and-leak di influenza nel quadro della guerra cyber Iran-USA-Israele.
Vulnerability management risk-based: il 10 giugno la CISA ha emanato la direttiva BOD 26-04, che impone alle agenzie federali priorità di patching basate sull’exploit reale e non più sul solo CVSS. Il giorno dopo, nuovi advisory ICS su Yarbo, Naxclow e Brickcom mostrano sul campo lo stesso profilo di rischio.
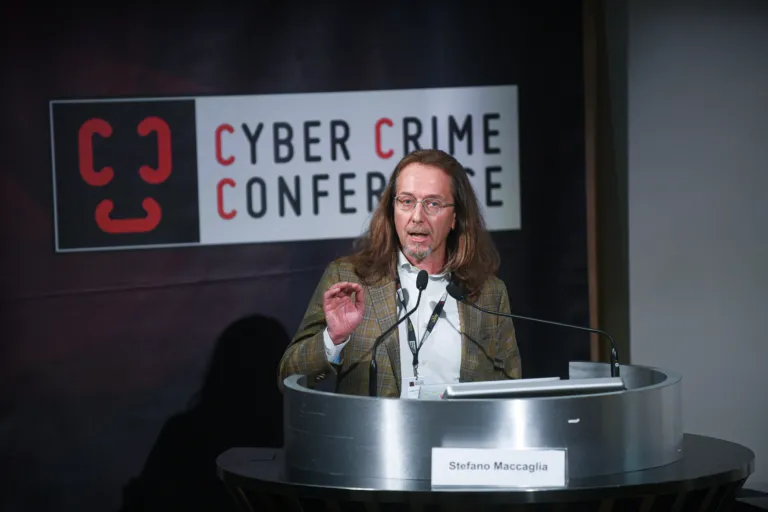
Dall’intervento di Stefano Maccaglia, Director of Incident Response e Red Team di NetWitness, alla 14ª Cyber Crime Conference (Roma, Auditorium della Tecnica, 6-7 maggio…
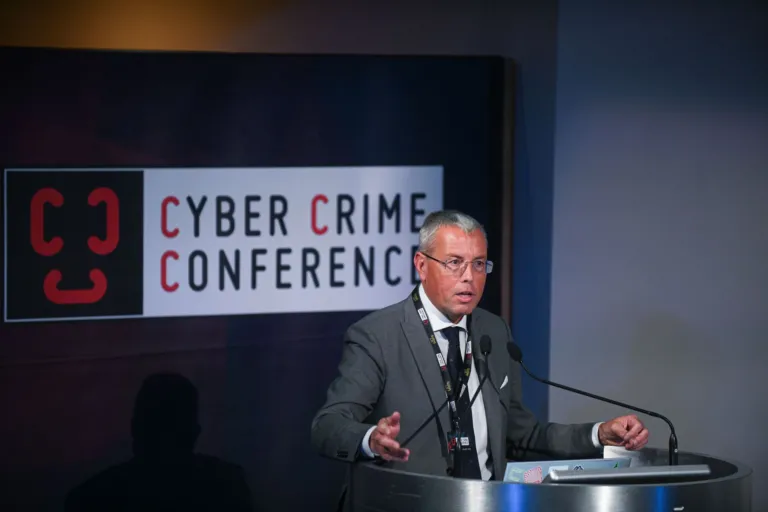
Write-up dell’intervento di Nicola Mugnato, CTO e Co-Founder di Gyala, alla 14ª Cyber Crime Conference (Roma, Auditorium della Tecnica, 6-7 maggio 2026). Il 2026…
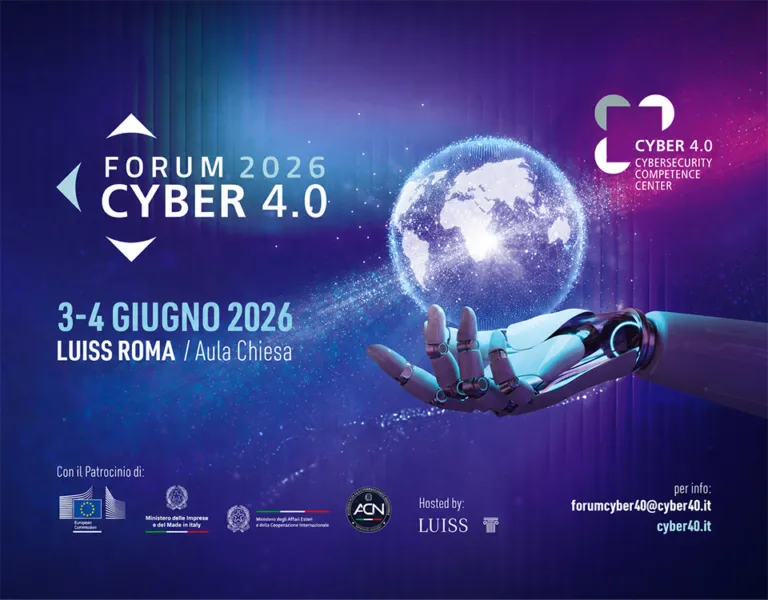
Il 3 e 4 giugno 2026 Roma ospiterà il Forum Cyber 4.0, appuntamento di riferimento per il confronto nazionale e internazionale sui temi della…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine