Zero Trust selettivo nell’OT: pregi e limiti del framework MATRIX
Dopo la validazione arriva il bilancio, lo zero trust selettivo con MATRIX rende tracciabile la scelta dei controlli negli ambienti OT, ma restano aperti…
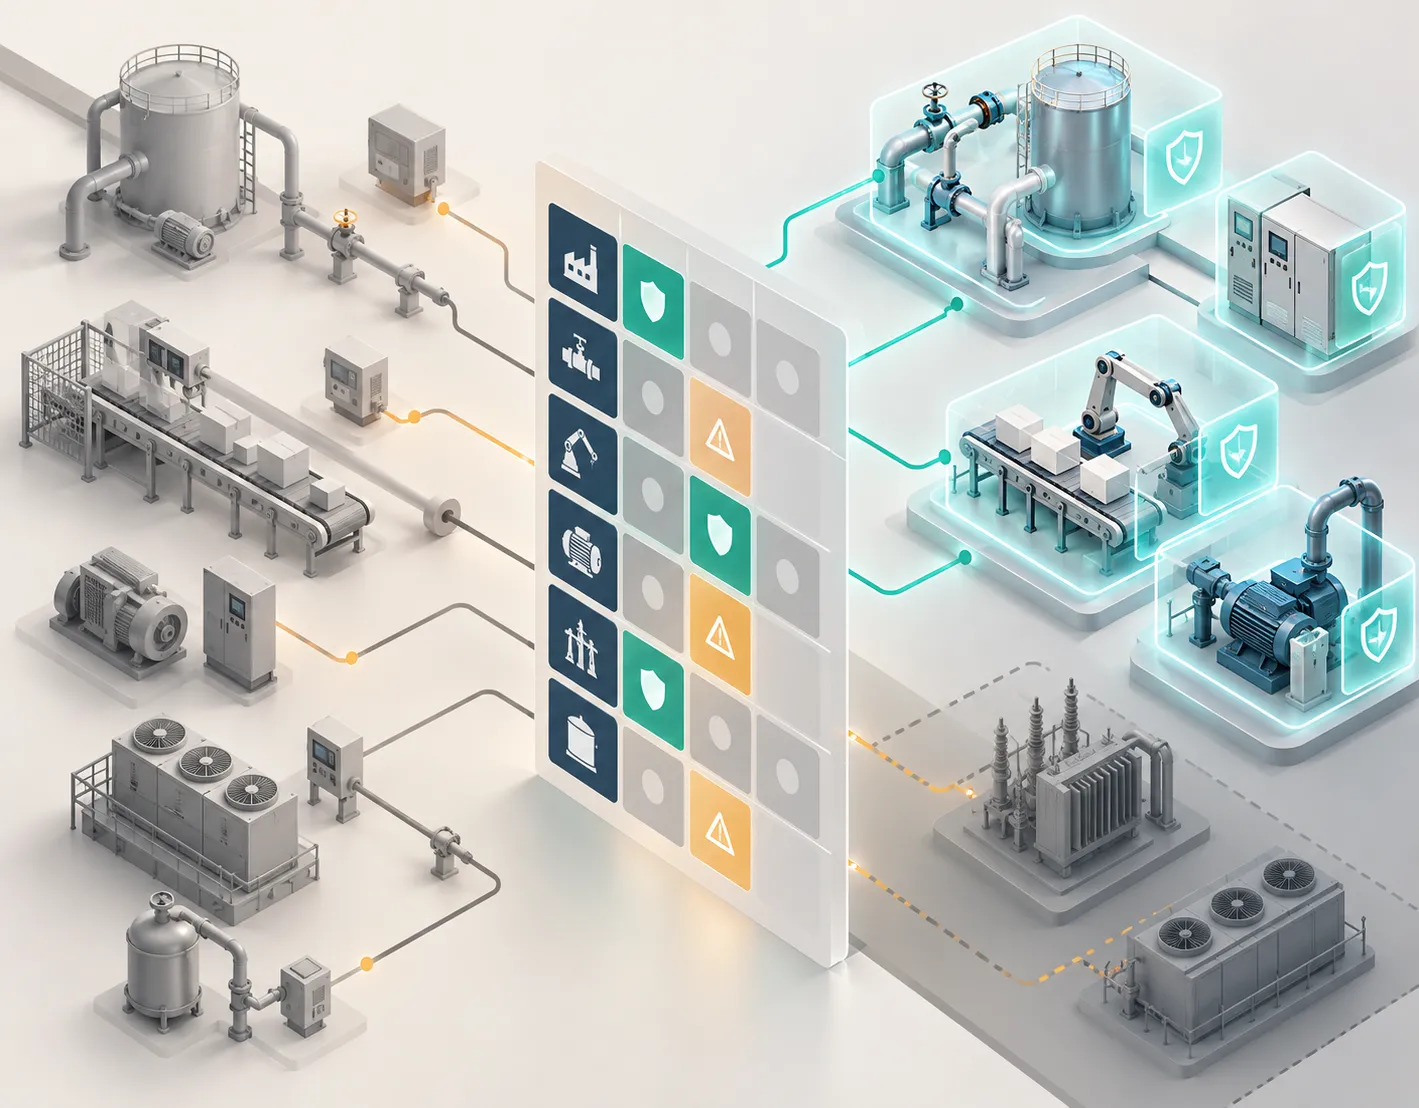
Dopo la validazione arriva il bilancio, lo zero trust selettivo con MATRIX rende tracciabile la scelta dei controlli negli ambienti OT, ma restano aperti i nodi dello scoring, della validazione sul campo e della gestione del rischio residuo.
Le sei parti precedenti della serie hanno presentato il framework MATRIX e lo hanno messo alla prova su uno scenario illustrativo, sugli standard e su un incidente reale.
Questa settima parte fa un bilancio. L’autore indica che cosa il metodo aggiunge agli schemi esistenti, quali limiti presenta e se può essere applicato fuori dal settore energetico. È la sezione da leggere con occhio critico: i limiti sono dichiarati senza reticenze.
Zero Trust selettivo: implicazioni del framework MATRIX
Cosa aggiunge MATRIX agli approcci esistenti, quali limiti presenta e quanto può essere esteso oltre il settore energetico.
I vantaggi del framework MATRIX per lo Zero Trust selettivo
Il valore di MATRIX risiede nel collegamento esplicito che istituisce tra la comprensione dell’ambiente e la selezione dei controlli. Rispetto al processo istituzionale in cinque fasi,[1] che indica cosa fare ma non come decidere tra alternative su asset eterogenei, il framework aggiunge tre elementi distintivi: la profilazione sistematica dell’idoneità, che àncora le scelte alla reale capacità tecnica dei dispositivi; l’analisi esplicita dei compromessi, che impedisce di trattare la sicurezza come variabile indipendente dalla continuità operativa; e la matrice di allocazione, che rende tracciabile e comunicabile l’intera catena decisionale.
Quest’ultimo aspetto ha un valore non solo tecnico ma organizzativo: la matrice costituisce uno strumento di dialogo tra i team responsabili delle politiche di sicurezza e i proprietari dei sistemi, le cui priorità – disponibilità e safety – divergono spesso da quelle informatiche.
Profilazione, tradeoff e matrice di allocazione: cosa aggiunge MATRIX
MATRIX non sostituisce gli schemi esistenti ma li assume e li raffina. Le sue fasi M e T sono complementari ai primi due passi del processo in cinque fasi; la fase I corrisponde alla costruzione dell’architettura e delle politiche, arricchita però dalla logica di allocazione differenziata; la fase X riprende il monitoraggio continuo. La novità non è dunque nei singoli ingredienti, molti dei quali derivano dalla normativa e dalla letteratura citate, ma nella loro composizione in un metodo coerente, ripetibile e orientato alla missione.
I limiti di MATRIX: scoring, validazione e rischio residuo
La proposta presenta limiti che è doveroso esplicitare. In primo luogo, MATRIX è una metodologia qualitativa: l’attribuzione dei punteggi di idoneità e la ponderazione dei compromessi comportano margini di soggettività e richiedono competenze multidisciplinari – ingegneristiche, di processo e di sicurezza.
In secondo luogo, il framework non è stato ancora sottoposto a validazione empirica su impianti reali; lo scenario della Sezione 4 ha valore illustrativo, non sperimentale. In terzo luogo, l’efficacia dell’allocazione dipende dalla disponibilità di tecnologie abilitanti – in particolare di layer intermediari capaci di mediare protocolli legacy – la cui maturità varia tra domini e fornitori. Infine, permane il problema dei componenti non adeguabili: per essi MATRIX offre un quadro per riconoscere e gestire il rischio residuo, non per eliminarlo.
Zero Trust selettivo oltre l’energia: manifattura, acqua, oil & gas e trasporti
Quanto alla generalizzabilità, il framework è stato illustrato nel dominio energetico ma la sua struttura è indipendente dal settore: i mission thread, i profili di idoneità e i compromessi cambiano contenuto, non forma, passando alla manifattura, al ciclo idrico, all’oil & gas o ai trasporti.
Resta una minaccia alla validità nel rischio che la flessibilità del metodo si traduca in incoerenza applicativa: senza criteri di scoring condivisi e documentati, due analisti potrebbero giungere a matrici divergenti per lo stesso impianto. La definizione di linee guida di scoring e di metriche di riferimento, indicata tra gli sviluppi futuri, è perciò condizione per un’adozione affidabile.
Dai limiti di MATRIX al quadro normativo NIS2
Nell’ottava e ultima parte della serie l’autore colloca MATRIX nel quadro normativo europeo e nazionale, dalla NIS2 al codice di rete sul settore elettrico, e indica le direzioni di sviluppo del metodo. Il paper integrale «Zero Trust selettivo negli ambienti OT» è disponibile per il download.
Fonti:
[1] Cloud Security Alliance, Zero Trust Guidance for Critical Infrastructure. Seattle, WA, USA: CSA Zero Trust Working Group, ott. 2024.
È laureato in Ingegneria Informatica ed in Sicurezza Informatica presso le Università di Roma La Sapienza e di Milano. Ha indirizzato la sua formazione nei settori della Cyber Security e Digital Forensics ottenendo i diplomi di perfezionamento in Data Protection e Data Governance; Criminalità Informatica e Investigazioni Digitali e Big Data, Artificial Intelligence.
Ha, altresì, conseguito l’Advanced Cybersecurity Graduate Certificate alla School of Engineering della Stanford University; Professional Certificates in Information Security; Incident Response Process; Digital Forensics e Cybersecurity Engineering and Software Assurance presso il Software Engineering Institute della Carnegie Mellon University.
Dal 1992 è nei ruoli del Ministero dell’Interno ove ricopre lincarico di Funzionario alla Sicurezza CIS. In tale veste contribuisce alla valutazione dei rischi cyber, all’implementazione delle misure di sicurezza e la risoluzione di incidenti informatici. Inoltre, offre consulenza tecnica nel campo della Digital Forensics per l’Autorità giudiziaria, la Polizia giudiziaria e gli Studi legali.
Dal 2017 è Professore a contratto di Tecnologie per la Sicurezza Informatica presso alcune Università ove sviluppa le tematiche di Attack and Defense Strategies quali il penetration testing, la risk analysis, l’information security assessment, l’incident response e la digital forensics. Infine, è Autore di alcuni articoli e saggi sui temi della Sicurezza Informatica e
dell’Informatica Giuridica consultabili su https://www.vincenzocalabro.it