Attacchi ai Modelli di Intelligenza Artificiale
Attacchi ai modelli di intelligenza artificiale: debolezze specifiche, approccio ATLAS di MITRE e tassonomie NIST e Microsoft, avvelenamento, evasione ed estrazione nei modelli predittivi.

163 articoli
Attacchi ai modelli di intelligenza artificiale: debolezze specifiche, approccio ATLAS di MITRE e tassonomie NIST e Microsoft, avvelenamento, evasione ed estrazione nei modelli predittivi.
AI in sanità: principi e rischi dell’intelligenza artificiale e considerazioni normative del report 2023 della World Health Organization su rischio, convalida clinica, qualità dei dati e privacy.
Il Committee on Artificial Intelligence del Consiglio d’Europa ha messo a punto il trattato su AI, diritti umani e democrazia: si attende il testo definitivo dal Comitato dei Ministri, poi le ratifiche.
Gli Adversarial Examples ingannano i modelli ML: uno sticker su uno Stop diventa un limite di velocità al 94,7%, un panda con rumore bianco un gibbone al 99,3%. Il nodo è la robustezza dei modelli.
Il Parlamento UE approva l’AI Act con 523 voti favorevoli, 46 contrari e 49 astensioni: resta l’approccio risk-based, piena applicabilità dopo 24 mesi e anticipazioni per divieti e sistemi ad alto rischio.
L’AI RMF 1.0 del NIST, diffuso a gennaio 2023, ha una prima parte su rischio e affidabilità e una seconda con le funzioni Govern, Map, Measure e Manage, accompagnate dal Playbook.
Riflessioni sull’IA Generativa, da ChatGPT al romanzo di Heinlein con il computer Mike: l’informatica tradizionale White Box e deterministica a confronto con i modelli di Machine Learning e le reti neurali.
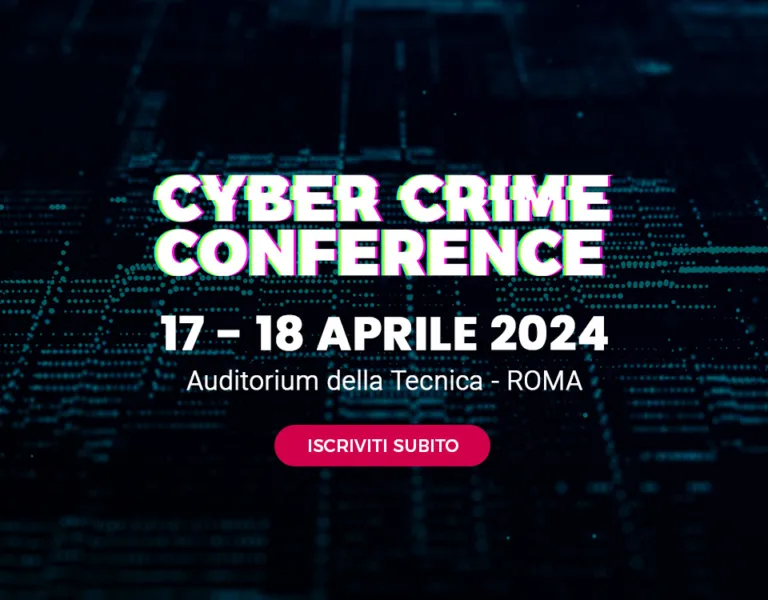
La Cyber Crime Conference 2024, 12a edizione il 17 e 18 aprile all’Auditorium della Tecnica di Roma, ruota su AI e Machine Learning, Cloud Computing e Digital Forensics, con ingresso gratuito.
ISO/IEC 42001:2023, pubblicata il 18 dicembre 2023, è la norma certificabile sul sistema di gestione dell’Intelligenza Artificiale e punta a un uso responsabile, etico e trasparente dell’IA.
Previsioni per il 2024: attacchi in crescita, Crime-as-a-Service, AI per l’ingegneria sociale e per la difesa, deepfake, minacce mobile e IoT, con perdite attese di 10.5 triliardi di dollari.
AI e regole: ENISA Threat Landscape 2023, Roadmap della CISA, Executive Order statunitense, Principi Guida del G7 di Hiroshima e Regolamento AI europeo con l’approccio risk-based.
La Roadmap for Artificial Intelligence 2023-2024 della CISA risponde all’Ordine Esecutivo 14110 e ha cinque punti: uso responsabile, sistemi AI secure by design, infrastrutture critiche, collaborazione e formazione.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine