Sicurezza dei Sistemi (id)IoT
Sicurezza IoT domestica: password di default, firmware non aggiornato e porta 7547 con TR-064 e TR-069 hanno alimentato Mirai. Per Kaspersky la forza bruta pesa nel 93% degli attacchi e i router sono i più colpiti.

1.394 articoli
Sicurezza IoT domestica: password di default, firmware non aggiornato e porta 7547 con TR-064 e TR-069 hanno alimentato Mirai. Per Kaspersky la forza bruta pesa nel 93% degli attacchi e i router sono i più colpiti.
Attacchi side channel contro l’hardware: TEMPEST, radiazioni elettromagnetiche, chip wireless, misura dei tempi di elaborazione e Row Hammer, nato dallo studio di Kim et al. del 2015 sulle memorie DRAM.
Il rischio cyber nel Global Risk Report del World Economic Forum sale nelle classifiche dal 2016 al 2018 ed è un rischio sistemico, come mostrano DYN, Industroyer e WannaCry. Serve una risposta di sistema.
Domotica e accesso remoto: porte aperte con regole NAT, credenziali standard e telecamere raggiungibili con uno scanner di rete. Meglio separare le reti e usare VPN e SSH Tunneling; criticità dei servizi esterni.
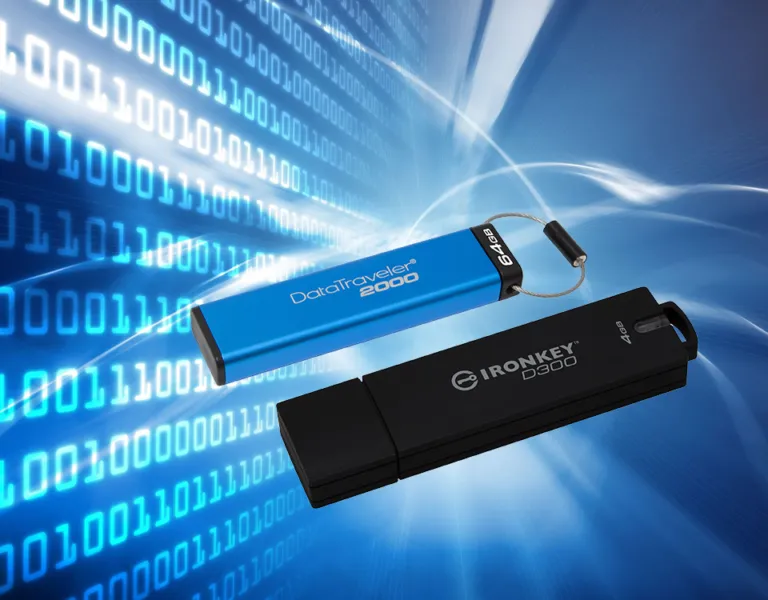
Kingston Technology propone drive USB crittografati (DTVP 3.0, DT4000 G2, DT2000) e IronKey con certificazione FIPS 140-2 di Livello 3, gestibili con SafeConsole di DataLocker, per i dati in mobilità e il GDPR.
Libraesva e gli ESVAlabs sui primi sei mesi del 2018: ransomware quasi raddoppiato, malware polimorfico e tuttofare, mining di criptovalute, Business Email Compromise e truffe con riscatto.
Hitachi Systems CBT propone un ciclo di vita della sicurezza applicativa in quattro fasi con tre livelli di maturità; applicato a HBG Gaming, ha individuato le vulnerabilità nei sorgenti e dimezzato il TCO.
Direttiva NIS, attuata dal D. lgs. 65/2018, e GDPR a confronto: oggetto di tutela, soggetti obbligati, operatori di servizi essenziali e fornitori di servizi digitali, misure di sicurezza dell’art. 32 del GDPR.
Forum ICT Security 2018, diciannovesima edizione a Roma: tavola rotonda sulla Cyber-Physical Security, interventi su email security, GDPR e NIS e bookazine gratuito ICT Security Collection.
Account privilegiati e data breach: prevenire il furto delle identità, autenticazione a più fattori, ispezione delle sessioni e analisi dei comportamenti, con il caso NotPetya del 2017.
GDPR negli studi legali: l’avvocato è titolare del trattamento, tiene il registro delle attività ex art. 30, applica la deroga dell’art. 9, comma 2, lettera f) e informa gli assistiti ai sensi dell’art. 13.
WannaCry del 12 maggio 2017: dropper, kill switch, cifratura RSA dei dati ed exploit EternalBlue sulla vulnerabilità del protocollo SMB, con un esempio numerico dell’algoritmo e l’intervento del CNAIPIC.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.