A case history: Worst Case Scenario
Caso reale di attacco ransomware a una holding: brute force sul servizio FTP con cewl e Hydra, password del domain admin riutilizzata, backup criptati in una rete non segmentata e ripristino da zero.

1.394 articoli
Caso reale di attacco ransomware a una holding: brute force sul servizio FTP con cewl e Hydra, password del domain admin riutilizzata, backup criptati in una rete non segmentata e ripristino da zero.
Video forensics sui sistemi di videosorveglianza: DVR, NVR, schede SD e cloud, limiti tecnici delle riprese, best practice di acquisizione e conservazione in formato nativo per mantenere l’integrità delle prove.
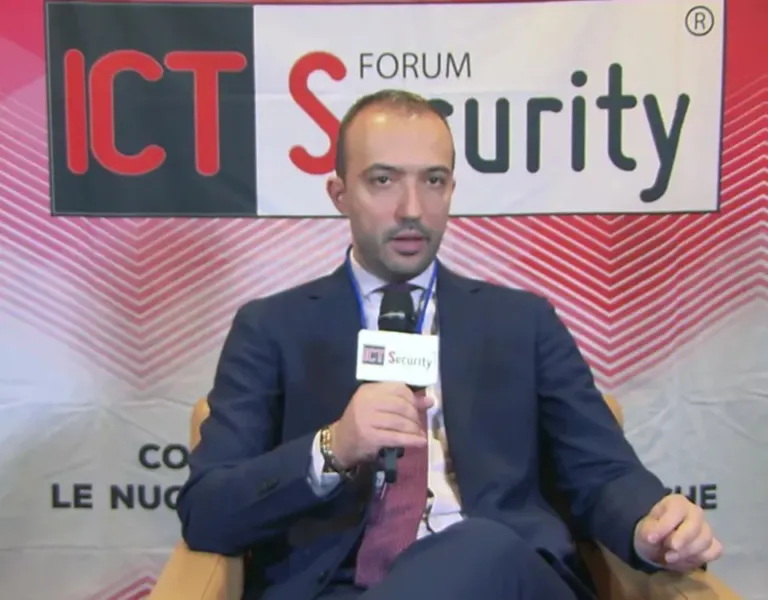
Alfonso Lamberti, Solution Sales Specialist di Boole Server: domande su protezione del patrimonio informativo, azioni a favore delle aziende contro gli attacchi e sviluppo sul mercato italiano e internazionale.
Il backup richiesto dall’art. 32 del GDPR non basta: un ripristino affrettato può reintrodurre dati già cancellati o rettificati su richiesta degli interessati. Tre soluzioni pratiche per le realtà più piccole.
Modello matematico-statistico che confronta ISO 27001, NIST e GDPR e collega la copertura dei requisiti, da 25% a 100%, ai rischi ambientali, fisici, informatici e organizzativi.
Analisi del traffico di rete nella risposta agli incidenti: NetFlow e analisi dei pacchetti a confronto, e un caso reale in cui un picco di quasi 14 GB su una baseline sotto 1 GB ha svelato un’esfiltrazione di dati.
Air gap e canali coperti: l’isolamento fisico di reti classificate non basta contro ultrasuoni, campi elettromagnetici (AirHopper) e magnetici (ODINI). Prova pratica con QuietNet e limiti dell’isolamento.
Forum ICT Security: oltre mille visitatori all’Auditorium della Tecnica di Roma il 25 ottobre. Tavola rotonda su convergenza fisico-cibernetica, SOC, sicurezza delle email, GDPR e stime sul peso del cybercrime.
La terza edizione della ISO/IEC 27005, uscita a luglio 2018, cambia poco: resta l’approccio basato su asset, minacce e vulnerabilità, giudicato rigido e di difficile applicazione per le piccole e medie imprese.
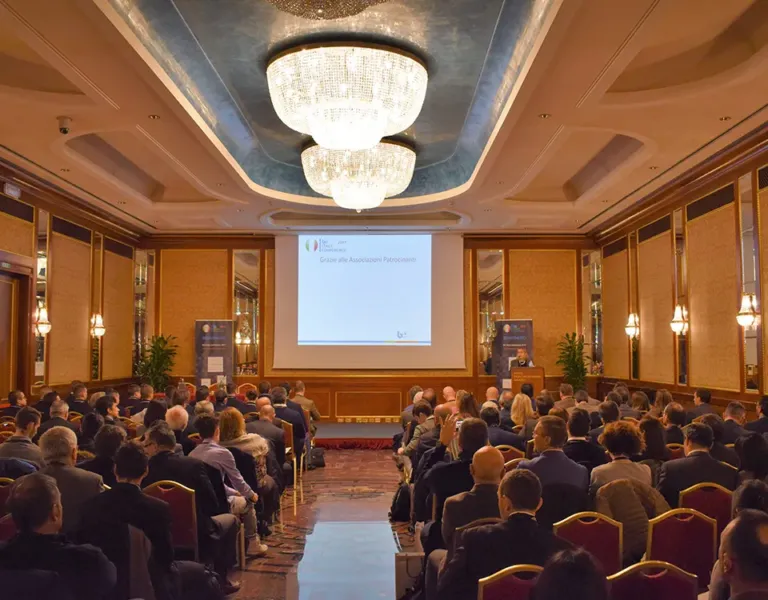
BCI Italy Conference all’hotel Westin Palace di Milano il 27 novembre: interventi su Ponte Morandi, Brexit e resilienza delle infrastrutture critiche, altre 12 sessioni e promozione early bird fino al 31 ottobre.
Container e sicurezza: meno host da gestire e maggiore isolamento delle applicazioni, ma kernel condiviso, immagini vulnerabili su DockerHub, patching del container engine e risorse condivise restano punti critici.
Pwnie Award 2018 assegnati alla Black Hat: Intel AMT, Chainspotting, Meltdown e Spectre, ROBOT, Bitfi e Holey Beep, più il Lifetime Achievement Award a Michał Zalewski, autore dello scanner p0f e del fuzzer AFL.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.