App spia WhatsApp: cosa fu davvero il caso CatchApp
CatchApp, funzione del sistema WINT di Wintego, prometteva di aggirare la crittografia di WhatsApp, ma si basava solo su brochure: nessuna prova indipendente e attacchi reali che colpiscono i dispositivi.
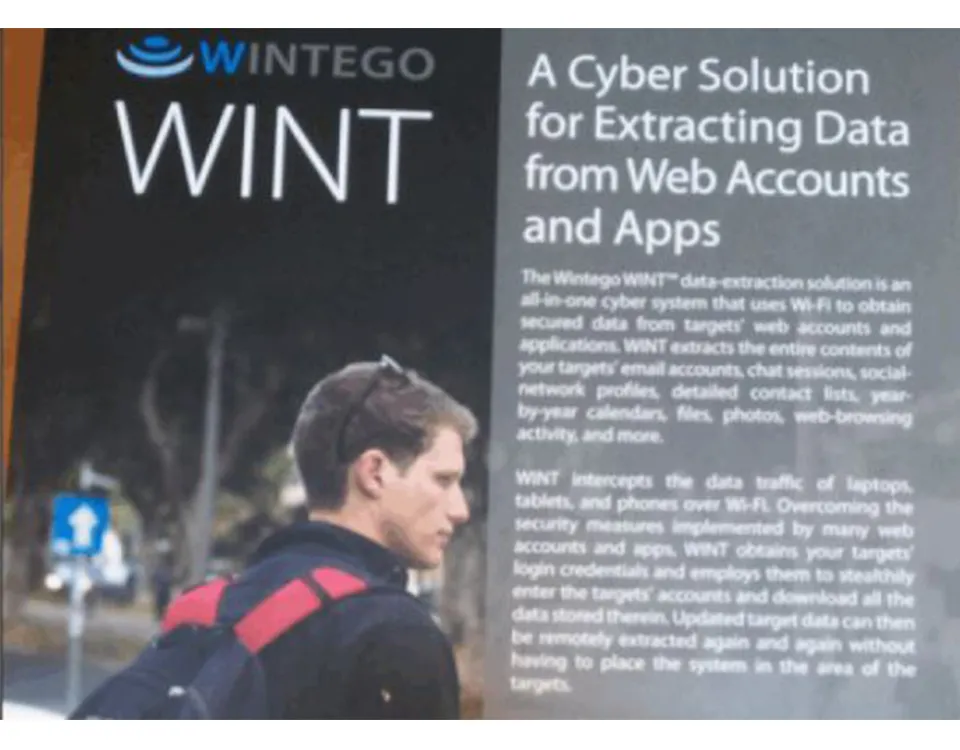
Tra le presunte app spia WhatsApp, CatchApp è forse il caso più emblematico. Presentata nel 2016 e attribuita alla società israeliana Wintego, prometteva di leggere le chat di WhatsApp nonostante la crittografia end-to-end: tramite il dispositivo WINT avrebbe intercettato le comunicazioni e raccolto i dati di uno smartphone bersaglio.
Il caso emerse dall’inchiesta di Forbes del 29 settembre 2016, basata su brochure riservate. Tocca una domanda ancora attuale: WhatsApp può davvero essere spiato? La risposta richiede cautela. All’epoca non esistevano dimostrazioni pubbliche e verificabili dell’efficacia di CatchApp. A distanza di anni, nessun elemento ha mai confermato un reale superamento della crittografia end-to-end della piattaforma.
Il caso resta però utile per capire come funzionano le promesse commerciali del mercato della sorveglianza. Serve anche a chiarire un punto tecnico: la sicurezza delle chat non dipende solo dall’algoritmo crittografico, ma anche da smartphone, account, backup, rete Wi-Fi e comportamenti dell’utente.
Cos’era davvero CatchApp
Wintego era una società di sorveglianza israeliana, fondata da ex dipendenti di Verint, gruppo storicamente attivo nell’intelligence e indicato tra i fornitori della statunitense National Security Agency. Forbes la indicava come società con sede a Haifa; i registri d’impresa riportano la sede a Yokne’am Illit. Si presentava come specializzata in data-decoding, cioè estrazione e decodifica di dati da account e dispositivi.
CatchApp non era un prodotto a sé, ma una funzione del sistema WINT. Le informazioni divennero pubbliche nel settembre 2016, quando il giornalista Thomas Brewster di Forbes ottenne e pubblicò le brochure commerciali distribuite a eventi riservati a forze di polizia e agenzie di intelligence. In quei materiali Wintego rivendicava una capacità “senza precedenti” di superare la crittografia di WhatsApp e prelevare l’intero contenuto di un account: cronologia delle chat, lista contatti, file e media scambiati.
Un punto resta dirimente: tutte queste affermazioni provenivano da materiali prodotti dalla stessa Wintego. Nessuna dimostrazione pratica indipendente è mai stata effettuata o diffusa. La fonte non è un’analisi tecnica, è un opuscolo di vendita.
WhatsApp può essere spiato nonostante la crittografia end-to-end?
La crittografia end-to-end di WhatsApp si basa sul Signal Protocol e protegge il contenuto dei messaggi durante il transito tra mittente e destinatario. In condizioni normali, ciò che viaggia non è leggibile da intermediari di rete, provider o soggetti terzi.
Esiste poi un secondo livello, distinto: il canale cifrato tra l’app e i server di WhatsApp. Non è TLS. Come documenta il whitepaper ufficiale “WhatsApp Encryption Overview” nella sezione Transport Security, i client usano Noise pipes con Curve25519, AES-GCM e SHA256, dal Noise Protocol Framework. È una precisazione rilevante per il caso CatchApp: le ipotesi del 2016 su vulnerabilità SSL riguardavano le implementazioni allora diffuse in altre app, non il canale di WhatsApp.
Questo non significa che un account WhatsApp sia invulnerabile. Gli attacchi realistici non puntano a forzare l’algoritmo, ma a compromettere uno degli estremi della comunicazione: lo smartphone, il backup, l’account, la sessione web, il codice di verifica o l’ambiente di rete.
Era già la lettura degli esperti dell’epoca. Matthew Green, crittografo della Johns Hopkins University, osservò che un attaccante avrebbe dovuto sconfiggere sia la cifratura verso il server sia quella end-to-end del Signal Protocol. Un risultato che riteneva non plausibile nemmeno disponendo di un access point Wi-Fi malevolo. La spiegazione più probabile, secondo Green, era molto più ordinaria: il furto delle credenziali tramite phishing.
Il ruolo di WINT e le ipotesi sull’intercettazione Wi-Fi
Nelle brochure, WINT era descritto come un “Cyber Data Extractor” abbastanza compatto da entrare in uno zaino. Avrebbe utilizzato quattro access point Wi-Fi separati per seguire più bersagli insieme e antenne ad alto guadagno per agganciare i target a distanza, restando in prossimità della vittima.
Lo schema rivendicato era un attacco man-in-the-middle. WINT avrebbe intercettato le comunicazioni Wi-Fi del dispositivo bersaglio, su reti aperte o protette, per acquisire le credenziali di accesso e scaricare silenziosamente i dati dell’account.
Sul “come” tecnico le ipotesi degli analisti divergevano. Jonathan Zdziarski ipotizzò lo sfruttamento di vulnerabilità nelle implementazioni SSL, inclusi attacchi di downgrade e altre varianti di man-in-the-middle. Una seconda lettura, coerente con la brochure, è che WINT veicolasse via Wi-Fi un impianto malevolo, cioè un malware installato sul telefono. In entrambi i casi il bersaglio non era l’algoritmo crittografico, ma il dispositivo, la rete o le credenziali.
Perché il caso CatchApp va letto con cautela
Il punto centrale è la verificabilità. Le informazioni disponibili provenivano da materiali promozionali, non da analisi tecniche indipendenti o da dimostrazioni pubbliche riproducibili. Né WhatsApp né Moxie Marlinspike vollero commentare in assenza di dettagli verificabili sulle reali capacità dello strumento.
Wintego ha continuato a presentarsi alle fiere di settore almeno fino al 2019 e risulta inattiva a partire da dicembre 2025, secondo i registri d’impresa israeliani. Di CatchApp non è mai stata diffusa alcuna prova indipendente: sono rimasti gli opuscoli, non i fatti.
Per questo il caso va trattato come una presunta capacità offensiva, non come prova di una vulnerabilità strutturale di WhatsApp. Un precedente vicino nel tempo aiuta a inquadrarlo. Nello stesso periodo la società israeliana Ability promuoveva ULIN, un sistema che prometteva di intercettare chiamate, messaggi e posizione di qualunque telefono sfruttando le debolezze del protocollo di segnalazione SS7.
La tecnica di base era reale, ma le rivendicazioni commerciali si rivelarono sovradimensionate. Gli investitori accusarono l’azienda di aver mentito su sviluppo, vendite e diffusione del prodotto, in una causa chiusa nel 2018 con una transazione da tre milioni di dollari. Nel mercato della sorveglianza la distanza tra ciò che viene promesso e ciò che è dimostrabile può essere ampia.
Dal 2016 a oggi: come WhatsApp è stato davvero attaccato
Gli attacchi più gravi e documentati contro gli utenti di WhatsApp hanno confermato la lettura degli esperti del 2016. Non hanno rotto la crittografia end-to-end: hanno compromesso il dispositivo e letto i messaggi dopo la decifratura.
Il primo caso è Pegasus, lo spyware della società israeliana NSO Group. Nel 2019 NSO sfruttò una vulnerabilità nello stack delle chiamate VoIP di WhatsApp per installare Pegasus su circa 1.400 dispositivi di giornalisti, avvocati, attivisti e funzionari in una ventina di Paesi.
WhatsApp citò NSO in giudizio negli Stati Uniti. A dicembre 2024 la corte federale della California settentrionale ne riconobbe la responsabilità. A maggio 2025 una giuria condannò l’azienda a circa 444.000 dollari di danni compensativi e 167 milioni di danni punitivi. Il 17 ottobre 2025 la giudice Phyllis Hamilton emise un’ingiunzione permanente che vieta a NSO di colpire ancora WhatsApp, riducendo però i danni punitivi a poco più di quattro milioni di dollari.
NSO ha presentato appello il 20 novembre 2025, senza che questo sospenda l’ingiunzione. L’8 giugno 2026 WhatsApp ha depositato un’istanza per violazione dell’ingiunzione, sostenendo di aver individuato e bloccato nuovi tentativi collegati alla società. Gli atti processuali hanno chiarito un punto rilevante: era NSO stessa, e non i clienti governativi, a installare lo spyware ed estrarre i dati.
Il secondo caso, con un risvolto italiano, riguarda Graphite di Paragon Solutions. Il 31 gennaio 2025 WhatsApp notificò a circa novanta utenti in oltre venti Paesi di essere stati bersaglio di un attacco zero-click: un PDF malevolo recapitato dentro gruppi WhatsApp, capace di compromettere il dispositivo senza alcuna azione della vittima. Meta ha neutralizzato quel vettore lato server. La ricostruzione tecnica è nel report Citizen Lab del marzo 2025.
Una seconda campagna, distinta dalla prima, ha colpito iPhone attraverso iMessage. Sfruttava CVE-2025-43200, un difetto logico nell’elaborazione di una foto o di un video condivisi tramite iCloud Link, corretto da Apple in iOS 18.3.1 il 10 febbraio 2025 e reso pubblico solo l’11 giugno. Il report Citizen Lab del 12 giugno 2025 ha confermato con alta confidenza l’infezione sui dispositivi del giornalista di Fanpage.it Ciro Pellegrino e di un giornalista europeo che ha chiesto l’anonimato.
Sul fronte italiano vanno tenuti distinti i piani. Il direttore di Fanpage.it Francesco Cancellato ricevette a gennaio 2025 la notifica di WhatsApp, ma l’analisi forense del suo dispositivo Android non ha trovato conferma di un’infezione riuscita. La relazione COPASIR del 4 giugno 2025 ha accertato che AISI e AISE avevano acquistato e usato Graphite, con autorizzazione, verso Luca Casarini, Giuseppe Caccia e altri attivisti, e ha escluso che Cancellato fosse stato sottoposto ad attività dei servizi italiani. Il caso Pellegrino non rientrava nel perimetro esaminato dal Comitato. Sulla chiusura del contratto le versioni divergono: il COPASIR riferisce che a rescindere siano stati i servizi, Paragon sostiene di aver receduto essa stessa.
Il punto tecnico è decisivo per inquadrare minacce come CatchApp. Graphite, una volta installato, opera a livello di dispositivo e legge i messaggi dopo che sono stati decifrati. Aggira la crittografia end-to-end senza mai romperla. È la stessa logica che gli analisti attribuivano nel 2016 alle ipotesi su CatchApp e WINT: l’obiettivo non è l’algoritmo, è l’estremo della comunicazione.
Come proteggere WhatsApp da spyware, phishing e accessi non autorizzati
Poiché gli attacchi concreti colpiscono il dispositivo, l’account o le credenziali, la difesa efficace agisce su quei fronti. Alcune misure di base, alla portata di chiunque:
- attivare la verifica in due passaggi;
- non condividere mai il codice di verifica ricevuto via SMS;
- controllare periodicamente i dispositivi collegati a WhatsApp Web;
- evitare reti Wi-Fi sconosciute o non protette;
- mantenere aggiornati sistema operativo e applicazione;
- proteggere lo smartphone con PIN, biometria e blocco schermo;
- diffidare dei link ricevuti via chat, SMS o email;
- verificare le impostazioni dei backup cloud;
- installare app solo da store ufficiali.
Il vettore più sfruttato in concreto resta il furto di credenziali: conoscere phishing e ingegneria sociale conta quanto la crittografia. Le impostazioni e le funzioni di protezione ufficiali sono descritte nella pagina dedicata alla sicurezza di WhatsApp.
CatchApp era una bufala?
Non è corretto liquidare il caso come bufala, ma nemmeno considerarlo una prova della possibilità di spiare WhatsApp. La posizione corretta è intermedia. CatchApp era una promessa tecnica molto aggressiva, priva di evidenze pubbliche sufficienti a dimostrare un bypass reale e generalizzato della crittografia end-to-end. A distanza di anni, nessuna dimostrazione indipendente ha confermato quella capacità.
Il caso resta interessante perché mostra un aspetto ancora attuale: molte minacce non devono rompere la crittografia per essere efficaci. Possono colpire il dispositivo, l’utente, le credenziali, il backup o le sessioni collegate. È su questi anelli che si gioca la sicurezza delle conversazioni, come hanno poi confermato Pegasus e Graphite. Il rischio reale non è quasi mai l’app spia pubblicizzata, è il dispositivo compromesso.
Domande frequenti
Esiste un’app spia per WhatsApp che funziona davvero? Nessuno strumento disponibile pubblicamente rompe la crittografia end-to-end. Gli strumenti realmente efficaci, come gli spyware governativi Pegasus e Graphite, non agiscono sull’algoritmo ma compromettono il dispositivo, e non sono in libera vendita.
CatchApp poteva davvero spiare WhatsApp? Non esistono prove pubbliche sufficienti per affermarlo. Il caso va letto come una presunta capacità offensiva, non come una vulnerabilità dimostrata.
WhatsApp è sicuro contro gli spyware? La crittografia end-to-end protegge il contenuto dei messaggi in transito, ma non elimina tutti i rischi. Uno smartphone compromesso, una sessione WhatsApp Web non controllata, un backup esposto o il furto del codice di verifica possono mettere a rischio l’account.
È possibile leggere i messaggi di un’altra persona? Leggere le comunicazioni altrui senza consenso è illecito. Sul piano tecnico, gli attacchi realistici non rompono la crittografia: compromettono il dispositivo, l’account o le credenziali.
Come capire se WhatsApp è sotto controllo? Segnali sospetti sono sessioni WhatsApp Web sconosciute, notifiche di accesso inattese, consumo anomalo della batteria, app non riconosciute o richieste sospette di codici di verifica.
Come proteggere il proprio account? Verifica in due passaggi attiva, controllo dei dispositivi collegati, app e sistema operativo aggiornati, smartphone protetto, nessuna condivisione di codici o credenziali.
Domande frequenti
CatchApp poteva davvero leggere le chat di WhatsApp?
Non risulta. Le capacità erano dichiarate solo nelle brochure di Wintego e nessuna dimostrazione pratica indipendente è mai stata effettuata o diffusa. Nessun elemento ha confermato il superamento della crittografia end-to-end.
Che cos'era CatchApp e chi lo vendeva?
Era una funzione del sistema WINT, della società israeliana di sorveglianza Wintego. WINT era descritto come un Cyber Data Extractor compatto, con quattro access point Wi-Fi, per acquisire le credenziali e scaricare i dati dell'account.
Come vengono attaccati davvero gli account WhatsApp?
Gli attacchi realistici non forzano l'algoritmo, ma compromettono uno degli estremi della comunicazione: smartphone, backup, account, sessione web, codice di verifica o ambiente di rete. Per Matthew Green la spiegazione più probabile era il phishing.
WhatsApp usa TLS per il canale verso i propri server?
No. Secondo il whitepaper ufficiale WhatsApp Encryption Overview, i client usano Noise pipes con Curve25519, AES-GCM e SHA256, dal Noise Protocol Framework.