Alessio Pennasilico – Intervista al Forum ICT Security 2016
Alessio Pennasilico, Strategic Security Consultant, sostiene al Forum ICT Security 2016 che il rischio cyber va gestito come ogni altro business risk, non da funzioni aziendali separate.

Alessio Pennasilico, Strategic Security Consultant, sostiene al Forum ICT Security 2016 che il rischio cyber va gestito come ogni altro business risk, non da funzioni aziendali separate.
Aramis, prodotto aizoOn di network security monitoring con machine learning e data mining proprietari: Davide Bernardi e Gabriele Liverziani spiegano come l’intelligenza artificiale aiuta a rilevare gli attacchi.
Digitalizzazione della PA senza sicurezza: governance frammentata, ricetta elettronica e DPCM 14 novembre 2015, rischi nelle modifiche al CAD (art. 50bis) e regole tecniche dell’art. 51 ancora mancanti.
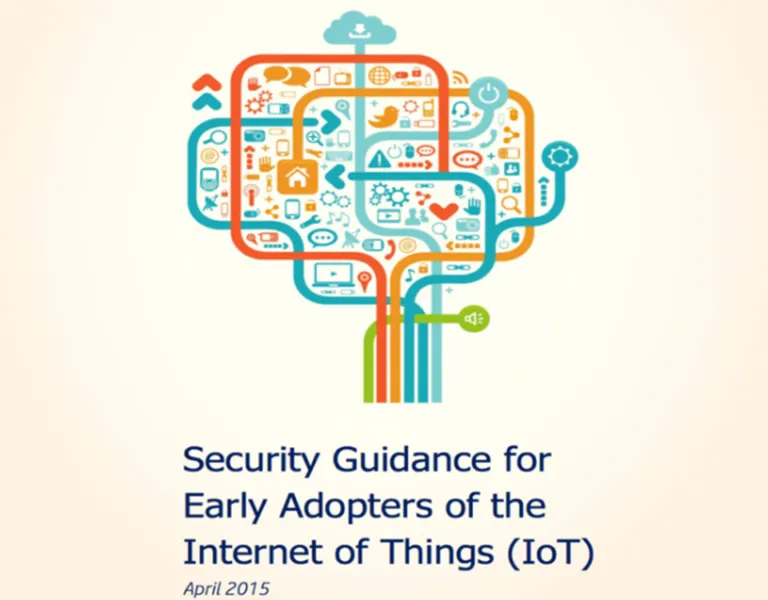
La guida CSA pubblicata ad aprile 2015 per gli early adopter dell’IoT: definizioni ITU-T Y.2060, sfide su privacy e mobilità, raccomandazioni e controlli di sicurezza, con Alberto Manfredi di CSA Italy Chapter.
Violati 339 milioni di account di Adult Friend Finder e 73 milioni tra Cams.com e Penthouse.com: oltre 412 milioni in totale, con password in SHA1, una vulnerabilità LFI e dati di utenti già cancellati.
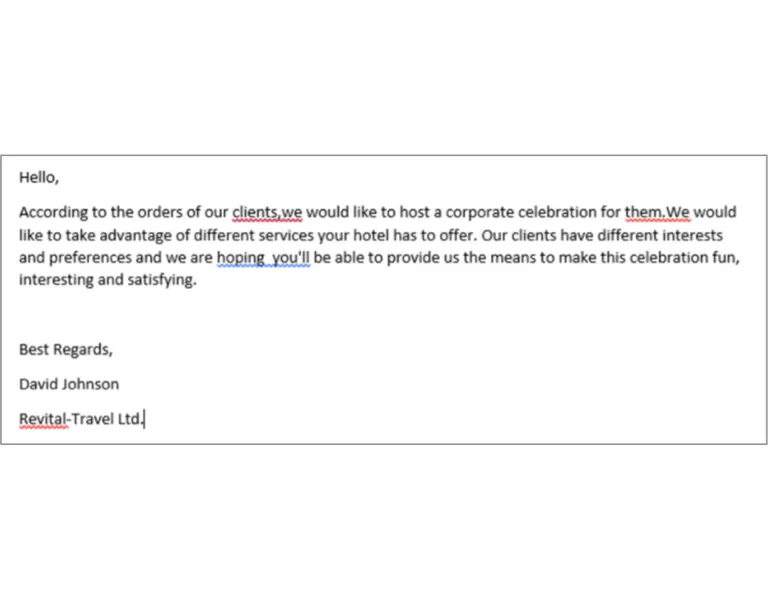
Carbanak, gruppo che ha rubato un bilione di dollari a 100 banche, colpisce i call center di alberghi e ristoranti con phishing, telefonate, documenti Word con VBScript e backdoor per ottenere dati di carte.
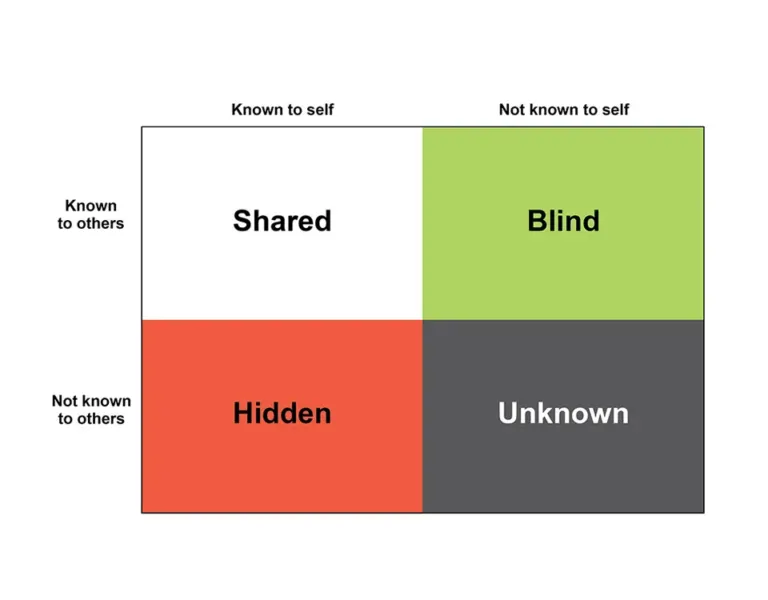
La finestra di Johari, con i quadranti Arena, Facciata, Punto Cieco e Ignoto, applicata alla gestione dei dati personali: la Casa di Johari distingue livello aziendale e domestico, con sicurezze interne ed esterne.
Arrestato a Praga il presunto hacker russo del furto di 117 milioni di credenziali LinkedIn del 2012: la Russia si oppone all’estradizione negli Stati Uniti, mentre LinkedIn aveva parlato di soli 6,5 milioni.
Marco Valleri, esperto di Offensive Security, partecipa alla tavola rotonda sul white hat hacker: difesa, intelligence, indagini sui pagamenti in bitcoin, social media intelligence, penetration test e privacy.
Un diciottenne dell’Arizona, Meetkumar Hiteshbhai Desai, ha diffuso su Twitter un link che sfruttava un bug JavaScript di iOS: oltre 1849 click, 19 chiamate ciascuno al 911, arresto e rischio di quindici anni.
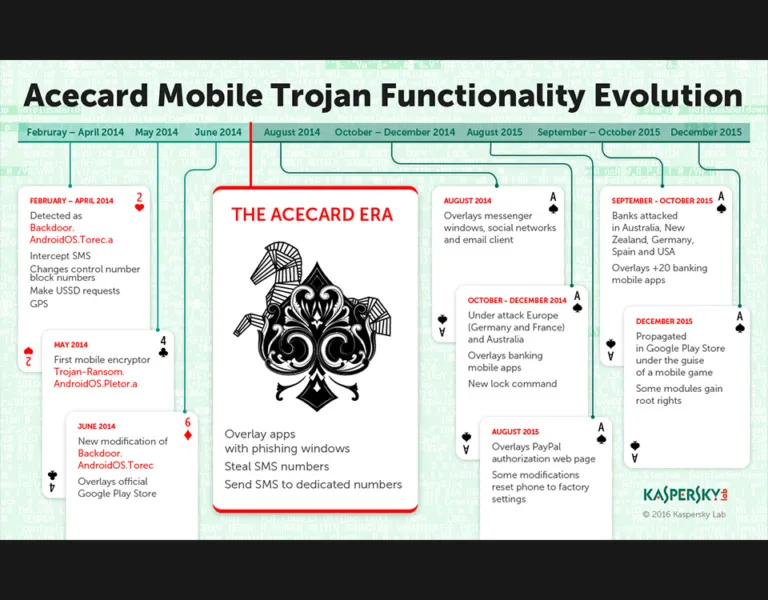
Acecard, trojan Android considerato evoluzione di Torec e individuato nel febbraio 2014, ha oltre 10 varianti: simula app come Facebook e PayPal, intercetta messaggi e chiede foto di carta di credito e documento.
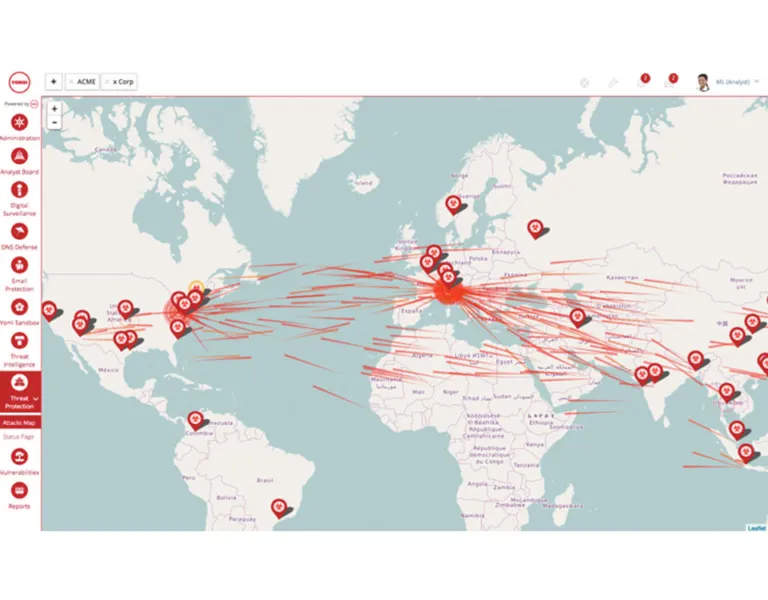
Dal Network Operation Center al Security Operation Center fino al Cyber Security Defence Center: Cyber Space e Real Space, un attacco a una produzione metalmeccanica, SIEM, CSIRT e team di analisti.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine