Le tre C della Web App Security
Difesa delle applicazioni web e delle API in tre fasi: verifica del client alla connessione, controllo della richiesta e degli header HTTP, confronto tra risposta attesa e dati restituiti, con WAF e proxy.

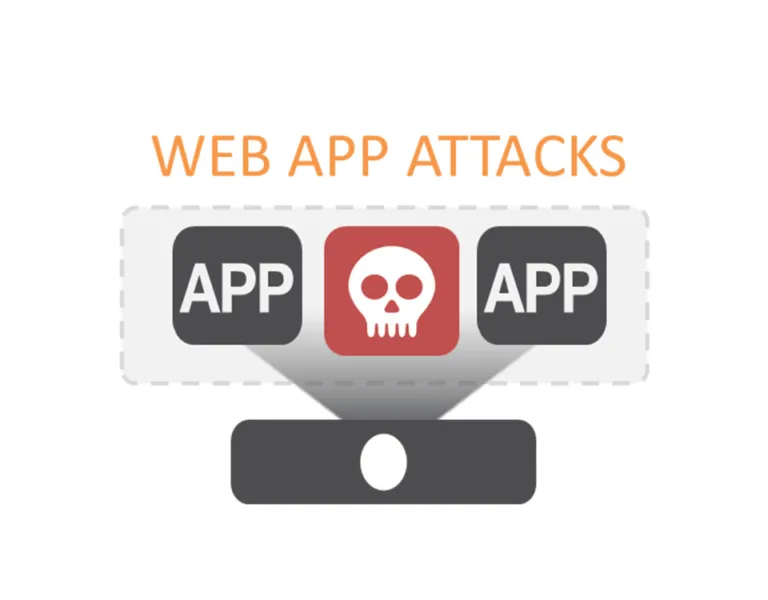
Difesa delle applicazioni web e delle API in tre fasi: verifica del client alla connessione, controllo della richiesta e degli header HTTP, confronto tra risposta attesa e dati restituiti, con WAF e proxy.
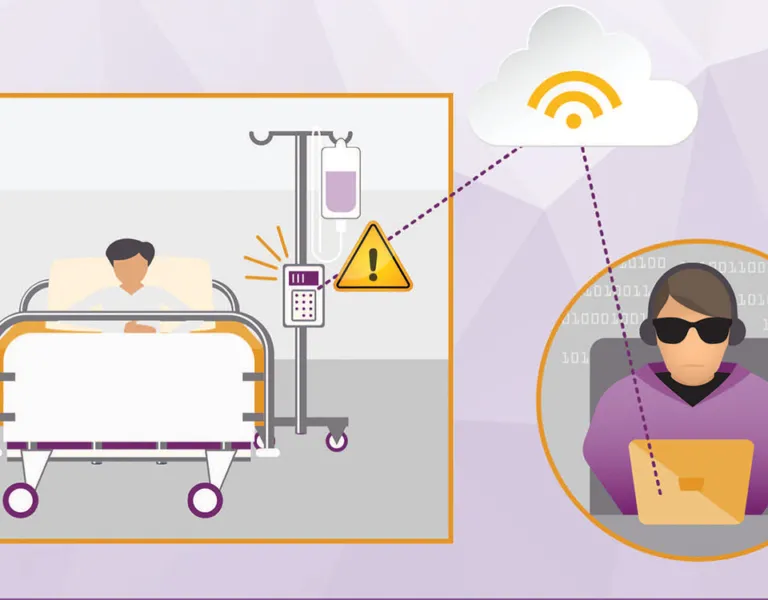
Le vulnerabilità dell’Internet of Things mettono a rischio la vita: dall’hacking della Jeep Cherokee ai dispositivi per l’infusione di farmaci, ai fucili Tracking Point e ai sistemi di bordo degli aerei.
Storia dell’identità digitale nei servizi pubblici italiani: dai PIN alla CNS, dalla TS-CNS alla CIE fino a SPID, tra credenziali duplicate, oltre 40 milioni di codici e il nodo del modello di business.
Il Comitato permanente dell’Assemblea nazionale del popolo cinese approva una legge sulla cyber security che dà a Pechino accesso ai sistemi delle aziende estere, con il timore di favorire l’economia locale.
Forcepoint documenta l’Operazione Sledgehammer: hacker turchi attaccano siti politici con lo strumento DDoS Balyoz in cambio di punti e premi, ma il toolkit nasconde una backdoor che colpisce gli stessi hacker.
Direttiva 2008/114/CE e D.Lgs. 61/2011: cosa sono le infrastrutture critiche, minacce naturali e antropiche, rischi cibernetici come gli attacchi SCADA, cooperazione pubblico-privato e information sharing.
Dopo gli attacchi DDoS via dispositivi IoT, cinque trend da seguire per le aziende: GDPR, cloud e CASB, sicurezza centrata sulle applicazioni, credenziali dei dipendenti e single sign on.
Con il Regolamento eIDAS in vigore dal 1 luglio 2016 cambiano il CAD e il glossario delle firme: la firma grafometrica si diffonde e la biometria arriva a internet banking e domotica.
Gestione digitale e sicurezza di dati e documenti nelle imprese italiane: nel 75% delle violazioni è responsabile un dipendente, e ANORC chiede formazione e ruoli chiari per conservazione e trattamento.
Ecografi, apparecchiature radiologiche e software obsoleti abbassano l’affidabilità del dato sanitario; la sicurezza non va delegata al solo CIO e l’Health Technology Assessment aiuta a dismettere.
Confusione tra qualificazione e certificazione degli auditor ISO/IEC 27001: ruolo di Accredia, IAF e organismi di certificazione, norme richieste dall’IAF MD13:2015 e limiti di corsi e training center.
Videointervista a Matteo G.P. Flora, esperto di reputazione e monitoraggio della rete, sulle finalità e i rischi degli strumenti di monitoraggio e sulla percezione sul web, al Forum ICT Security 2016.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine