Strategia di Patching per la sicurezza nazionale
Patching e sicurezza nazionale: il quadro italiano dalla direttiva NIS al D.lgs 65/2018 e al Perimetro nazionale di sicurezza informatica, e la proposta di una disciplina sulla gestione delle patch.

Patching e sicurezza nazionale: il quadro italiano dalla direttiva NIS al D.lgs 65/2018 e al Perimetro nazionale di sicurezza informatica, e la proposta di una disciplina sulla gestione delle patch.
DevSecOps e Application Security Testing: SAST, SCA e DAST nelle fasi del ciclo di sviluppo, Security by Design e Security as Code, con i dati ESG sul codice rilasciato senza controlli di sicurezza.
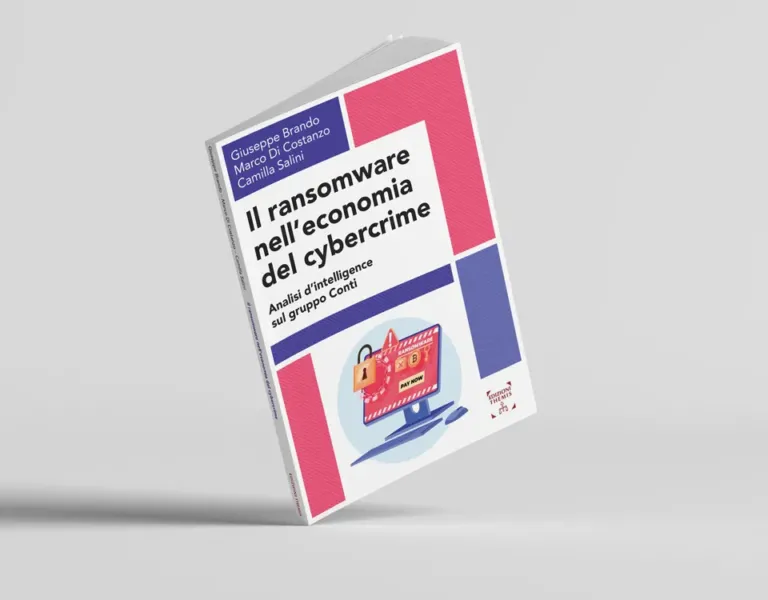
Il libro sul gruppo Conti analizza il ransomware nell’economia del cybercrime: la presa di posizione per la Federazione russa, il leak ContiLeaks con anni di chat interne e il programma di affiliazione.
E-mail spoofing delle P.A.: sender e domain spoofing alimentano phishing e BEC, ma nel riordino del dominio gov.it sembrano mancare DMARC e SPF, che FBI ed ENISA indicano come difese.
Assicurazioni informatiche: le coperture da cercare per data breach, interruzione dell’attività, ransomware e responsabilità civile, i punti ciechi come OT e danni a terzi, e se convengono davvero.
Zero Trust secondo 7Layers: superare l’Implicit Trust con un modello Explicit Trust basato su privilegio minimo, microsegmentazione e verifica continua di identità, utenti, applicazioni e dispositivi.
Ransomware e DDoS contro governi e PA: la pubblica amministrazione è il secondo settore più attaccato, con 1.564 attacchi a settimana, tra Ucraina, Parlamento Europeo e Italia, e le misure di difesa.
Data governance in tre fasi, Discovery, Detection ed Enforcement: costo medio di una violazione a 4,35 milioni di dollari nel 2022 secondo IBM e fattore umano nell’82% delle violazioni per Verizon.
Sistemi di gestione integrati e norme ISO: la High Level Structure comune a tutti gli standard, l’allegato A della ISO/IEC 27001:2022 con 93 controlli e la futura ISO/IEC 42001 sull’intelligenza artificiale.
Rischi cyber nella supply chain: attacchi che passano da fornitori meno protetti, superficie d’attacco non più presidiabile con strumenti tradizionali, resilienza organizzativa e trasparenza come leve di difesa.
Digital evidence: definizione, immaterialità, ubiquità e volatilità del dato, assenza di una normativa su acquisizione e conservazione e inquadramento come prova scientifica nel processo penale.
Convenzione ONU sul cybercrime: il Comitato ad hoc, istituito nel 2019, ha concluso a Vienna la quarta sessione; la bozza è attesa entro il primo semestre del 2024 tra critiche sui diritti digitali.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.