DORA: un nuovo baluardo della cybersicurezza
DORA, Regolamento UE 2022/2554: gestione del rischio ICT negli istituti finanziari, classificazione degli incidenti, segnalazione in tre fasi, test di resilienza anche con Threat led penetration testing.

DORA, Regolamento UE 2022/2554: gestione del rischio ICT negli istituti finanziari, classificazione degli incidenti, segnalazione in tre fasi, test di resilienza anche con Threat led penetration testing.
La CISA avvia il pilota RVWP: monitora e cataloga le vulnerabilità sfruttate negli attacchi ransomware e le segnala agli operatori di infrastrutture critiche, sulla base del CIRCIA del 2022.
Cyber Crime Conference 2023, 11a edizione: l’11 e 12 maggio a Roma, evento B2B gratuito su cybercrime, digital forensic, OSINT, cyber diplomacy e conflitto russo-ucraino, organizzato da ICT Security Magazine.
La Fully Homomorphic Encryption permette di elaborare dati cifrati senza decifrarli: schemi BGV, BFV, TFHE e CKKS, resistenza ai computer quantistici, requisiti hardware e SDK HElayers di IBM.
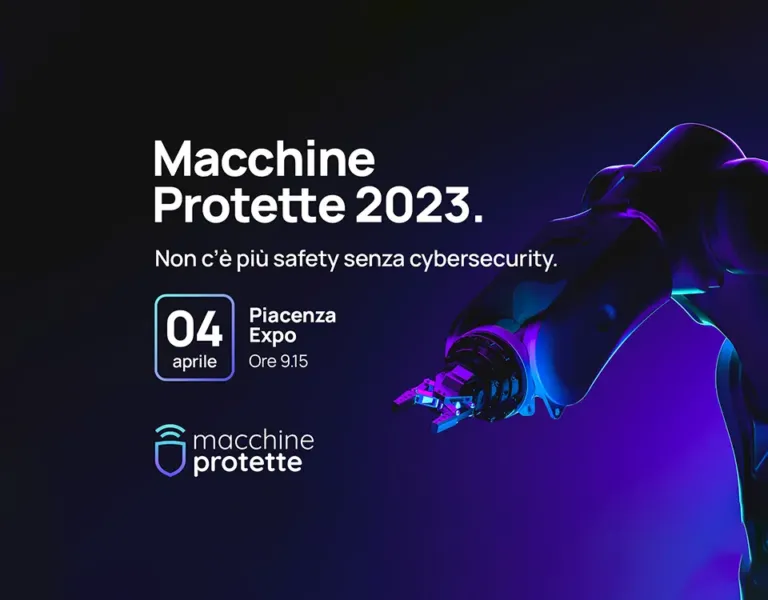
Il 04 aprile ad Expo Fiere Piacenza, Macchine Protette di MindSphere World: sessioni su Regolamento Macchine, NIS 2, best practice per le reti OT e piano di reazione agli attacchi, tra safety e cybersecurity.
Con il lavoro ibrido i dati si disperdono in app cloud non gestite: 1 dipendente su 5 usa app personali per dati sensibili. SSO, controlli sui dati e analisi del comportamento limitano il rischio.
La Casa Bianca vara la National Cyber Security Strategy 2023: sposta le responsabilità su chi può ridurre i rischi e fissa 5 pilastri, dalle infrastrutture critiche al contrasto dei ransomware.
Strategia UE sulla cibersicurezza e minacce ibride: dalla direttiva NIS alla proposta NIS2, dalla Strategia del dicembre 2020 all’Unità congiunta sul ciberspazio, con il quadro ONU e NATO.
Il lavoro ibrido complica i controlli di sicurezza e la prova della loro efficacia: gli assicuratori cyber chiedono più evidenze e guardano al monitoraggio continuo della superficie di attacco degli assicurati.
Cyber spionaggio nel conflitto russo-ucraino: motivazioni e attribuzione degli attacchi, differenze tra l’approccio russo e quello cinese, gruppi APT dell’intelligence russa e attacchi wiper contro l’Ucraina.
La Relazione annuale 2022 al Parlamento indica i settori colpiti dagli attacchi (servizi IT 22%, trasporti 18%, banche 12%), il calo dell’hacktivismo e un movente economico alla base di oltre il 50% degli attacchi.
Un anno di guerra russo-ucraina: phishing e wiper senza innovazioni tecniche, attacchi informatici coordinati con quelli fisici ma pochi, intrusioni lente da preparare e difficili da controllare.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.