Salta al contenuto
Evento Forum ICT Security 2026 · 18–19 novembre 2026 · Auditorium della Tecnica, RomaForum ICT Security · 18–19 nov · Roma Iscriviti →
ICT Security Magazine
  • Cyber Security: tutti gli articoli 1.339 articoli

    Minacce e attacchi

    • Cyber Crime
    • Cyber Warfare
    • Ethical Hacking
    • Digital Forensic

    Rischio, norme e privacy

    • GDPR e Privacy
    • Cyber Risk
    • Cyber Law
    • Business Continuity

    Tecnologie

    • Intelligenza Artificiale
    • IoT Security
    • Industrial Cyber Security
    • Digital ID Security
    • Blockchain e Criptovalute
    • Digital Transformation

    Scenari

    • Geopolitica e Cyberspazio
    • Prospettive

    Ultimi in Cyber Security

    Tutti gli articoli di Cyber Security →
  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi ↗
Newsletter
ICT Security Magazine
Cyber Security

Confermare la password tramite SMS? Non è sicuro

La protezione con password tramite SMS è ampiamente utilizzata ma presenta vulnerabilità significative. Il NIST avverte che gli SMS possono essere intercettati, rendendo questa…
A cura di:Redazione Ore Pubblicato il5 Settembre 20169 Marzo 2025 Condividi
Confermare la password tramite SMS? Non è sicuro

La protezione con password tramite SMS è ampiamente utilizzata ma presenta vulnerabilità significative. Il NIST avverte che gli SMS possono essere intercettati, rendendo questa tecnica inadatta per la sicurezza dei sistemi sensibili. Anche le alternative biometriche, pur promettenti, non sono ancora infallibili. Rafforzare la sicurezza online richiede misure più efficaci per proteggere gli account da minacce crescenti.

Indice degli argomenti
  • Autenticazione a due fattori: la debolezza delle password
  • I rischi dell'autenticazione a due fattori e con password tramite SMS
  • Alternative future: la biometria come soluzione

Autenticazione a due fattori: la debolezza delle password

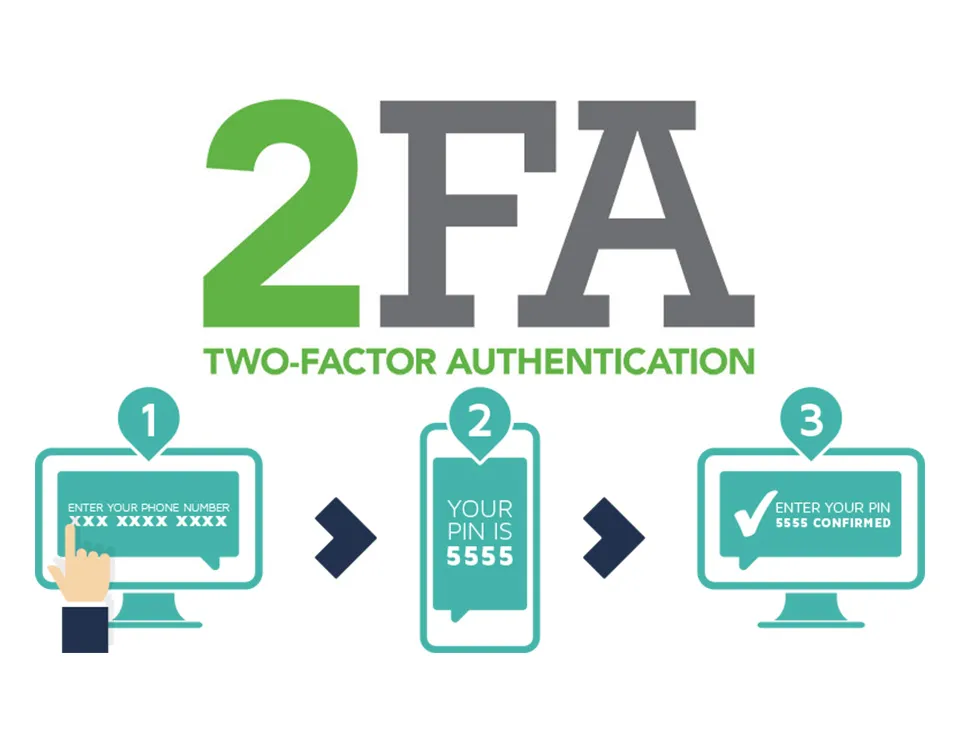
Uno dei metodi più usati per controllare che chi sta eseguendo l’accesso è effettivamente autorizzato a farlo è la 2FA: SMS-based Two-Factor Authentication. Il sistema invia un messaggio contenente un codice direttamente sul cellulare dell’utente. Il National Institute for Standards and Technology mette tutti in guardia sull’efficacia di questo metodo.

I più cauti lo sanno: le password sono una misura di sicurezza piuttosto debole, soprattutto se scelte senza attenzione. La soluzione può sembrare semplice, basta usare più di una chiave. Molti siti lo fanno attraverso la verifica in due passaggi -o due fasi, la SMS-based Two-Factor Authentication, 2FA- la quale, oltre a chiedere la password, invia un codice sul cellulare dichiarato dal fruitore. Se ad esempio disponete di un account G-mail potete attivare la 2FA, questa invierà un codice di sei cifre al vostro cellulare al fine di verificare che siate proprio voi ad effettuare l’accesso.

Ma siamo sicuri che l’autenticazione a due fattori con password tramite SMS sia un sistema sicuro come sembra?

Seppur più affidabile della sola password, neanche questo metodo sembra essere soddisfacente.

I rischi dell’autenticazione a due fattori e con password tramite SMS

Nell’ultima bozza dell’Authentication Digital Guideline emessa dall’americano NIST – National Institute for Standards and Technology – si legge che la 2FA andrebbe scoraggiata perchè non abbastanza sicura per sistemi delicati come ad esempio quelli bancari.

Mostrando quanto sia elevato il rischio che gli SMS vengano intercettati o reindirizzati il NIST incoraggia e invita qualsiasi servizio che si avvalga della 2FA a prendere in considerazione autenticatori alternativi.

Nel documento rilasciato il NIST afferma che i siti dovrebbero innanzitutto attivare un sistema che verifichi se il numero cui invia il codice appartiene ad una rete legittima e non ad un servizio VoIP – Voice over IP, ovvero un’innovativa tecnologia che permette alle informazioni vocali di viaggiare attraverso una qualunque rete basata su un protocollo IP.

Quest’ultima risulta non solo molto vulnerabile per chi ne fruisce legittimamente ma anche sospetta perchè spesso utilizzata dagli stessi hacker.

Nel mese di marzo la banca inglese NatWest ha ammesso il bisogno urgente di un nuovo sistema bancario online, si sarebbero infatti verificati dei casi in cui il loro sistema di verifica in due fasi non ha funzionato. I conti di alcuni clienti sono stati svuotati, i criminali hanno dirottato la scheda SIM del telefono dei clienti facendo credere ai loro operatori di telefonia mobile che la vittima di frode volesse attivare una nuova scheda.

Non è questo l’unico modo in cui la 2FA può fallire, il telefono potrebbe venire semplicemente rubato o il messaggio potrebbe essere intercettato da terzi.

Non c’è modo in cui lo strumento di verifica possa effettivamente accertarsi che il codice sia stato letto solo da chi dovrebbe e la truffa sembra davvero troppo facile da attuare.

Alternative future: la biometria come soluzione

La biometrica sembra essere la soluzione del futuro rispetto all’autenticazione a due fattori con password tramite SMS: i più recenti dispositivi mobili hanno infatti sensori in grado di rilevare le impronte digitali.

Come detto però questa risulta ancora essere una soluzione del futuro, lo stesso NIST dichiara che anche i più moderni test biometrici possono generare falsi positivi e falsi negativi, non sono poi ancora tanto sofisticati da evitare che i criminali riescano a falsificare le impronte digitali o il riconoscimento facciale utilizzando stampe da oggetti toccati dalla vittima o prendendo foto ad alta risoluzione del volto della stessa.
Approfondisci con il whitepaper

Zero Trust selettivo negli ambienti OT: il modello MATRIX

Propone MATRIX, metodo in sei fasi per decidere quali controlli Zero Trust applicare a ciascun dispositivo negli impianti industriali, con un caso applicativo su un distributore elettrico e il raccordo con NIS2.

Scarica gratis il PDFScopri i capitoli

Condividi sui Social Network:
Tag articolo: #2FA#Cyber Security#intercettazione SMS#nist#password tramite SMS#protezione account#sicurezza informatica#sicurezza online#sicurezza password#SMS-based Two-Factor Authentication#Two Factor Authentication#verifiche biometriche

Dallo stesso argomento

Cyber Security →
  • Zero Trust e NIS2 come MATRIX supporta la conformità negli ambienti OT_Conformità europea e sicurezza industriale
    Industrial Cyber Security · Cyber Security

    Zero Trust e NIS2: come MATRIX supporta la conformità negli ambienti OT

    Vincenzo Calabrò Ore 28 Ottobre 20262 Ottobre 2026

    Ottava parte della serie sul framework MATRIX: le sei fasi producono le evidenze che NIS2, d.lgs. 138/2024 e normativa di settore richiedono, dalla matrice di allocazione al rischio residuo.

  • Node2Shell Nucleo cyber_ attacco e difesa
    Cyber Security

    Node2Shell: Imperva porta il bug Brotli di Node.js fino all’esecuzione di codice, e il fix è già disponibile

    Redazione Ore 23 Ottobre 202626 Ottobre 2026

    Imperva dimostra l’esecuzione di codice su un’immagine ufficiale Node.js 24.22.0 con dati Brotli malformati (CVE-2026-111497). Fix in 22.23.4, 24.22.1 e 26.12.1; nessun CVSS pubblicato.

  • Zero Trust selettivo nell’OT pregi e limiti del framework MATRIX_Matrice di protezione industriale selettiva
    Industrial Cyber Security · Cyber Security

    Zero Trust selettivo nell’OT: pregi e limiti del framework MATRIX

    Vincenzo Calabrò Ore 23 Ottobre 202629 Ottobre 2026

    Zero trust selettivo con MATRIX: il framework rende tracciabile la scelta dei controlli nell’OT, ma è qualitativo, privo di validazione su impianti reali e lascia il rischio residuo dei componenti non adeguabili.

// Evento

Forum ICT Security 2026

18–19 novembre 2026
Auditorium della Tecnica, Roma

19Giorni14Ore13Minuti
Iscriviti

Ultimi in Cyber Security

  • Zero Trust e NIS2: come MATRIX supporta la conformità negli ambienti OT
  • Node2Shell: Imperva porta il bug Brotli di Node.js fino all’esecuzione di codice, e il fix è già disponibile
  • Zero Trust selettivo nell’OT: pregi e limiti del framework MATRIX
  • PHP2Shell: l’embargo si è rotto prima della patch, e chi ha aggiornato subito ha comunque una settimana cieca alle spalle
Tutta la sezione →

Whitepaper gratuito

Zero Trust selettivo negli ambienti OT: il modello MATRIX

Scarica gratis il PDF

Newsletter

Una volta al mese, i migliori articoli

La rassegna gratuita del portale e della rivista ICT Security.

Iscriviti gratis

ICT Security Magazine

La prima rivista italiana dedicata alla sicurezza informatica: da oltre 20 anni si occupa di cyber security e business continuity.

Segreteria: Humana Srl
Via Cividale del Friuli 21, 00183 Roma
C.F. e P.IVA 13642431004
redazione@ictsecuritymagazine.com

LinkedInFacebookX

I nostri siti: Safety & Security Magazine · Leadership & Management Magazine

Argomenti

  • Cyber Security
  • Cyber Crime
  • Cyber Risk
  • GDPR e Privacy
  • Cyber Law
  • Intelligenza Artificiale
  • Industrial Cyber Security
  • Geopolitica e Cyberspazio

Il magazine

  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi
  • Chi siamo
  • Contatti
  • Privacy Policy

Newsletter

Una volta al mese: la rassegna dei migliori articoli della rivista ICT Security.

Iscriviti gratis

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale.

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
Iscriviti alla newsletter
  • Argomenti
    • Cyber Security: tutti gli articoli
    • Minacce e attacchi
      • Cyber Crime
      • Cyber Warfare
      • Ethical Hacking
      • Digital Forensic
    • Rischio, norme e privacy
      • GDPR e Privacy
      • Cyber Risk
      • Cyber Law
      • Business Continuity
    • Tecnologie
      • Intelligenza Artificiale
      • IoT Security
      • Industrial Cyber Security
      • Digital ID Security
      • Blockchain e Criptovalute
      • Digital Transformation
    • Scenari
      • Geopolitica e Cyberspazio
      • Prospettive
  • Notizie
  • Approfondimenti
  • Video
  • Pubblicazioni
  • Eventi ↗
Cerca