Ddl AI, l’Intelligenza Artificiale in Italia
La Camera ha approvato il Ddl n. 1146 sull’intelligenza artificiale: 28 articoli, AgID e ACN come autorità, esclusioni per la sicurezza nazionale e un nuovo art. 612 quater contro i deepfake.

Leggi, direttive e regolamenti della sicurezza digitale, da NIS2 a DORA, AI Act e Cyber Resilience Act: obblighi, sentenze e responsabilità spiegati.
219 articoli
La Camera ha approvato il Ddl n. 1146 sull’intelligenza artificiale: 28 articoli, AgID e ACN come autorità, esclusioni per la sicurezza nazionale e un nuovo art. 612 quater contro i deepfake.
Il punto 1.2 dell’allegato al Regolamento (UE) 2024/2690 su ruoli, responsabilità e autorità: definizione dei ruoli, reporting al management, segregazione dei compiti e legami con ISO 27001 e NIST CSF 2.0.
I tredici requisiti tecnici e metodologici della guida ENISA per attuare il Regolamento (UE) 2024/2690: politiche di sicurezza e di rischio, gestione degli incidenti, continuità operativa e soggetti coinvolti.
Legge 90/2024: obblighi per PA e società in house, segnalazione all’ACN entro ventiquattro ore, Centro Nazionale di Crittografia, allineamento alla NIS2 e D.P.C.M. del 30 aprile 2025 sui contratti pubblici.
Definizioni di IA tecniche, funzionali ed etico-normative e classificazione a quattro livelli di rischio dell’AI Act, adottato il 13 marzo 2024, come base per valutare l’impatto su robotica, energia e cybersecurity.
La proposta di legge n. 2318 delega al Governo una strategia anti-ransomware: divieto di pagare i riscatti nel perimetro cibernetico, CSIRT Italia al centro della risposta e notifica entro sei ore.
La NIS2 estende gli obblighi a 18 settori e con l’art. 21 richiede test regolari: scansioni trimestrali, penetration test annuali di terzi e red team per le entità critiche.
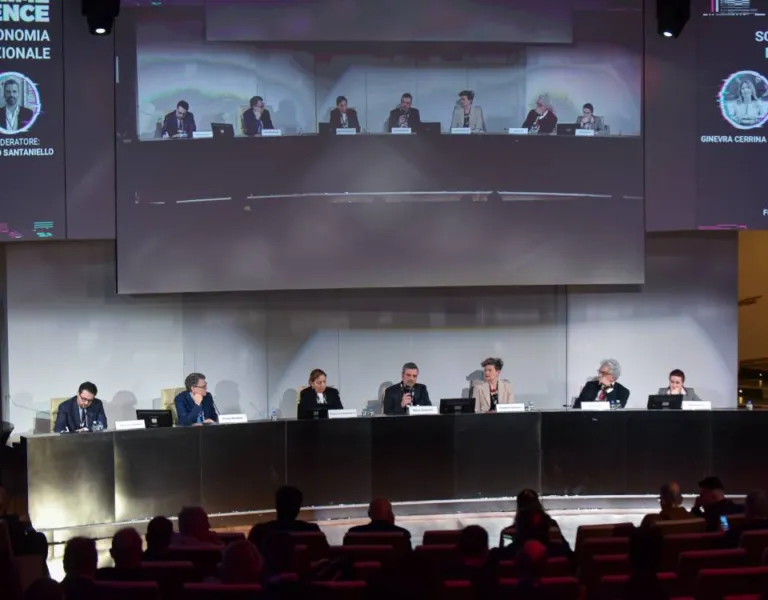
Tavola Rotonda del 16 aprile 2025 alla 13a Cyber Crime Conference: sovranità digitale europea tra tensioni geopolitiche, strategia ProtectEu, certificazioni di cybersicurezza e iniziative ACN.
PSD2 e Strong Customer Authentication a due fattori su tre, 3D Secure 2.0, deroghe per basso rischio, tutela del consumatore e obblighi di trasparenza dei marketplace tra GDPR, Digital Services Act e DMA.
Piattaforme con potere privato e funzioni pubbliche, deficit di tutela dei diritti: le tensioni tra sovranità digitale e costituzionalismo democratico su responsabilità, giurisdizione e controllo.
Il DPCM del 30 aprile 2025, in vigore dal 20 maggio, fissa requisiti di cybersicurezza per gli acquisti ICT strategici: 22 categorie tecnologiche, Paesi fornitori affidabili, premialità e Bill of Materials.
Registro delle attività di trattamento del responsabile ex art. 30, par. 2 GDPR: elementi minimi, accountability, obblighi del sub-responsabile e sanzioni fino a 10.000.000 di euro o al 2% del fatturato annuo.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine