La Belt and Road Initiative
La Belt and Road Initiative lanciata dalla Cina nel 2013: dalle antiche rotte alle direttrici terrestri e marittime, 147 Paesi aderenti, cinque aree chiave e circa 890 miliardi di dollari di impegni.

Leggi, direttive e regolamenti della sicurezza digitale, da NIS2 a DORA, AI Act e Cyber Resilience Act: obblighi, sentenze e responsabilità spiegati.
219 articoli
La Belt and Road Initiative lanciata dalla Cina nel 2013: dalle antiche rotte alle direttrici terrestri e marittime, 147 Paesi aderenti, cinque aree chiave e circa 890 miliardi di dollari di impegni.
Il kill switch Microsoft-ICC: dopo l’Executive Order 14203 l’account Outlook di Karim Khan è stato disconnesso; tra CLOUD Act, FISA 702, caso Nayara Energy e migrazione della Corte a openDesk.
Il Tribunale UE ha respinto il ricorso Latombe sul DPF il 3 settembre 2025, ma l’impugnazione alla CGUE, il PCLOB svuotato e un Executive Order revocabile lasciano il framework in una condizione precaria.
NIS2 e supply chain: l’articolo 24 del D.Lgs. 138/2024, la categoria GV.SC del NIST CSF 2.0 recepita da ACN e il ruolo della Business Impact Analysis nel qualificare le dipendenze dai fornitori ICT.
La Direttiva (UE) 2022/2557 sposta l’approccio dalla protezione alla resilienza, con undici settori e approccio all-hazards; l’Italia l’ha recepita con il D.Lgs. 134/2024, con CIR, PCU e autorità settoriali.
La DPC irlandese ha sanzionato TikTok con 530 milioni di euro per i trasferimenti di dati verso la Cina: 485 milioni per l’art. 46(1) GDPR e 45 per la trasparenza, con accesso remoto equiparato a trasferimento.
La Legge 132/2025, in vigore dal 10 ottobre 2025, si integra con il GDPR: obblighi informativi per i datori di lavoro (art. 11), aggravanti penali e reato di deepfake per l’uso illecito dell’IA.
Il Digital Omnibus del 19 novembre 2025 propone di portare a 750 dipendenti la deroga al registro dei trattamenti, unificare le liste DPIA e spostare dalla ePrivacy al GDPR le regole sui cookie.
Le Linee Guida ANAC n. 1/2025 sui canali interni, pubblicate il 12 dicembre 2025, ridefiniscono il whistleblowing: segnalazioni scritte e orali, piattaforme dedicate, ruolo del gestore e effetti sul Modello 231.
Chat Control 2.0: i triloghi sono iniziati il 9 dicembre 2025 e la rilevazione, formalmente volontaria nel mandato del Consiglio, rischia di tradursi in client-side scanning contro l’articolo 15 della Costituzione.
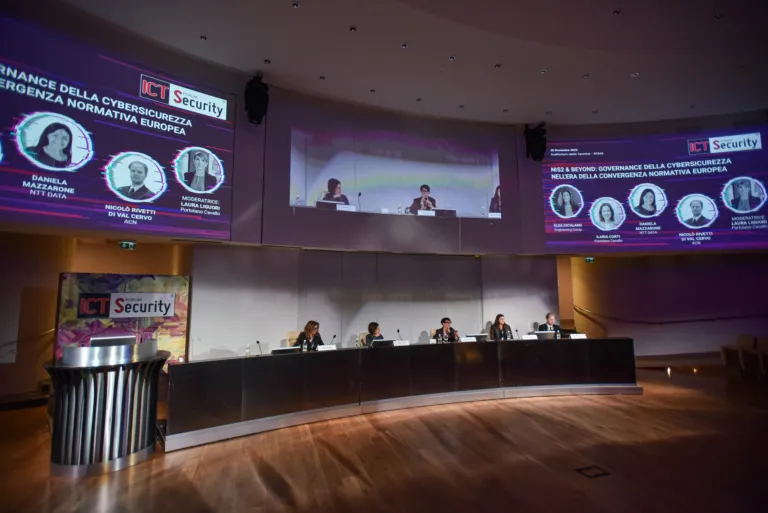
Dalla tavola rotonda del Forum ICT Security: con il d.lgs. 138/2024 la NIS2 porta la cybersecurity nel board, che deve approvare le misure, avere competenze adeguate e rispondere in caso di violazioni.
Il Digital Omnibus propone modifiche a GDPR, AI Act, ePrivacy, NIS2 e Data Act: dato personale in senso soggettivo, nuove small-mid caps e possibile rinvio all’agosto 2027 delle regole sull’AI ad alto rischio.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine