Attacco RAMBleed
RAMBleed estende Rowhammer: anziché modificare la memoria ne estrae dati riservati, anche con DRAM protetta da ECC, come una chiave di firma digitale da un server OpenSSH con privilegi utente normali.

Analisi e approfondimenti di sicurezza informatica firmati da esperti del settore: minacce, tecnologie, normative e gestione del rischio.
1.461 articoli
RAMBleed estende Rowhammer: anziché modificare la memoria ne estrae dati riservati, anche con DRAM protetta da ECC, come una chiave di firma digitale da un server OpenSSH con privilegi utente normali.
Rapporto ENISA 2018 sugli incidenti di sicurezza nelle telecomunicazioni: meno ore perse dagli utenti, cause prime degli incidenti, asset più colpiti e novità del Codice Europeo delle Comunicazioni Elettroniche.
Analisi della superficie di attacco dei sistemi SCADA: obiettivi e funzioni, Stuxnet, standard come NIST 800-82 e IEC62443, malware ICS, apparecchiature legacy e controlli di sicurezza da prevedere.
Cyber Deception Technology: trappole in-line alle applicazioni e siti fake, evoluzione delle honeypot, per depistare gli attaccanti su percorsi creati ad arte, con attenzione a brand e web reputation.
Cifratura e GDPR: Considerando 83 e articoli 32 e 34, perché non è una misura obbligata ma consigliata, e concetti base della crittografia con l’esempio della crittografia simmetrica.
Il documento ENISA su Industry 4.0 del 20 maggio 2019 indica sfide e raccomandazioni per persone, organizzazione e tecnologia nello smart manufacturing, tra security for safety, responsabilità e interoperabilità.
Dalla relazione di Martina Casiraghi (Boole Server) al 10° Cyber Crime Conference 2019: dati su file riservati, frequenza degli attacchi ed errore umano, e il passaggio a una gestione preventiva della minaccia.
Relazione di Stefano Bistarelli al 10° Cyber Crime Conference 2019 su Bitcoin e blockchain tra cyber security e ransomware: perché i pagamenti in Bitcoin, transazioni distribuite e problema della doppia spesa.
Le sanzioni amministrative pecuniarie dell’art. 83 del GDPR, con tipologie A e B e criteri del paragrafo 2, e la Fining policy dell’Autorità olandese con quattro categorie di ammende fino a € 1.000.000,00.
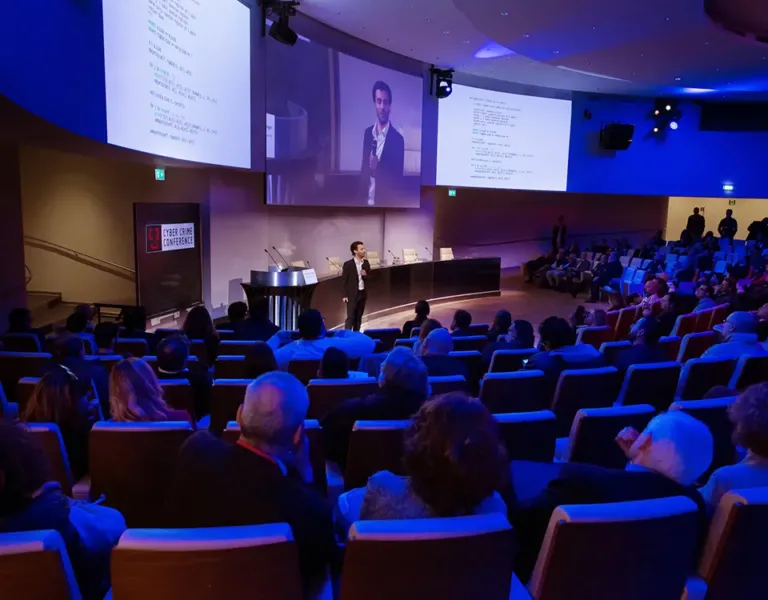
Relazione di Alessandro Luongo al 10° Cyber Crime Conference 2019 sul calcolo quantistico: qubit, programmazione dei circuiti, algoritmo di Shor contro la crittografia a chiave pubblica e RSA a 2048 bit.
Il caso di Eric Loomis, condannato a 6 anni dopo l’uso del software predittivo COMPAS: sistema proprietario, machine bias su base razziale emerso dalla ricerca di ProPublica e tutele offerte dal GDPR.
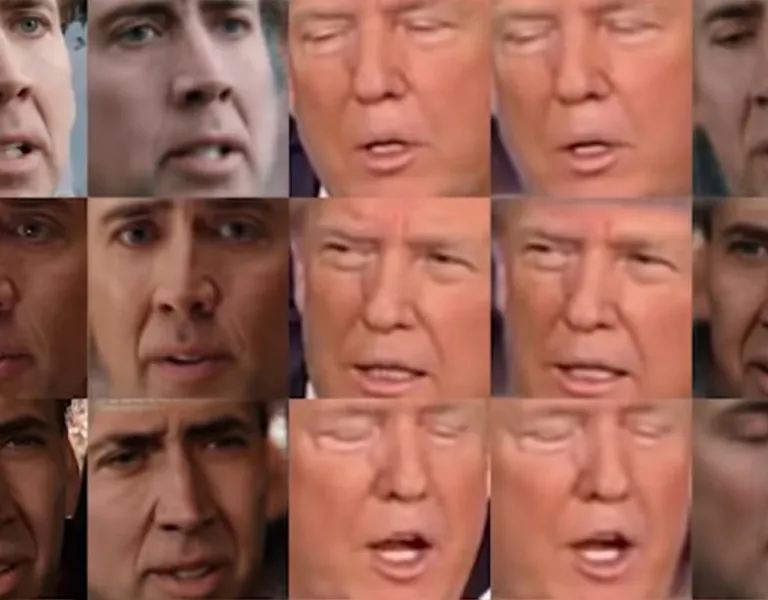
Storia e tecnica dei deep fake: dal face-swap su Reddit nel 2017 a Fakeapp, con encoder e decoder su rete neurale convoluzionale, fino ai timori dell’intelligence per disinformazione e attacchi psicologici.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine