Aiuti di stato e affidamenti in house nei servizi ICT
TAR Lazio, sentenza n. 10528 del 13 agosto 2019: respinto il ricorso contro un contributo di 27 milioni a una società in house per supercalcolo e servizi ICT, non qualificato come aiuto di Stato.

Analisi e approfondimenti di sicurezza informatica firmati da esperti del settore: minacce, tecnologie, normative e gestione del rischio.
1.461 articoli
TAR Lazio, sentenza n. 10528 del 13 agosto 2019: respinto il ricorso contro un contributo di 27 milioni a una società in house per supercalcolo e servizi ICT, non qualificato come aiuto di Stato.
Il rapporto Cost of data breach di Ponemon e IBM Security indica 3.9 milioni di dollari a violazione. La proposta: usare il Red Team con continuità per la Data Breach Prevention e misurarne i risultati.
Direttiva NIS (UE) 2016/1148 recepita con il decreto legislativo n.65/2018 e schema di DDL sul perimetro di sicurezza nazionale cibernetica: obblighi per OSE e FSD, CSIRT italiano, framework NIST e ISO 27001.
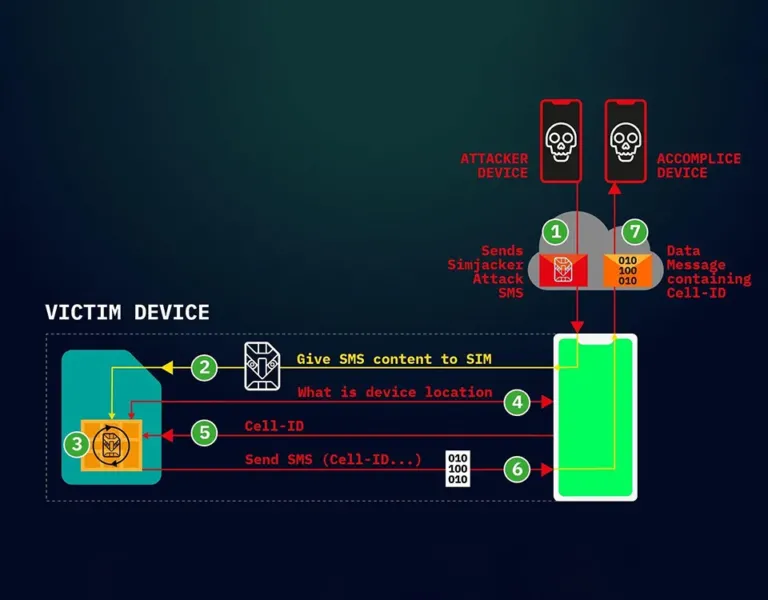
Simjacker sfrutta S@T Browser, software delle SIM: un SMS con istruzioni SIM Toolkit può rilevare posizione e IMEI all’insaputa dell’utente. Risultano vulnerabili i dispositivi di quasi tutti i produttori.
Analisi forense di WeChat 7.0.4 su Android: database cifrati con SQLCipher, chiave ricavata da IMEI e id utente, cartelle e tabelle utili all’analista, con acquisizione tramite Oxygen Forensic Detective.
ISO/IEC 27701, pubblicata ad agosto 2019, estende ISO/IEC 27001 e 27002 alla gestione della privacy: quattro capitoli tra requisiti e controlli per titolari e responsabili, con limiti di diffusione per le PMI.
Libra, la piattaforma di smart contract presentata da Facebook con VISA, Uber e Vodafone, a confronto con Bitcoin ed Ethereum: stable coin, validatori autorizzati e finalità delle transazioni.
Piano Triennale per l’Informatica nella PA 2019-2021 e strategia cloud first di AGID: CSP qualificati, Community Cloud e Polo Strategico Nazionale, con il censimento dei data center e la circolare 1/2019.
Dal SANS 2019 State of OT/ICS Cybersecurity Survey, con 338 intervistati: le persone sono il maggior rischio per i sistemi OT/ICS (62%), tra visibilità degli asset, convergenza IT/OT e budget.
Distributed ledger e blockchain non coincidono: basi di dati replicate tra più gestori e resistenti a guasti e attacchi. Differenza tra ledger permissioned e not permissioned e consenso della blockchain di bitcoin.
Perquisizioni e ispezioni informatiche con storage da diversi TB: la copia bit to bit non è sempre realizzabile, tra problemi giuridici del superamento del sequestro e la sentenza delle Sezioni Unite Andreucci.
Relazione del Garante sul 2018, primo anno di piena applicazione del GDPR: tutela online, cybersecurity e data breach, PA digitale, fatturazione elettronica e telemarketing, tra proporzionalità e dominanza digitale.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine