Machine Unlearning: Metodologie di Mitigazione
Machine unlearning: rimuovere dati da un modello senza riaddestrarlo, use case di privacy, data poisoning e bias, tecniche di mitigazione e rischio di membership inference.

228 articoli
Machine unlearning: rimuovere dati da un modello senza riaddestrarlo, use case di privacy, data poisoning e bias, tecniche di mitigazione e rischio di membership inference.
Cyber risk delle Brain-Computer Interfaces: classificazione FDA in Classe III, lacune normative sul software, FDORA e PATCH, vettori di attacco CVSS e dati non cifrati nei prodotti BCI.
Cybersecurity Risk Assessment: mappatura dell’infrastruttura, classificazione degli asset, threat modeling con STRIDE e MITRE ATT&CK, continuous monitoring, analisi predittiva, automazione e scoring del rischio.
Adempimenti NIS 2 secondo il D.Lgs. 138/2024: modello organizzativo per la cybersicurezza, sicurezza della supply chain, poteri di ACN e sanzioni non pecuniarie e pecuniarie per imprese e PA.
Information Security, Cybersecurity, ICT Security e Cyber Defence: ambiti, sovrapposizioni e sinergie delle quattro dimensioni della sicurezza digitale, dalla triade CIA al threat hunting.
Tassonomia dei rischi della GenAI per confidenzialità, integrità e governance, natura stocastica dei modelli, assenza di separazione tra codice e dati e linee guida del Regno Unito per sistemi di AI sicuri.
NIS 2 recepita con il D.Lgs. 138/2024: ruolo e poteri di ACN, gestione del rischio, formazione, criteri dimensionali e settori ad alta criticità, con scadenze e sanzioni per le organizzazioni.
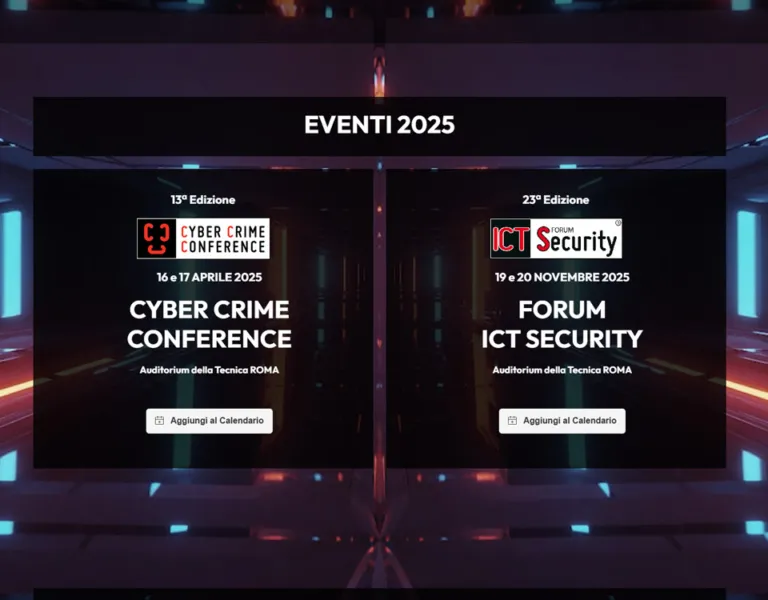
Cyber Crime Conference il 16 e 17 aprile 2025 e 23° Forum ICT Security il 19 e 20 novembre 2025, a Roma all’Auditorium della Tecnica, con keynote, tavole rotonde dei CISO, case study e area espositiva.
Trasferimento di dati personali nel GDPR: i tre criteri cumulativi delle Linee guida 05/2021 dell’EDPB, il caso Bodil Lindqvist, la sentenza Schrems II sul Privacy Shield e i requisiti del Capo V.
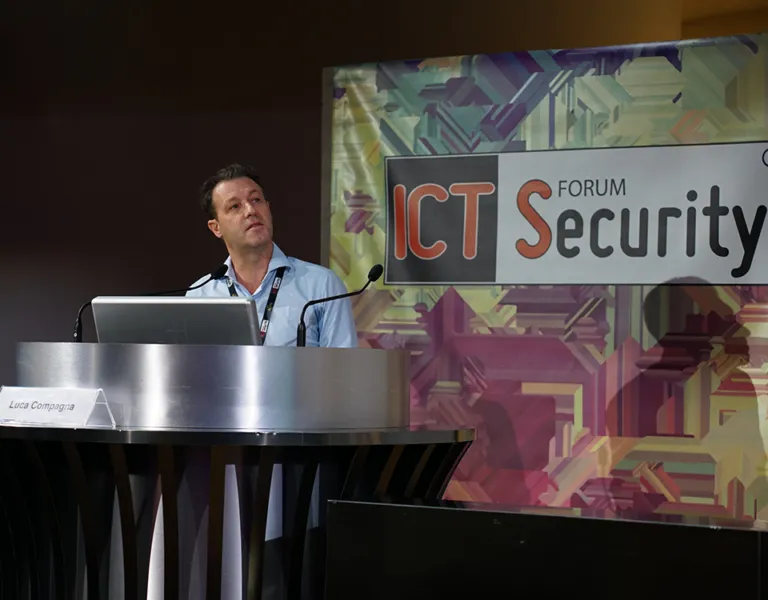
Luca Compagna al Forum ICT Security 2024: sicurezza e compliance come anime gemelle sulla carta, checkbox compliance, analisi statica e SCA, falsi positivi e negativi, ruolo dell’AI e trasparenza dei tool.
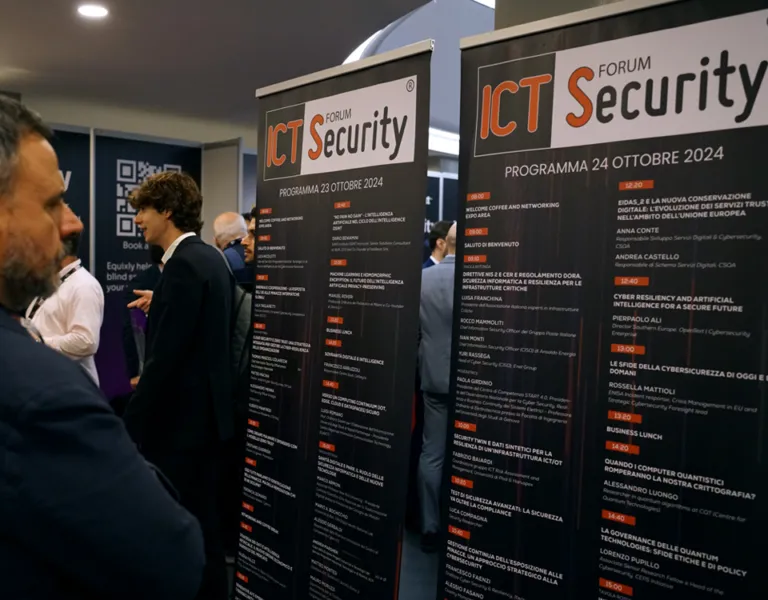
Forum ICT Security 2024 a Roma, 23 e 24 ottobre: 22 interventi e 4 Tavole Rotonde su cloud security, sanità digitale, NIS 2, CER, DORA e Industry 5.0, con le previsioni ENISA per il 2030.
Supply chain e cybercrime: costo globale stimato oltre 9 trilioni di dollari nel 2024, modelli CaaS e RaaS, impatti per le aziende e strategie di mappatura, due diligence e rafforzamento della sicurezza.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine