La gestione del rischio: DPIA, ISO IEC 27005 e approccio sistematico
Questo articolo si inserisce in una serie di approfondimenti dedicati alla sicurezza delle informazioni e alla trasformazione digitale in ambito sanitario. In questo contributo,…

7 articoli
Questo articolo si inserisce in una serie di approfondimenti dedicati alla sicurezza delle informazioni e alla trasformazione digitale in ambito sanitario. In questo contributo,…
La governance della sicurezza informatica è un aspetto cruciale per qualsiasi organizzazione che voglia proteggere i propri dati e garantire la continuità operativa. La…
La trasformazione digitale accelerata che le organizzazioni hanno subito negli ultimi anni ha avuto un impatto estremamente significativo sullo scenario di rischio che devono…
Il GDPR introduce nuove figure nel trattamento dei dati personali: Titolare, Responsabile e Sub-Responsabile. Quest’ultimo, nominato dal Responsabile con l’autorizzazione del Titolare, deve rispettare…
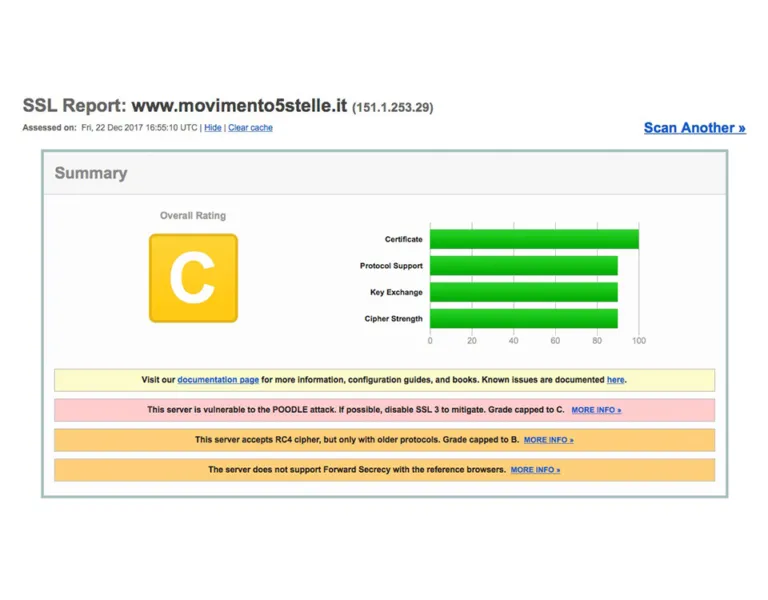
La sicurezza delle applicazioni web è spesso sottovalutata in Italia, esponendo siti e dati a vulnerabilità come Cross-site scripting (XSS), SQL Injection e attacchi…
Non passa giorno senza una nuova notizia in merito a violazioni più o meno eclatanti della sicurezza aziendale o governativa. Nella quasi totalità dei…
La certificazione e l’accreditamento sono processi cruciali nel campo degli auditor e lead auditor. Gli organismi indipendenti, accreditati a livello internazionale, certificano competenze secondo…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine