Trusted Bill of Materials: dall’elenco degli ingredienti alla catena delle prove
Un SBOM dice quali componenti ci sono dentro un prodotto, non se siano stati verificati. Il progetto Horizon Europe RESCALE ha lavorato su un…

16 articoli
Un SBOM dice quali componenti ci sono dentro un prodotto, non se siano stati verificati. Il progetto Horizon Europe RESCALE ha lavorato su un…
SBOM e supply chain sono legati da un obbligo asimmetrico. La distinta base del software è l’elenco dei componenti software di un prodotto digitale….
L’AI-BOM (AI Bill of Materials) porta la logica dell’SBOM ai sistemi di intelligenza artificiale, inventariando modelli, dataset, pesi e provenienza. Che cos’è, che cosa cambia quando il componente è un modello opaco, perché serve la firma dei modelli e perché, da solo, rende la filiera leggibile ma non sicura.
VEX (Vulnerability Exploitability eXchange) dice quali vulnerabilità di un SBOM sono davvero sfruttabili: i quattro stati, le giustificazioni CISA e i formati CSAF, CycloneDX, OpenVEX.
sigstore rende la firma del software keyless: niente chiave da custodire, identità via OIDC e un registro pubblico a prova di manomissione. Cosign, Fulcio, Rekor e l’adozione.
Trellix, fra i principali fornitori globali di soluzioni Extended Detection and Response, ha reso noto di aver subito un accesso non autorizzato a una…
Il Cyber Resilience Act impone il Software Bill of Materials su tutti i prodotti digitali. Oltre la compliance: come costruire, mantenere e integrare l’SBOM…
Un attacco alla supply chain software attraverso npm e PyPI non è più un’ipotesi accademica: è il meccanismo operativo che nel 2025 ha permesso…
La trasparenza del codice diventa obbligo normativo: analisi degli standard tecnici e delle implicazioni per produttori e operatori europei. Introduzione: dalla vulnerabilità sistemica alla…
L’ecosistema digitale contemporaneo poggia su fondamenta invisibili ma critiche: la catena di approvvigionamento del software. Ogni applicazione moderna integra centinaia di dipendenze, librerie e…
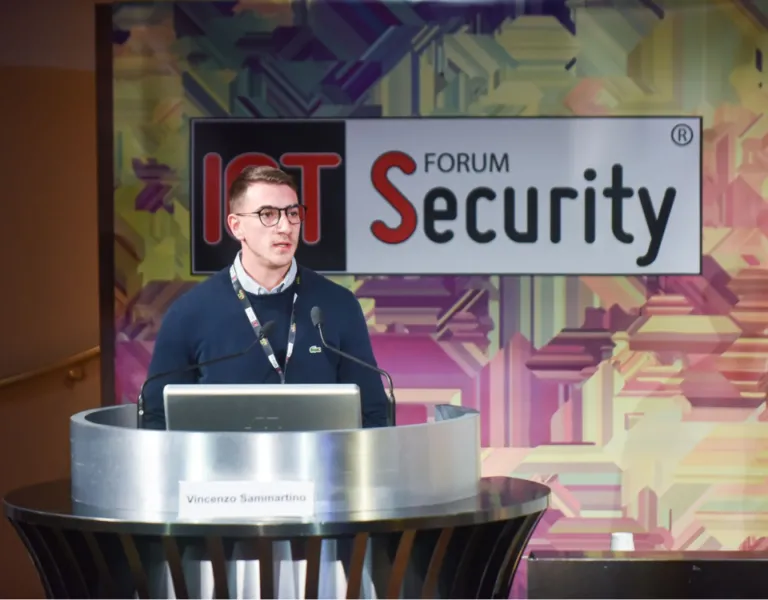
Al Forum ICT Security 2025, Vincenzo Sammartino analizza i rischi emergenti degli attacchi alla catena di fornitura e le strategie di difesa attraverso Digital…
Il Forum ICT Security 2025 riunisce il 19 e 20 novembre a Roma i principali protagonisti della cybersecurity italiana ed europea per affrontare le…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine