Kubernetes security: la superficie d’attacco è quasi sempre autoinflitta
Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.

3 articoli
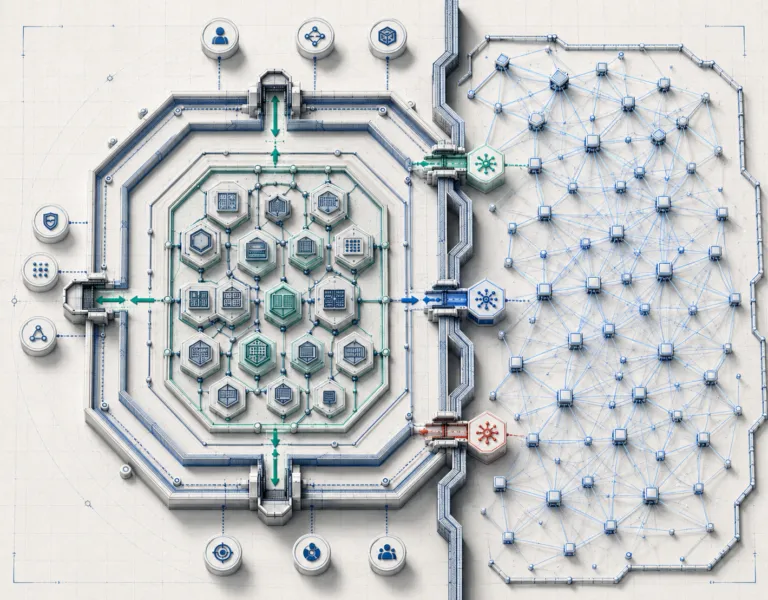
Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.
Il secure configuration management (gestione sicura della configurazione) rappresenta uno dei pilastri fondamentali della moderna cybersecurity aziendale. In un panorama digitale caratterizzato da minacce sempre più…
Microsoft ha ampliato il portfolio di prodotti nell’ultimo decennio e, da fornitore di sistemi operativi si è trasformato in un’azienda che offre molteplici soluzioni…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine