AI red teaming: testare un’AI non è fare un penetration test
L’AI red teaming non è un penetration test: collauda il comportamento probabilistico dei modelli e degli agenti. Metodo, framework OWASP e MITRE ATLAS, metriche.

9 articoli
L’AI red teaming non è un penetration test: collauda il comportamento probabilistico dei modelli e degli agenti. Metodo, framework OWASP e MITRE ATLAS, metriche.
L’AI ridisegna i confini della digital forensics e apre interrogativi inediti per magistratura e forze dell’ordine C’è un momento preciso in cui una tecnologia…
La prompt injection negli agenti AI aziendali è emersa come una delle principali minacce per i sistemi basati su modelli linguistici e applicazioni enterprise….
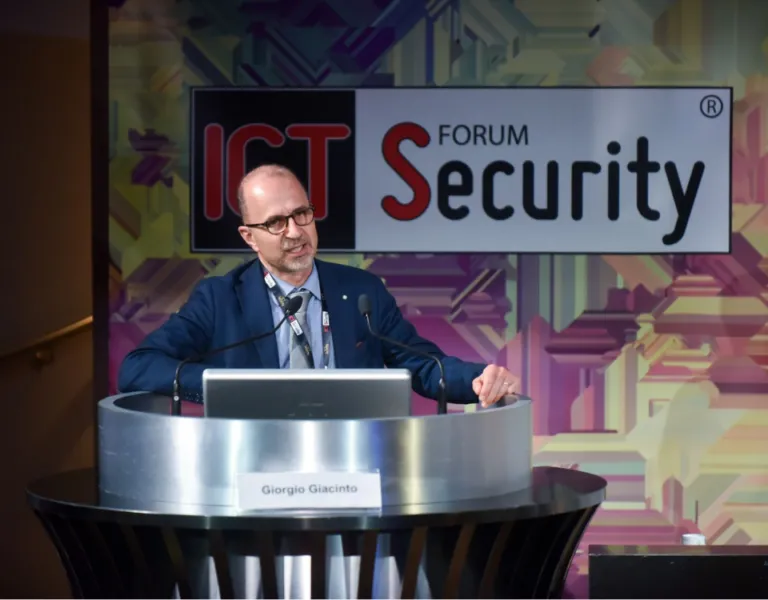
Intervento di Giorgio Giacinto al 23° Forum ICT Security – “Il Machine Learning aiuta a individuare i componenti malevoli di una minaccia?” Il machine…
L’intervento di Andrea Pavan di Beliven al Forum ICT Security 2025 svela i rischi che le Big Tech preferiscono non raccontare. C’è una narrazione…
Il malware LameHug rappresenta un momento spartiacque nell’evoluzione delle minacce informatiche. Scoperto dal CERT-UA ucraino il 10 luglio 2025, questo è il primo malware…
L’evoluzione della minaccia cibernetica, unita alla complessità degli attacchi, richiede un approccio sempre più complesso e mutevole. La necessità di correlare dati e informazioni…
In un’epoca in cui la complessità e la velocità delle minacce informatiche superano la capacità di risposta umana, il RAG Agentico introduce un cambio…
La crescente adozione di modelli di intelligenza artificiale e LLM sta ridefinendo il modo in cui le organizzazioni gestiscono informazioni e processi, ma introduce…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine