DLP e controlli difensivi
Ultimo articolo della serie sulla Data Loss Prevention: art. 4 dello Statuto dei lavoratori sui controlli a distanza, modifiche del Jobs Act, evoluzione dei controlli difensivi e sentenza di Cassazione n. 25732.

33 articoli
Ultimo articolo della serie sulla Data Loss Prevention: art. 4 dello Statuto dei lavoratori sui controlli a distanza, modifiche del Jobs Act, evoluzione dei controlli difensivi e sentenza di Cassazione n. 25732.
Obbligo di attivare soluzioni di Data Loss Prevention: GDPR e Codice Privacy, articoli 32, 33, 34 e 35 del GDPR e misure minime di sicurezza ICT per le pubbliche amministrazioni della Circolare AgID n. 2/2017.
Il provvedimento del Garante del 6 giugno 2024 porta a 21 giorni la conservazione dei metadati email dei dipendenti, limitata ai log dei server di posta, ma resta aperto il nodo dell’accountability del titolare.
Il Garante consente di conservare i metadati delle email dei dipendenti per al più 7 giorni, prorogabili di 48 ore; la consultazione pubblica sul termine, aperta il 16 marzo, si chiude il 15 aprile.
Il Decalogo del Garante Privacy, pubblicato il 10 ottobre, detta regole per i servizi sanitari nazionali basati su IA: valutazione d’impatto, privacy by design, accountability, conoscibilità e controllo umano.
Incontro in videoconferenza tra i vertici di OpenAI e il Collegio del Garante dopo il provvedimento del 30 marzo: OpenAI si impegna su trasparenza, esercizio dei diritti e garanzie per i minori.
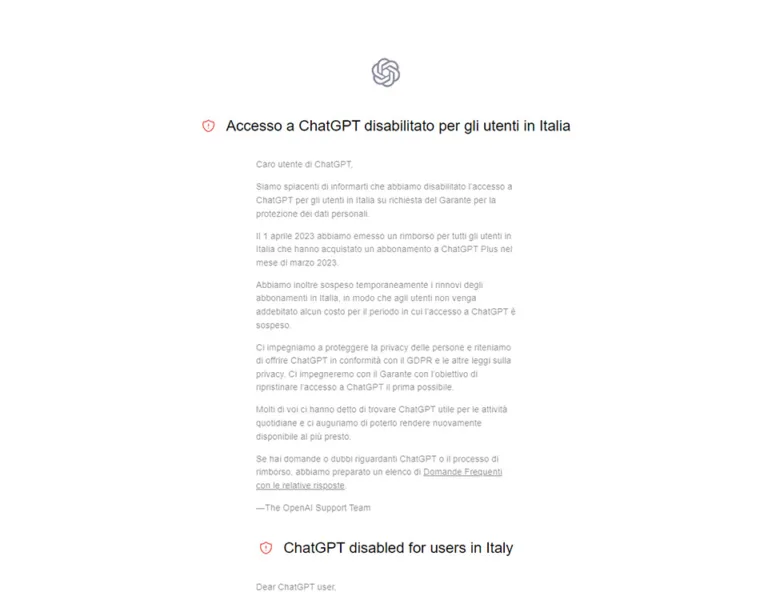
Il provvedimento del 30 marzo 2023 limita il trattamento dei dati degli utenti italiani di ChatGPT, con sanzione fino a 20 milioni di euro; OpenAI risponde con il geoblocking e presenta ricorso.
Dalla telemedicina al Fascicolo sanitario elettronico entro il 2026 fino all’European Health Data Space: il Garante Privacy chiede regole coerenti per proteggere i dati sanitari senza ridurre le garanzie.
NCSC e ICO hanno pubblicato il 7 luglio 2022 una lettera congiunta che esorta gli studi legali a non pagare i riscatti ransomware: il pagamento non è illegale ma non garantisce il recupero dei dati.
Un diciottenne ha annunciato di aver violato Uber: accesso a cloud Amazon e Google e a Slack dopo aver ottenuto le credenziali di un dipendente con ingegneria sociale, stando alle sue dichiarazioni.
Seconda parte sul principio di accountability nel GDPR: soggetti autorizzati, registro dei trattamenti ex art. 30, misure degli artt. 24, 25 e 32 e notifica del data breach entro 72 ore ex art. 33.
La novellata versione del Codice dell’Amministrazione Digitale (CAD)[1] ha previsto che l’Agenzia per l’Italia Digitale (AgID), “previa consultazione pubblica da svolgersi entro il termine…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine