La sicurezza end-to-end nelle reti 5G
Sicurezza end-to-end nelle reti 5G e verso il 6G: gli standard 3GPP non coprono l’esercizio reale, servono gestione del rischio lungo la filiera, supply chain, aggiornamenti e attenzione alla sovranità.

514 articoli
Sicurezza end-to-end nelle reti 5G e verso il 6G: gli standard 3GPP non coprono l’esercizio reale, servono gestione del rischio lungo la filiera, supply chain, aggiornamenti e attenzione alla sovranità.
Zed Attack Proxy (ZAP) di OWASP è scanner e proxy open source per le web app: break-point, fuzzing, add-on dal marketplace, modalità di scansione e report XML o HTML, con la release 2.15.0.
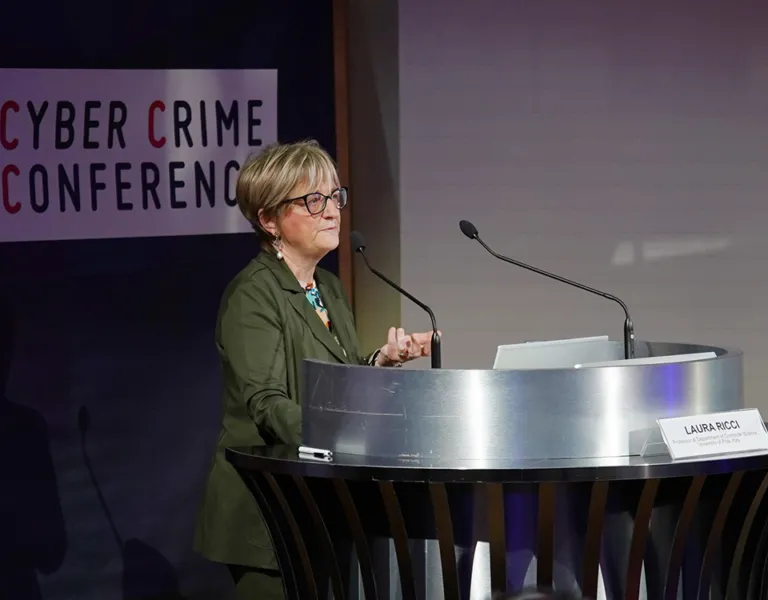
Laura Ricci (Università di Pisa) alla Cyber Crime Conference 2024: Bitcoin è solo pseudo-anonimo, le transazioni si tracciano con l’analisi della blockchain, mentre mixer come CoinJoin offuscano le tracce.
Il responsabile del trattamento secondo l’art. 28 GDPR: come valutare il fornitore, perché il Data Processing Agreement va redatto in concreto e non in modo formale e quali sanzioni applica il Garante.
Vulnerability Assessment e Penetration Test su rete, applicazioni, API e host, Risk-Based Vulnerability Management, Attack Surface Management oltre l’EASM e Vulnerability-as-a-Service nella visione di 7Layers.
Automazione nell’Incident Response: visibilità con il triage degli endpoint, contenimento con automazioni vendor agnostic come Filesystem Watcher, MemDump Analysis e scansioni Yara, ed eradicazione delle minacce.
Endpoint security: dispositivi da proteggere, passaggio dalle misure statiche ai processi dinamici, strumenti come EDR, XDR, DLP e NAC, misure minime e proposte WatchGuard su piattaforma cloud.
AI in sanità: principi e rischi dell’intelligenza artificiale e considerazioni normative del report 2023 della World Health Organization su rischio, convalida clinica, qualità dei dati e privacy.
Ddl Cybersicurezza: l’articolo 7 affida all’ACN iniziative di partenariato pubblico-privato per l’IA, mentre un DPCM entro centoventi giorni definirà gli elementi essenziali per gli appalti informatici.
Cybercrime e aziende: insider threat e attacchi esterni, danni finanziari e reputazionali, casi WannaCry, Equifax e Leonardo, reati informatici e responsabilità degli enti secondo il D.Lgs. 231/2001.
Cyber 4.0 ha coinvolto circa 800 imprese con oltre 140 corsi: le Pmi sono il 76% di chi ottiene gli incentivi Mimit e cresce la domanda di formazione per figure manageriali di cybersecurity.
SecBSD è un fork di OpenBSD orientato alla sicurezza, paragonato a Kali per Linux: raccoglie strumenti OSINT, il Social-Engineer Toolkit e tool di pentesting come nmap, Metasploit e Hydra.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine