Zip Slip: quando un semplice file Zip minaccia la sicurezza
Zip Slip, vulnerabilità di attraversamento delle directory negli archivi ZIP scoperta da Snyk nel 2018: ha colpito Oracle, Amazon e Google, e poi JFrog Artifactory nel 2021 e OpenRefine.

514 articoli
Zip Slip, vulnerabilità di attraversamento delle directory negli archivi ZIP scoperta da Snyk nel 2018: ha colpito Oracle, Amazon e Google, e poi JFrog Artifactory nel 2021 e OpenRefine.
Come implementare un piano di risposta agli incidenti con NIST SP 800-61 Revision 3, ISO/IEC 27035-1:2023 ed ENISA: preparazione, monitoraggio con SIEM ed EDR, soglie di escalation, contenimento e prove forensi.
Definizioni di IA tecniche, funzionali ed etico-normative e classificazione a quattro livelli di rischio dell’AI Act, adottato il 13 marzo 2024, come base per valutare l’impatto su robotica, energia e cybersecurity.
La proposta di legge n. 2318 delega al Governo una strategia anti-ransomware: divieto di pagare i riscatti nel perimetro cibernetico, CSIRT Italia al centro della risposta e notifica entro sei ore.
Alla 13ª Cyber Crime Conference Davide Bacco spiega perché i computer quantistici minacciano la crittografia a chiave pubblica e come QKD e protocolli post-quantum rispondono, con reti già in funzione.
Zero-Knowledge Proofs tra attacco e difesa: Ivan Visconti discute la Data Ownership, il portafoglio digitale europeo e l’ipotesi di uno scambio equo per i riscatti ransomware tramite smart contract.
Gli attacchi BYOVD usano driver legittimi, firmati ma vulnerabili, per ottenere accesso al kernel e disattivare le difese; la blocklist di Microsoft si aggiorna 1-2 volte all’anno e lascia finestre di rischio.
Alla 13ª Cyber Crime Conference Luca Cadonici descrive la crittografia end-to-end, le zone a prova di mandato e i casi Messenger, Telegram, Apple e iPhone 5C che oppongono privacy e indagini penali.
APT41, gruppo ibrido sponsorizzato dallo Stato cinese e attivo almeno dal 2007, unisce spionaggio e crimine finanziario con KEYPLUG, DodgeBox e MoonWalk e usa Google Calendar e Drive per il comando e controllo.
BadSuccessor, individuata da Akamai nel maggio 2025, abusa dei dMSA di Windows Server 2025 per impersonare qualsiasi utente di Active Directory; Microsoft la considera di severità moderata, senza patch ufficiale.
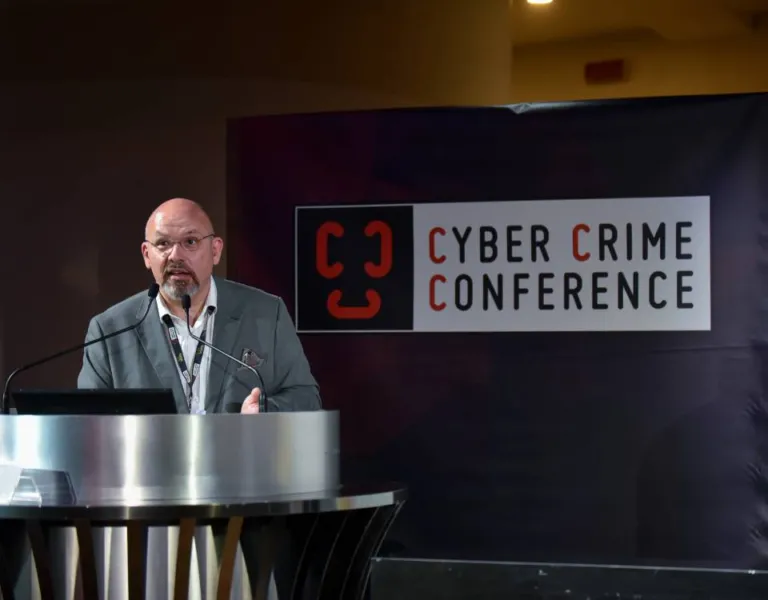
Alla 13ª Cyber Crime Conference Luca Bonora lega la cybersecurity del 2025 all’indipendenza tecnologica europea, al rapporto tra regole e innovazione e alla resilienza come continuità del business.
La NIS2 estende gli obblighi a 18 settori e con l’art. 21 richiede test regolari: scansioni trimestrali, penetration test annuali di terzi e red team per le entità critiche.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine