Biometria e Firme Elettroniche
Con il Regolamento eIDAS in vigore dal 1 luglio 2016 cambiano il CAD e il glossario delle firme: la firma grafometrica si diffonde e la biometria arriva a internet banking e domotica.

1.394 articoli
Con il Regolamento eIDAS in vigore dal 1 luglio 2016 cambiano il CAD e il glossario delle firme: la firma grafometrica si diffonde e la biometria arriva a internet banking e domotica.
Gestione digitale e sicurezza di dati e documenti nelle imprese italiane: nel 75% delle violazioni è responsabile un dipendente, e ANORC chiede formazione e ruoli chiari per conservazione e trattamento.
Ecografi, apparecchiature radiologiche e software obsoleti abbassano l’affidabilità del dato sanitario; la sicurezza non va delegata al solo CIO e l’Health Technology Assessment aiuta a dismettere.
Confusione tra qualificazione e certificazione degli auditor ISO/IEC 27001: ruolo di Accredia, IAF e organismi di certificazione, norme richieste dall’IAF MD13:2015 e limiti di corsi e training center.
Videointervista a Matteo G.P. Flora, esperto di reputazione e monitoraggio della rete, sulle finalità e i rischi degli strumenti di monitoraggio e sulla percezione sul web, al Forum ICT Security 2016.
Alessio Pennasilico, Strategic Security Consultant, sostiene al Forum ICT Security 2016 che il rischio cyber va gestito come ogni altro business risk, non da funzioni aziendali separate.
Aramis, prodotto aizoOn di network security monitoring con machine learning e data mining proprietari: Davide Bernardi e Gabriele Liverziani spiegano come l’intelligenza artificiale aiuta a rilevare gli attacchi.
Digitalizzazione della PA senza sicurezza: governance frammentata, ricetta elettronica e DPCM 14 novembre 2015, rischi nelle modifiche al CAD (art. 50bis) e regole tecniche dell’art. 51 ancora mancanti.
La guida CSA pubblicata ad aprile 2015 per gli early adopter dell’IoT: definizioni ITU-T Y.2060, sfide su privacy e mobilità, raccomandazioni e controlli di sicurezza, con Alberto Manfredi di CSA Italy Chapter.
Violati 339 milioni di account di Adult Friend Finder e 73 milioni tra Cams.com e Penthouse.com: oltre 412 milioni in totale, con password in SHA1, una vulnerabilità LFI e dati di utenti già cancellati.
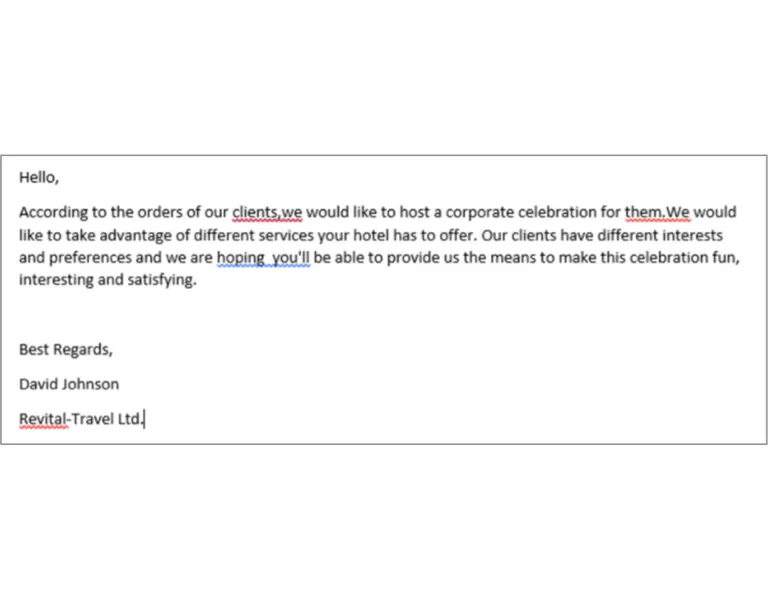
Carbanak, gruppo che ha rubato un bilione di dollari a 100 banche, colpisce i call center di alberghi e ristoranti con phishing, telefonate, documenti Word con VBScript e backdoor per ottenere dati di carte.
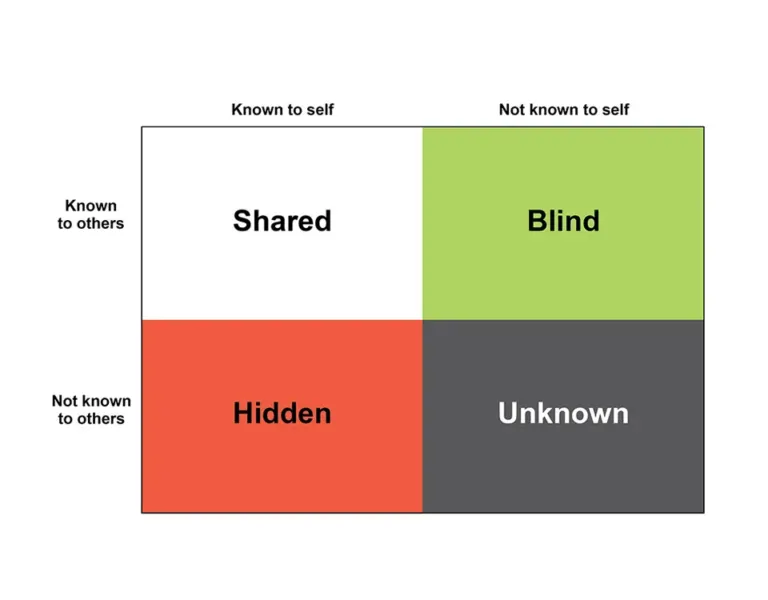
La finestra di Johari, con i quadranti Arena, Facciata, Punto Cieco e Ignoto, applicata alla gestione dei dati personali: la Casa di Johari distingue livello aziendale e domestico, con sicurezze interne ed esterne.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine