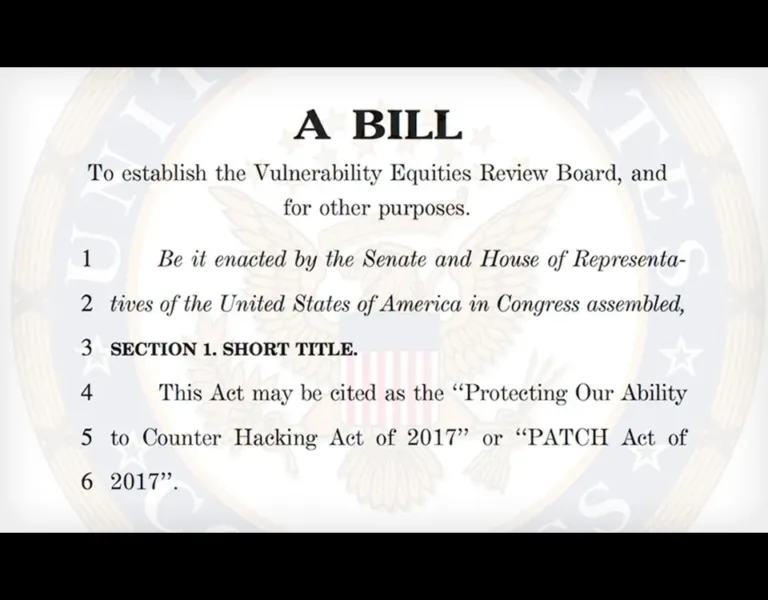
Il Cyber Arsenale dei “malware di stato” e il Protecting our Ability To Counter Hacking Act “PATCH Act”
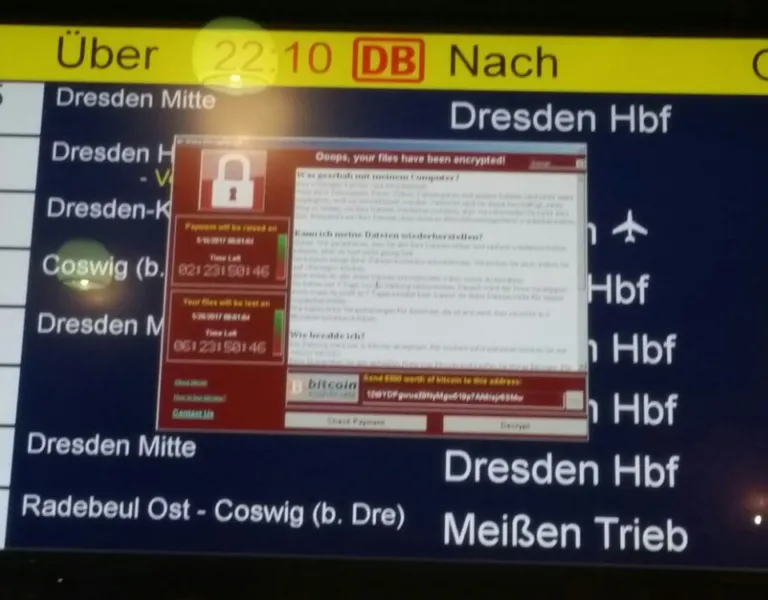
Il PATCH Act, proposto al Congresso USA dopo WannaCry, prevede il Vulnerability Equities Review Board; rassegna dei malware di stato da Stuxnet a Equation Group, Regin, Five Eyes e gli strumenti della CIA.