Cyber Crime Conference 2018 – Comunicato Post Evento
Oltre 1000 ospiti alla nona edizione della Cyber Crime Conference 2018, il 18 aprile all’Auditorium della Tecnica, con interventi su machine learning, blockchain, IoT, GDPR e cyber terrorismo.

1.394 articoli
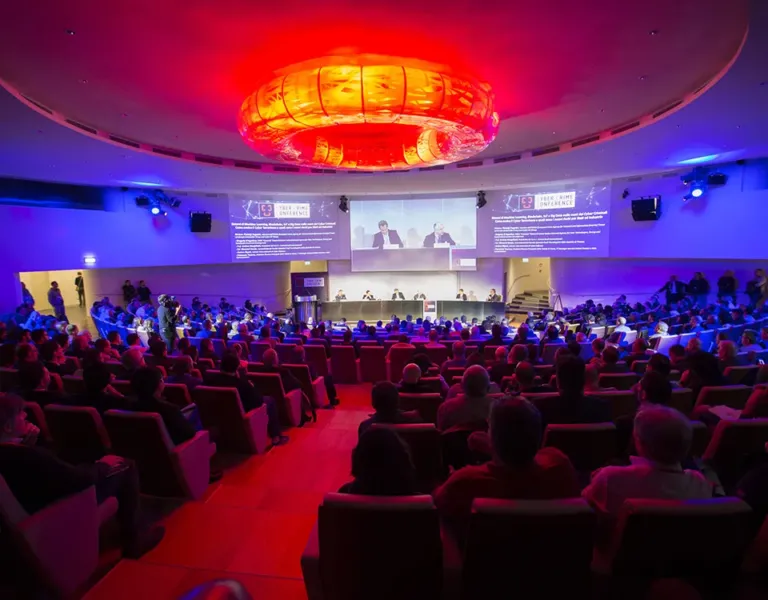
Oltre 1000 ospiti alla nona edizione della Cyber Crime Conference 2018, il 18 aprile all’Auditorium della Tecnica, con interventi su machine learning, blockchain, IoT, GDPR e cyber terrorismo.
Analisi tecnica del bootkit Pitou, tornato in circolazione tra settembre 2017 e gennaio 2018: infezione del Master Boot Record, bypass della firma digitale dei driver Windows e passaggio alla modalità protetta.
BooleBox di Boole Server, piattaforma di cifratura e condivisione file in oltre 25 Paesi, è presentata come strumento per la compliance al GDPR, citando i dati del Rapporto Clusit 2018.
Test su 10 provider VPN per verificare se proteggono davvero la privacy, con analisi delle perdite di IPv6, WebRTC e DNS e differenze di comportamento tra connessioni da PC e da dispositivi mobili.
L’accountability del GDPR sposta la responsabilità sul titolare del trattamento, che deve documentare le proprie scelte, con un confronto tra il registro dell’art. 30 e i modelli di CNIL e ICO.
Il cybercrime distingue reati informatici impropri e propri, introdotti dalla Legge 547/1993 e dalla Legge 48/2008 di ratifica della Convenzione di Budapest, con i profili psicologici dei cybercriminali.
Il caso Cambridge Analytica, con l’app di Aleksander Kogan che ha raccolto dati da decine di milioni di utenti Facebook, apre un’analisi su microtargeting, data broker e sorveglianza digitale.
Neutralità della rete tra regolamento europeo 2015/2120 e decisione della FCC del 14 dicembre 2017: Verizon, ComCast e AT&T potranno vendere corsie veloci, con effetti su equità sociale e sicurezza.
Il documento informatico ha pieno valore legale se garantisce la non ripudiabilità: D.P.R. 445 del 28 dicembre 2000, firma digitale, marcatempo, chiavi pubbliche e crittografia, con le ricadute per aziende e PA.
BYOD in azienda: lo smartphone personale usato per lavoro può essere una facoltà o un obbligo contrattuale, e impone di bilanciare la protezione dei dati aziendali con i diritti dei lavoratori, tra Statuto e GDPR.
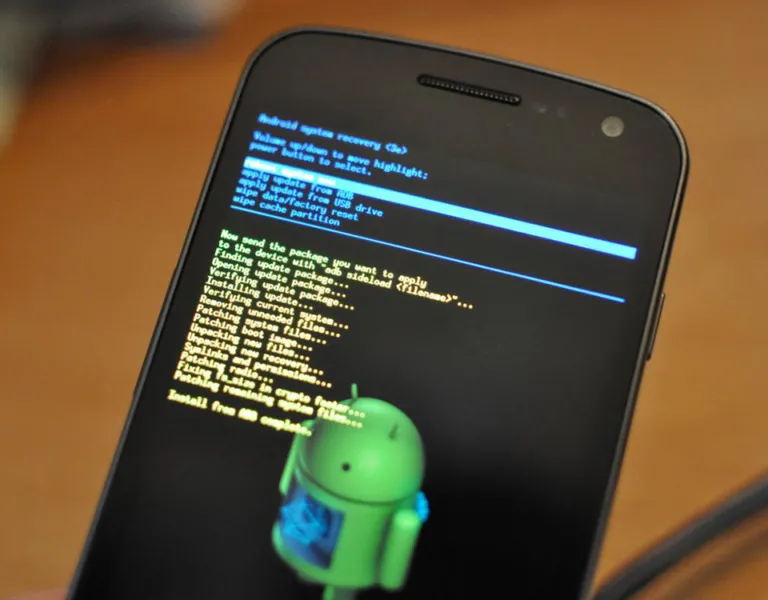
Terza parte della serie sui ransomware Android: struttura del file classes.dex, istruzioni del bytecode Dalvik (get/put, invoke, move-result) e primi passi per esaminare un campione con ApkTool e file smali.
Il DBIR 2018 di Verizon analizza più di 53,000 attacchi e 2,216 violazioni in 65 Paesi: i ransomware pesano per il 39% dei casi di malware e il pretexting prende di mira le risorse umane.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine