Il perimetro del GDPR
Le linee guida 3/2018 dell’EDPB chiariscono l’ambito territoriale del GDPR: criterio dello stabilimento e del bersaglio, combinazioni tra titolare e responsabile dentro e fuori UE, con esempi pratici.

1.394 articoli
Le linee guida 3/2018 dell’EDPB chiariscono l’ambito territoriale del GDPR: criterio dello stabilimento e del bersaglio, combinazioni tra titolare e responsabile dentro e fuori UE, con esempi pratici.
Fasi di un attacco informatico e ciclo del codice malevolo in quattro fasi, con la classificazione di malware e tecniche d’attacco: ransomware, fileless, phishing, vishing, DDoS, SQL injection.
Decreto 101/2018 e GDPR: consenso dei minori a 14 anni, dati sanitari, genetici e biometrici, sanzioni più dure, poteri più ampi al Garante e una fase transitoria con sanzioni attenuate.
Tecniche OSINT su Facebook con Google Dork e manipolazione delle URL: dall’ID numerico del profilo si ricavano foto, luoghi, eventi e post, con un esempio pratico su un profilo pubblico.
Come impostare una piattaforma di governance della privacy conforme al GDPR: registro dei trattamenti, registro dei data breach, misure tecniche e organizzative, obblighi degli artt. 24 e 25.
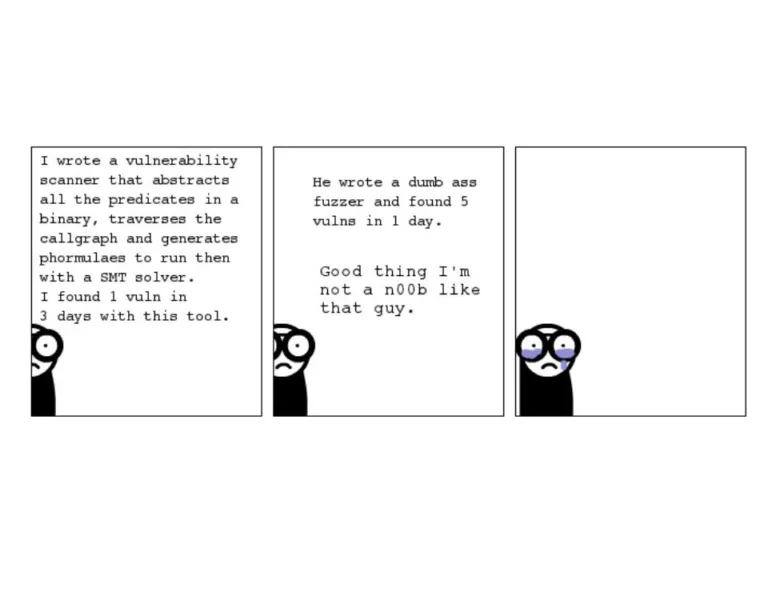
Satisfiability Modulo Theories applicate alla sicurezza: ricerca di bug con symbolic e concolic execution, fuzzing, analisi di malware e offuscamento, con un esempio di vincoli risolti con il solver Z3.
Tecnologia, mercati, questione ecologica e migrazioni modellano il mondo, ma il rischio cyber ne è l’anello debole: il quadro normativo europeo e italiano, il ruolo della regolazione e la strategia degli USA.
Controlli di sicurezza basati sull’impatto reale invece che sulle vulnerabilità potenziali: la metafora di api, alveare e miele, il ruolo dell’ethical hacking e come comunicare il rischio al management.
Framework di Cyber Threat Hunting in sei fasi, dalla definizione dei PIR alla diffusione dell’intelligence, con il ruolo di Threat Intelligence, Digital Forensic, Incident Response e analista umano.
Let’s Encrypt rilascia gratis certificati TLS ma viene usato anche per il phishing: circa 15.000 certificati con il termine PayPal in 12 mesi, un caso reale e le differenze rispetto ai certificati OV ed EV.
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Insider Threat: le quattro categorie di insider (pedine, incompetenti, collaboratori, lupi solitari), i dati sui data breach e le contromisure, da microsegmentazione e cambiamento culturale a UEBA e DCAP.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine