Edge Computing tra innovazione e sicurezza
Caratteristiche tecniche del 5G, applicazioni come guida autonoma e fabbriche interconnesse, Network Slicing e Mobile Edge Computing, con attenzione ai risvolti di sicurezza dell’edge computing.

1.394 articoli
Caratteristiche tecniche del 5G, applicazioni come guida autonoma e fabbriche interconnesse, Network Slicing e Mobile Edge Computing, con attenzione ai risvolti di sicurezza dell’edge computing.
Direttive (UE) 2019/770 e 2019/771 del New Deal for Consumers: la prima tratta i dati personali come controprestazione nei contratti di servizi digitali, con rimedi per mancata fornitura e difetto di conformità.
La 20a edizione del Forum ICT Security si tiene mercoledì 16 ottobre all’Auditorium della Tecnica di Roma, con iscrizione gratuita, temi come 5G e Identity Governance e il bookazine ICT Security Collection.
Nuova ISO 22301:2019 sulla business continuity: le differenze rispetto all’edizione 2012, tra cui Business Impact Analysis ampliata, strategie e soluzioni, nuovo punto 8.6 e allineamento alla High Level Structure.
Framework NIST con Core, Tier e Profile, Framework Nazionale per la Cybersecurity e la Data Protection e Direttiva NIS recepita con il D.Lgs. 65/2018: un approccio basato sul rischio alla cybersecurity nazionale.
CRIF offre alle PMI il Disaster Recovery as-a-Service già adottato dal gruppo, basato su un datacenter certificato Uptime Institute Tier IV, con ambienti isolati e la necessità di un Disaster Recovery Plan.
TAR Lazio, sentenza n. 10528 del 13 agosto 2019: respinto il ricorso contro un contributo di 27 milioni a una società in house per supercalcolo e servizi ICT, non qualificato come aiuto di Stato.
Managed Detection and Response: servizio gestito da un partner esterno, con sensori su rete ed endpoint. Il metodo Continuous Response di F-Secure Countercept si fonda su collaborazione, contesto e controllo.
Internet security è il pacchetto completo con firewall, filtri spam e protezione dal phishing; l’antivirus ne è una componente. Funzioni in comune, differenze e costi dei due tipi di software.
Il rapporto Cost of data breach di Ponemon e IBM Security indica 3.9 milioni di dollari a violazione. La proposta: usare il Red Team con continuità per la Data Breach Prevention e misurarne i risultati.
Acronis, azienda svizzero-singaporiana, presenta la sua Cyber Protection e affronta ransomware, ingegneria sociale, carenza di personale formato e scelta dei cloud provider.
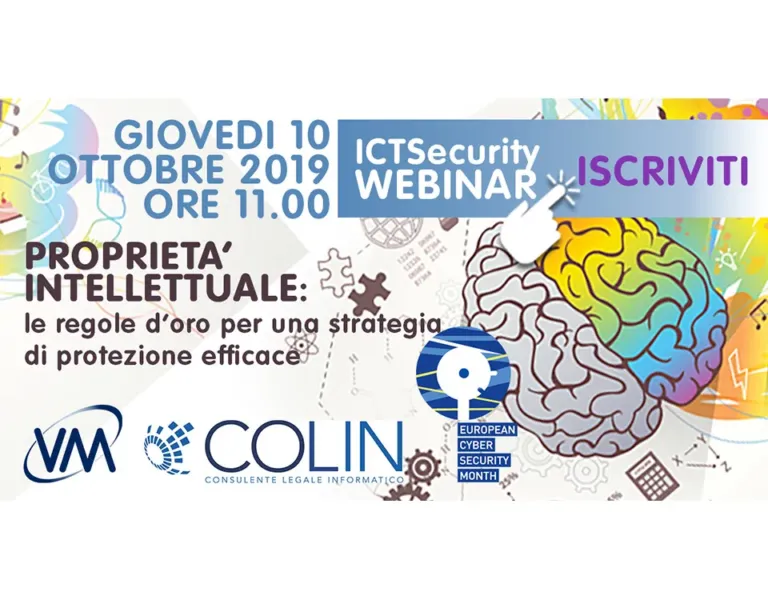
Webinar gratuito del 10 ottobre 2019 alle 11.00, organizzato da VM Sistemi e Colin & Partners nell’ambito dell’ECSM, su portafoglio IP, segreto industriale e perimetro di sicurezza e compliance.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine