SSPM: la sicurezza dei SaaS che usi ma non controlli
L’SSPM (SaaS Security Posture Management) verifica la configurazione dei SaaS che usi ma non controlli: misconfigurazioni, identità e integrazioni OAuth. Differenze da CSPM e CASB.

1.394 articoli
L’SSPM (SaaS Security Posture Management) verifica la configurazione dei SaaS che usi ma non controlli: misconfigurazioni, identità e integrazioni OAuth. Differenze da CSPM e CASB.
Il backup immutabile è l’ultima difesa contro il ransomware, che ormai cerca i backup per primi: una copia che nemmeno un admin compromesso può cancellare. Regola 3-2-1-1-0 e ripristino pulito.
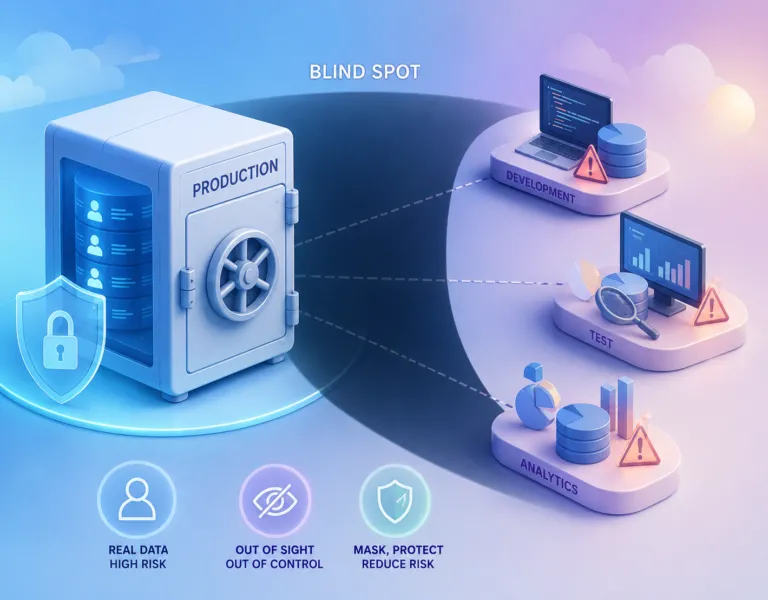
Il data masking protegge i dati fuori produzione, il vero punto cieco: copie sensibili in sviluppo e test. Mascheramento statico e dinamico, integrità referenziale, GDPR.
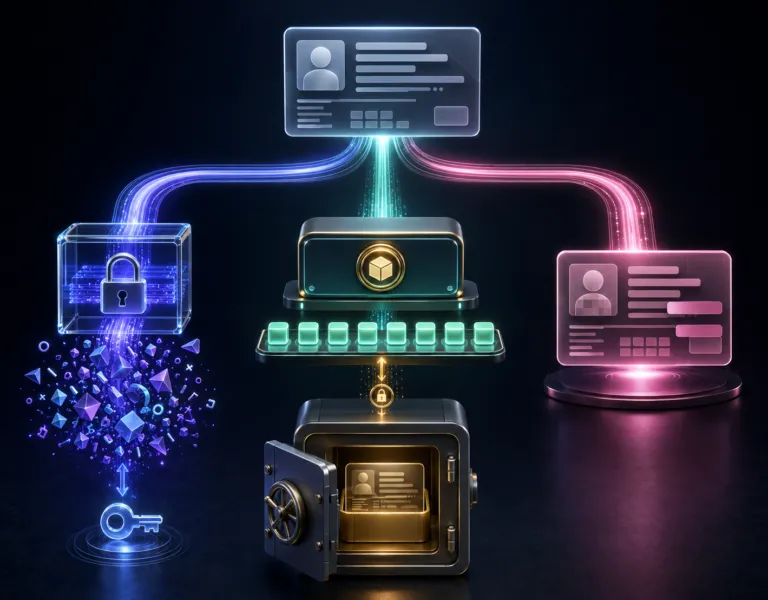
La tokenizzazione sostituisce il dato sensibile con un surrogato senza valore: niente chiave da violare, il dato reale solo nel vault. Differenze da cifratura e data masking.
L’estorsione senza cifratura sposta l’incidente dalla disponibilità alla riservatezza: cambiano le metriche, il momento della notifica NIS2 e il doppio binario ACN-Garante.
La mobile application security parte da un fatto scomodo: l’app gira su un dispositivo ostile e non fidato. OWASP MASVS, archivio locale, resilienza e il client in mano al nemico.
Nell’OT incident response contenere non vuol dire spegnere: la priorità è lo stato sicuro del processo, non fermare l’attaccante a ogni costo. Safe state, OT SOC e piano ICS.
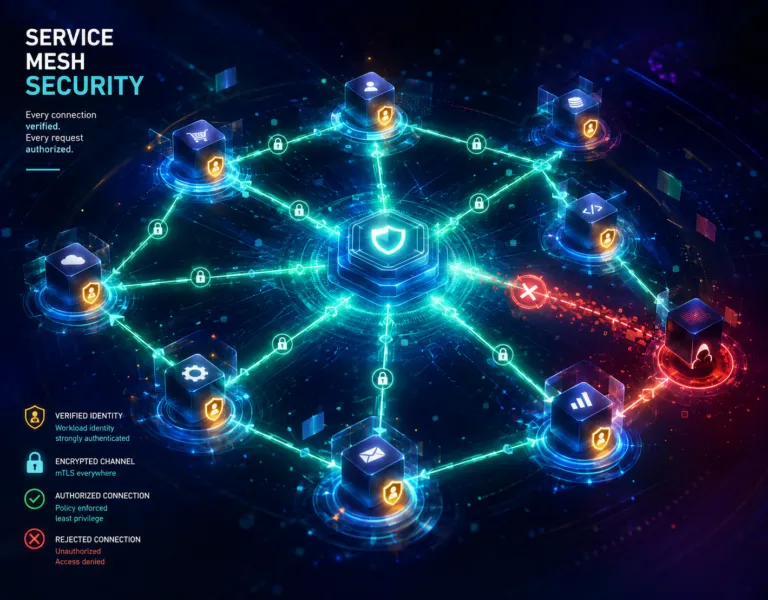
La service mesh security porta lo zero trust nel traffico tra i servizi: identità SPIFFE, mTLS e autorizzazione su ogni chiamata. Perché l’mTLS da solo non basta.
IEC 62443 è lo standard per la sicurezza OT: zone e condotti, livelli di sicurezza, sette requisiti fondamentali. Perché l’industria non è informatica e cosa cambia con NIS2.
sigstore rende la firma del software keyless: niente chiave da custodire, identità via OIDC e un registro pubblico a prova di manomissione. Cosign, Fulcio, Rekor e l’adozione.
La IaC security previene la configurazione errata, prima causa delle violazioni cloud, dove nasce: nel codice. Scansione, policy as code con OPA, drift e supply chain.
La DNS security difende il livello più usato e meno sorvegliato della rete: protective DNS, DNSSEC, DNS cifrato e il punto cieco del DoH. Perché conta e cosa fare.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine