Zero Trust security per la banking industry
Zero Trust per banche e sportelli ATM: i fenomeni che interessano l’ecosistema, riduzione della superficie di attacco e controllo delle modifiche; Auriga applica il modello con Lookwise Device Manager.

1.394 articoli
Zero Trust per banche e sportelli ATM: i fenomeni che interessano l’ecosistema, riduzione della superficie di attacco e controllo delle modifiche; Auriga applica il modello con Lookwise Device Manager.
Webinar gratuito del 19 luglio 2022 alle 10:00 sulla Data Discovery: il dato sulle violazioni sanitarie negli Stati Uniti, la posizione dell’Italia per interventi del Garante e gli strumenti FAS e SDM.
Cina: dal 1° agosto le nuove regole sulle app mobili, le misure di revisione di cyber security del 4 gennaio 2022, i casi DiDi, Yunmanman, Huochebang e BOSS Zhipin e l’obbligo di autenticare gli utenti.
Come il team ISC garantisce la sicurezza di BIND 9, name server open source con 683.000 righe di codice: oltre 70 controlli per merge request, analisi statica con Coverity, compilatori gcc e clang e sanitizer.
MDR nella sanità: perché il settore è bersaglio di ransomware e data breach, cosa fa un Managed Detection & Response, quali figure lo compongono e il commento di 7Layers sulla visibilità trasversale.
Differenza tra IT security, ICT security e cyber security: ambiti, tecnologie come DLP, FIM e Zero Trust, gestione del rischio e continuità operativa e ambienti del cyberspazio come Surface, Deep e Dark Web.
Cyber-resilience oltre il backup tradizionale: early-detection, evoluzione e metodi di infiltrazione del ransomware, perdita di dati involontaria e intenzionale e funzioni di una strategia di resilienza.
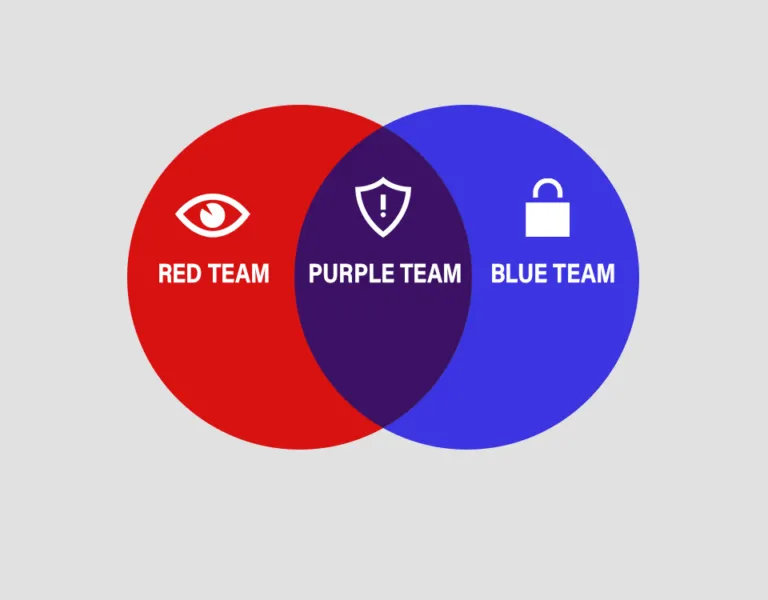
Purple Team: come unisce gli strumenti del Red Team, che emula gli attaccanti, e del Blue Team, che rileva e risponde agli attacchi, con compiti, obiettivi e feedback continui per migliorare la security posture.
Il report OSSRA 2022 di Synopsys CyRC analizza oltre 2400 code base: il 78% del codice è open source, l’81% ha vulnerabilità di origine open source, l’88% componenti non aggiornate e c’è Log4Shell.
Governance dell’IA attraverso le norme ISO: definizioni di intelligenza artificiale, proposta di regolamento UE del 21 aprile 2021 e suoi obiettivi, articoli su rischi, log, cybersecurity e qualità, ISO/IEC 42001.
SSE, il Security Service Edge introdotto da Gartner, sposta i punti di ispezione nel cloud: quattro principi per seguire i dati, leggere il traffico API JSON, capire il contesto e non rallentare la rete.
Oltre l’80% degli incidenti deriva dal fattore umano, quindi la formazione deve coinvolgere anche manager e dirigenti. Panoramica su DoS e DDoS, ransomware, phishing, smishing e malvertising.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine