Compliance normativa nella Governance della sicurezza informatica
Compliance normativa nella governance della sicurezza informatica: GDPR, Direttiva NIS e NIS2, standard ISO/IEC 27001 e 27002, responsabilità del management e approccio integrato.

4 articoli
Compliance normativa nella governance della sicurezza informatica: GDPR, Direttiva NIS e NIS2, standard ISO/IEC 27001 e 27002, responsabilità del management e approccio integrato.
Il Regolamento Europeo per la Protezione dei Dati Personali (GDPR 2016/679) diventa pienamente applicabile dal 25 maggio 2018. Questo introduce nuovi obblighi per enti,…
La transizione dal Codice Privacy al GDPR presenta sfide normative e interpretazioni divergenti, soprattutto riguardo le figure dell’Incaricato del trattamento e del Responsabile interno….
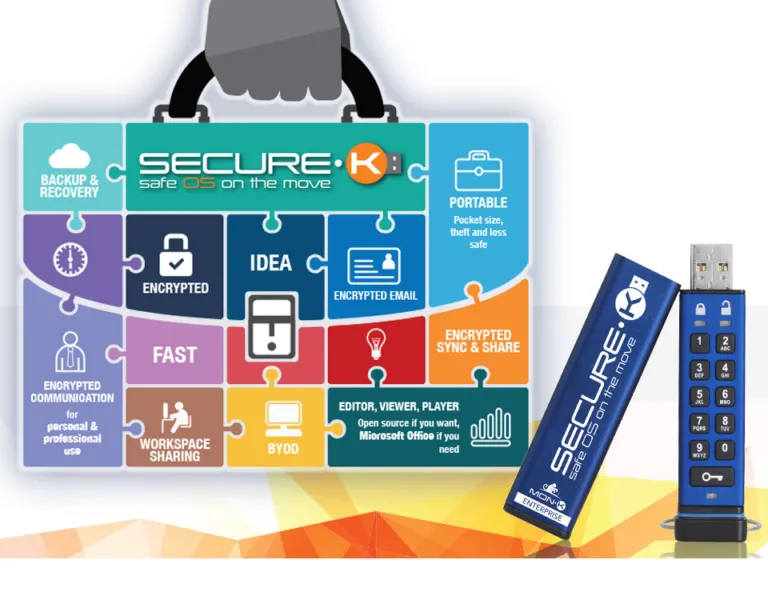
Sicurezza informatica nell’era dello Smart Working: come Secure-K Enterprise Edition rivoluziona la protezione dei dati aziendali nel contesto della mobilità lavorativa e del GDPR,…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine