Furto di identità via FaceID: come proteggere i tuoi conti dal crimine digitale
I criminali informatici stanno sfruttando vulnerabilità tecniche nei sistemi FaceID per accedere illegalmente ai conti bancari, con perdite che superano i 200 milioni di…
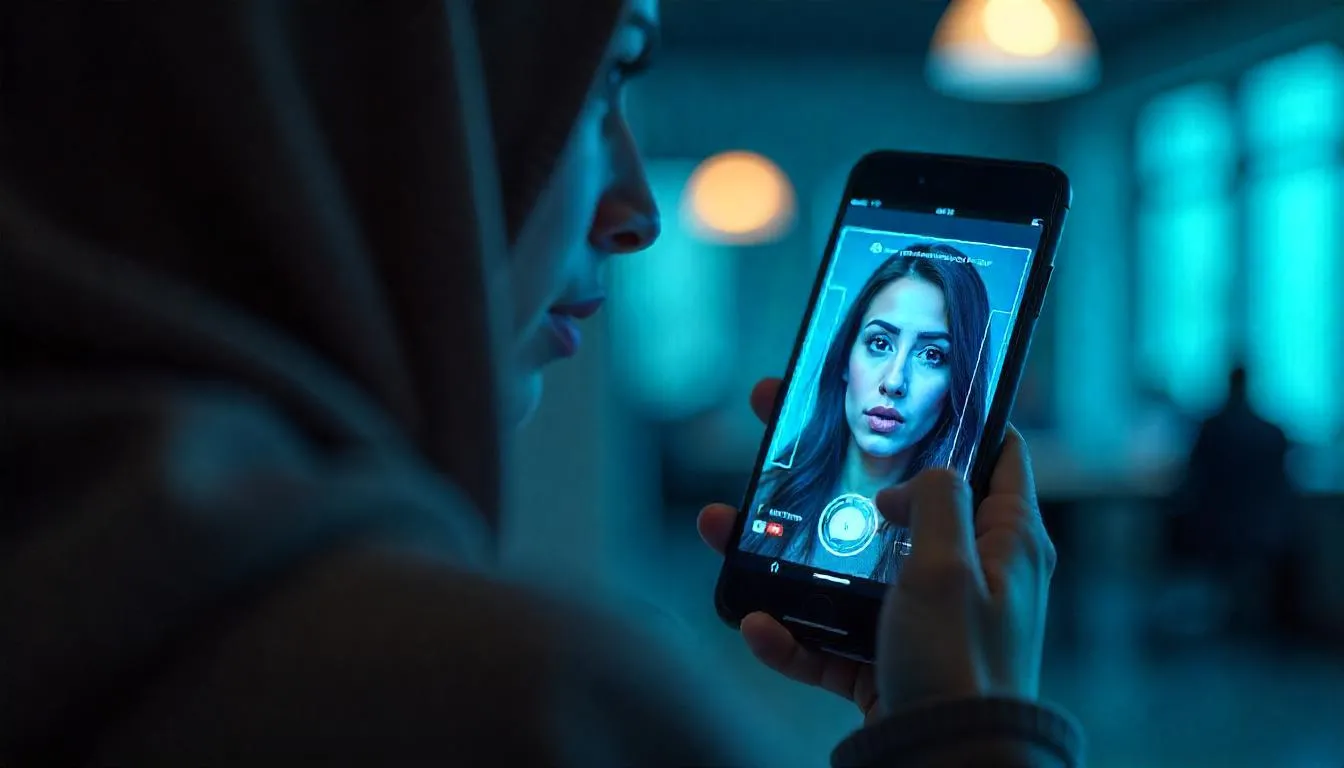
I criminali informatici stanno sfruttando vulnerabilità tecniche nei sistemi FaceID per accedere illegalmente ai conti bancari, con perdite che superano i 200 milioni di euro solo in Italia nel 2024.
Mentre la tecnologia biometrica facciale promette maggiore sicurezza rispetto alle tradizionali password, la crescita del 3.000% negli attacchi deepfake e l’aumento del 783% negli attacchi di injection su app mobile stanno trasformando il volto umano in una nuova arma per i cybercriminali. Il caso più eclatante è quello di Hong Kong, dove un dipendente della multinazionale Arup ha trasferito 25 milioni di dollari dopo essere stato ingannato da un deepfake del CFO durante una videoconferenza. In Europa, le frodi identitarie sono cresciute del 150% anno su anno, mentre l’Italia ha registrato oltre 12.000 attacchi informatici significativi gestiti dal CNAIPIC, con truffe online che hanno causato perdite per 181 milioni di euro.
Come funziona tecnicamente FaceID e perché è vulnerabile
Apple FaceID rappresenta attualmente il gold standard della sicurezza biometrica facciale, utilizzando un sistema TrueDepth che proietta oltre 30.000 punti infrarossi invisibili per creare una mappa tridimensionale dettagliata del volto. La tecnologia combina un proiettore di punti, una telecamera infrarossa e un illuminatore flood, elaborando tutti i dati nel Secure Enclave locale senza mai trasmetterli all’esterno del dispositivo.
Le vulnerabilità principali emergono dalle differenze tecnologiche tra i sistemi. Mentre FaceID utilizza sensori IR dedicati che garantiscono resistenza agli attacchi fotografici, molti dispositivi Android si affidano a telecamere RGB standard, risultando vulnerabili a semplici spoofing con foto ad alta risoluzione. Ricerche del 2024 dimostrano che il Samsung Galaxy S21 Ultra può essere ingannato da fotografie, mentre sistemi più avanzati come Honor Magic 6 Pro implementano tecnologie simili a FaceID.
La crescente sofisticazione degli attacchi sta mettendo in crisi anche i sistemi più sicuri. I criminali utilizzano oggi deepfake in tempo reale, maschere in silicone 3D e tecniche di injection che inseriscono feed video falsificati nei sistemi di verifica. La ricerca evidenzia che il 68% dei deepfake sono ormai quasi indistinguibili dai media genuini, rendendo sempre più difficile la distinzione tra contenuti autentici e sintetici.
Metodi criminali per aggirare i sistemi biometrici
Gli hacker hanno sviluppato un arsenale di tecniche specifiche per superare le protezioni biometriche. Gli attacchi di face swap sono cresciuti del 704% nel 2023, utilizzando software gratuiti come SwapFace, DeepFaceLive e Swapstream per creare deepfake realistici con costi minimi. Il mercato criminale offre ora questi strumenti come servizio, con prezzi che vanno da 20 dollari a migliaia di dollari per soluzioni più sofisticate.
Le tecniche di injection rappresentano la minaccia più grave, con un aumento del 783% negli attacchi su app mobile web. I criminali utilizzano strumenti come OBS Studio, emulatori mobile e telecamere virtuali per inserire feed video falsi nei sistemi di verifica. Parallelamente, crescono gli attacchi di social engineering, dove i criminali raccolgono materiale biometrico attraverso il mining di foto e video dai social media.
L’Italia ha documentato 180 persone deferite per crimini informatici nel 2024, con 31 nuovi gruppi criminali identificati che coinvolgono 34.965 utenti totali negli ecosistemi criminali. Le tecniche più utilizzate includono l’uso di informazioni familiari per aggirare i sistemi biometrici, l’impersonificazione di parenti e la combinazione di deepfake con tecniche di ingegneria sociale.
Normative italiane ed europee sulla sicurezza biometrica
Il quadro normativo europeo classifica i dati biometrici come “categorie particolari” sotto il GDPR, richiedendo consenso esplicito e protezioni rafforzate. L’articolo 9 del Regolamento 2016/679 stabilisce un divieto generale di trattamento dei dati biometrici, con eccezioni limitate per consenso esplicito, necessità lavorative autorizzate per legge e motivi di interesse pubblico rilevante.
In Italia, il Garante Privacy ha adottato una posizione molto rigida sui dati biometrici nel luogo di lavoro. I provvedimenti n. 105, 106, 107 e 109 del 22 febbraio 2024 stabiliscono che “l’ordinamento vigente NON consente il trattamento di dati biometrici dei dipendenti per finalità di rilevazione delle presenze”. Il Decreto-Legge 51/2023 ha inoltre prorogato al 31 dicembre 2025 la sospensione dell’installazione di sistemi di riconoscimento facciale “in luoghi pubblici o aperti al pubblico”.
La Direttiva PSD2 introduce requisiti specifici per i servizi finanziari, richiedendo Strong Customer Authentication basata su due o più fattori, includendo caratteristiche biometriche. Dal 31 dicembre 2020, tutti i pagamenti superiori a 30 euro richiedono autenticazione biometrica o multi-fattore nell’area europea.
Il nuovo Regolamento UE 2024/1689 (AI Act) introduce regole severe per i sistemi biometrici di intelligenza artificiale. A partire dal 2 febbraio 2025, saranno vietati i sistemi di categorizzazione biometrica per dedurre caratteristiche protette e il riconoscimento delle emozioni in luoghi di lavoro. I sistemi di identificazione biometrica remota in tempo reale negli spazi pubblici sono vietati salvo eccezioni per le forze dell’ordine.
Impatti economici e sanzioni per le violazioni
Le perdite economiche crescono esponenzialmente: le proiezioni per gli USA indicano perdite da 12,3 miliardi di dollari nel 2023 a 40 miliardi entro il 2027, con una crescita del 32% annua. In Europa, le aziende del settore finanziario registrano perdite medie di 637.000 dollari per attacchi biometrici, con il 23% delle organizzazioni che supera il milione di dollari di danni.
Le sanzioni GDPR per violazioni biometriche sono severe: l’articolo 83 prevede multe fino a 20 milioni di euro o 4% del fatturato mondiale annuo. Nel 2024, l’Italia ha inflitto sanzioni significative, inclusi 20 milioni di euro a Clearview AI per riconoscimento facciale illegale e 79,1 milioni di euro a Enel Energia per violazioni generali GDPR.
I settori più colpiti includono finanza, manifattura e sanità. Il settore manifatturiero è risultato il più colpito in Italia nel 2024 con una crescita del 19% negli attacchi, seguito da software/hardware con 760 casi (30% del totale). La sanità ha registrato un aumento dell’83% negli attacchi, confermandosi come settore particolarmente vulnerabile.
Consigli pratici per proteggere i tuoi account
Implementa un approccio multi-fattore senza affidarti esclusivamente alla biometria. Configura passcode alfanumerici robusti di almeno 8 caratteri come backup e attiva timeout brevi per il blocco automatico. Su iOS 17+, attiva la “Stolen Device Protection” che richiede autenticazione biometrica anche per modifiche critiche alle impostazioni.
Gestisci strategicamente l’uso del FaceID: evita di utilizzarlo per transazioni finanziarie ad alto valore, preferendo combinazioni di autenticazione multiple. Impara la combinazione di emergenza (pulsante power + volume) per disattivare rapidamente il FaceID in situazioni di rischio. Registra solo il tuo volto ed evita di condividere l’accesso biometrico con familiari.
Controlla regolarmente le impostazioni di privacy: verifica quali app hanno accesso al FaceID e revoca i permessi non necessari. Sotto il GDPR, hai diritto di accesso, rettifica e cancellazione dei tuoi dati biometrici. Richiedi alle aziende la cancellazione dei dati biometrici quando non più necessari.
Mantieni comportamenti sicuri online: limita la condivisione di foto e video sui social media che potrebbero essere utilizzati per creare deepfake. Aggiorna regolarmente il software del dispositivo per beneficiare delle patch di sicurezza più recenti. Educati continuamente sui nuovi rischi e le migliori pratiche di sicurezza biometrica.
Il futuro della sicurezza biometrica
Le tecnologie emergenti promettono maggiore sicurezza attraverso sistemi multi-modali che combinano riconoscimento facciale, vocale e delle impronte digitali. L’innovazione Polar ID di Metalenz e Samsung utilizza luce polarizzata per creare signature uniche impossibili da replicare, mentre la biometria comportamentale analizza pattern di digitazione, andatura e movimenti per un’autenticazione continua.
L’autenticazione passwordless crescerà rapidamente: il 60% delle grandi imprese eliminerà le password entro il 2025, sostituendole con sistemi biometrici avanzati. Il mercato biometrico globale raggiungerà 283,7 miliardi di dollari entro il 2035, con particolare crescita in sanità, fintech e trasporti.
Le sfide future includono standardizzazione e interoperabilità tra diversi sistemi biometrici, bilanciamento tra sicurezza e privacy, e necessità di framework normativi più specifici. L’implementazione di architetture Zero Trust richiederà verifica continua dell’identità durante le sessioni, mentre la crittografia omomorfica permetterà l’elaborazione di dati biometrici senza decrittazione.
Conclusioni
La sicurezza biometrica rappresenta il futuro dell’autenticazione digitale, ma la crescente sofisticazione degli attacchi criminali richiede un approccio equilibrato che consideri sia i vantaggi in termini di sicurezza che i rischi per la privacy. L’implementazione successful richiede conformità normativa rigorosa, tecnologie avanzate multi-modali e un impegno continuo per la protezione dei dati degli utenti. Solo attraverso educazione, tecnologie avanzate e rispetto delle normative europee sarà possibile sfruttare i benefici della biometria minimizzando i rischi per consumatori e aziende.
Fonti:
Apple Inc. (2024). FaceID Technical Documentation and Security Architecture.
Agenzia per la Cybersicurezza Nazionale (2024). Rapporto Annuale sulla Cybersicurezza.
Commissione Europea (2024). Regolamento UE 2024/1689 – AI Act.
Deloitte Center for Financial Services (2024). Deepfake Fraud Report.
Europol Innovation Lab (2024). Biometric Vulnerabilities Assessment.
Hong Kong Police Force (2024). Cybercrime Investigation Reports.
IMARC Group (2024). European Biometric Market Analysis.
iProov (2024). Threat Intelligence Report on Biometric Attacks.
Paravision (2024). Deepfake Detection Technology Report.
Polizia Postale Italiana (2024). Rapporto Annuale Crimini Informatici.
Regula Forensics (2024). Deepfake Trends and Impact Assessment.
Regolamento UE 2016/679 (GDPR) Protezione Dati Personali.