Oltre 400 app false rubano le credenziali Facebook: analisi delle minacce mobili 2022-2025
Meta ha identificato 402 applicazioni malware progettate specificamente per rubare le credenziali di accesso a Facebook, colpendo circa un milione di utenti in tutto…
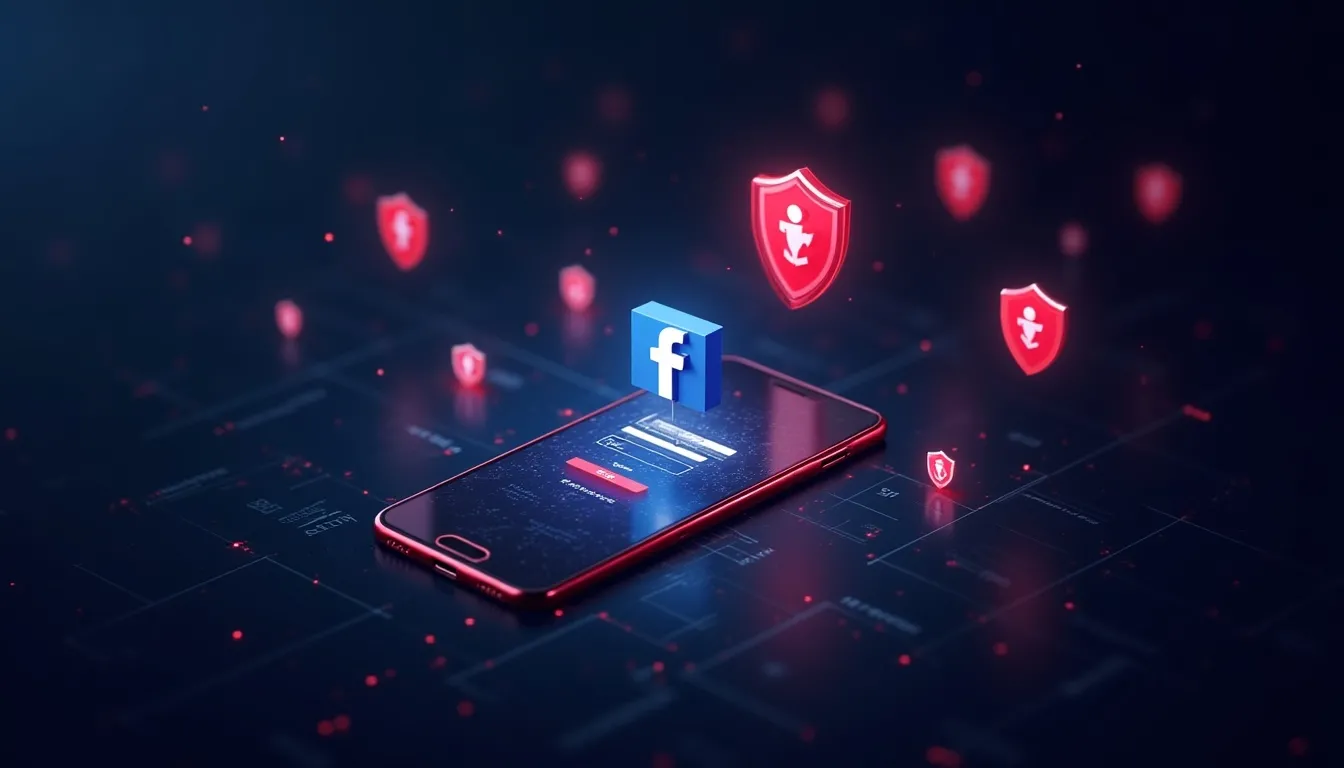
Meta ha identificato 402 applicazioni malware progettate specificamente per rubare le credenziali di accesso a Facebook, colpendo circa un milione di utenti in tutto il mondo. La scoperta, annunciata pubblicamente il 7 ottobre 2022, continua ad avere ripercussioni significative nel panorama della sicurezza mobile del 2025, rivelando un’operazione criminale sofisticata che ha infiltrato sia Google Play Store che Apple App Store attraverso tecniche elaborate di ingegneria sociale e manipolazione algoritmica.
La scoperta di Meta: operazione di sicurezza globale
Il team di sicurezza di Meta, guidato da David Agranovich, Director of Global Threat Disruption, ha condotto un’indagine che ha identificato 355 applicazioni Android e 47 applicazioni iOS. L’analisi delle tipologie di app mostra che la maggior parte erano editor fotografici, seguiti da utility aziendali, utility per telefono, giochi e VPN.
Come ha dichiarato Agranovich nel comunicato ufficiale: “Molte di queste app fornivano poca o nessuna funzionalità prima del login, e la maggior parte non forniva alcuna funzionalità anche dopo che l’utente aveva accettato di accedere”. Le applicazioni iOS si concentravano specificamente su utenti business, mascherandosi da strumenti di gestione per Meta Business e pubblicità, rivelando un approccio strategico verso target ad alto valore economico.
Il metodo di ricerca combinava l’analisi delle anomalie comportamentali con il monitoraggio cross-platform, permettendo ai ricercatori di identificare pattern di attacco che sfuggivano ai controlli automatici degli app store.
L’industria delle recensioni false: un business multimiliardario
Dietro il successo di queste applicazioni malware si cela un’economia sotterranea sofisticata dedicata alla manipolazione dei rating degli app store. Nel 2024, Apple ha rimosso 143 milioni di recensioni fraudolente, mentre Google ha eliminato 240 milioni di recensioni false nel 2024, un aumento del 40% rispetto ai 170 milioni del 2023.
Il mercato delle recensioni false opera attraverso farm specializzate dove i recensori vengono compensati con cifre che variano drasticamente da $0,20 a $100 per singola recensione, a seconda della piattaforma, della complessità richiesta e del volume degli ordini.
L’introduzione dell’intelligenza artificiale generativa ha rappresentato un punto di svolta nel 2024, con analisi che mostrano una crescita significativa nelle recensioni generate automaticamente. Queste recensioni AI-powered sono significativamente più sofisticate e difficili da rilevare rispetto ai metodi tradizionali, presentando variazioni sintattiche e stilistiche che mimano il linguaggio naturale umano.
L’impatto economico globale di questo fenomeno è considerevole: studi del World Economic Forum stimano che le recensioni false costino ai consumatori globalmente circa 152 miliardi di dollari annui, influenzando le decisioni di download di milioni di utenti e compromettendo l’integrità degli ecosistemi digitali.
Tecniche avanzate di furto credenziali
Le applicazioni malware implementano una combinazione di tecniche sofisticate per intercettare le credenziali Facebook. Il malware Facestealer, documentato da Trend Micro in oltre 200 varianti, rappresenta uno degli esempi più significativi: inietta codice JavaScript maligno nelle pagine Facebook legittime caricate tramite WebView dell’applicazione. Una volta inserite le credenziali, il malware le intercetta insieme ai cookie di sessione, mantenendo l’accesso anche dopo eventuali cambi password.
Le tecniche più avanzate sfruttano i servizi di accessibilità Android, richiedendo il permesso BIND_ACCESSIBILITY_SERVICE che consente alle applicazioni di monitorare tutti gli input dell’utente. Il trojan bancario Svpeng utilizza questa metodologia per registrare ogni pressione di tasto, mentre varianti come MysteryBot monitorano le coordinate del touchscreen per determinare quali caratteri vengono digitati.
Gli attacchi overlay rappresentano un’ulteriore evoluzione: creano interfacce false perfettamente sovrapposte alle applicazioni legittime. Quando l’utente inserisce le credenziali pensando di trovarsi su Facebook, sta in realtà digitando in una schermata controllata dai criminali informatici.
I dati rubati vengono esfiltrati attraverso canali nascosti come tunneling DNS o utilizzando API di servizi legittimi per mascherare il traffico maligno.
Impatto globale e statistiche
I dati del 2024 rivelano una scala allarmante del fenomeno. Le statistiche dell’FBI Internet Crime Complaint Center documentano perdite totali per crimini informatici pari a 12,5 miliardi di dollari nel 2023, con un aumento del 22% rispetto all’anno precedente. Nel 2024, le perdite sono salite a 16,6 miliardi di dollari, rappresentando un incremento del 33% rispetto al 2023.
L’analisi geografica mostra che gli Stati Uniti subiscono il maggior numero di attacchi documentati, seguiti dall’Europa e dall’Asia-Pacifico. Tuttavia, l’Africa registra il volume più alto di attacchi settimanali per organizzazione, con oltre 3.000 tentativi documentati, evidenziando come le minacce abbiano ormai assunto una dimensione globale.
Le campagne più significative del periodo includevano applicazioni come “Daily Fitness OL” della famiglia Facestealer e varie VPN fraudolente, con download che variavano da 10.000 a 500.000 installazioni prima della rimozione dagli store.
Risposta dell’industria tecnologica
Meta ha implementato un sistema di notifica diretta che avvisa gli utenti potenzialmente compromessi attraverso l’applicazione Facebook, collaborando attivamente con Apple e Google per la rimozione delle applicazioni maligne. L’azienda ha anche rafforzato i propri sistemi di monitoraggio per identificare pattern di accesso anomali.
Apple ha intensificato significativamente i controlli di sicurezza, respingendo nel 2024 1.931.400 submission su 7.771.599 esaminate e rimuovendo 82.509 applicazioni dall’App Store. L’infrastruttura anti-frode di Apple ha prevenuto transazioni fraudolente per oltre 9 miliardi di dollari negli ultimi cinque anni.
Google ha implementato misure altrettanto rigorose, bloccando 2,36 milioni di applicazioni che violavano le policy nel 2024 e bannando oltre 158.000 account sviluppatore malevoli. Il sistema Play Protect scansiona quotidianamente oltre 200 miliardi di applicazioni utilizzando tecnologie di machine learning avanzate.
Tecnologie di protezione e contromisure
Gli app store stanno implementando sistemi di rilevamento sempre più sofisticati basati sull’intelligenza artificiale. Google ha riportato che oltre il 92% delle revisioni umane per app dannose nel 2024 sono state assistite dall’AI, mentre Apple richiede ora Privacy Manifests e SDK Signatures per applicazioni che utilizzano SDK di terze parti.
Le soluzioni di sicurezza AI-powered come MAD-NET (Malware Attack Detection Network) raggiungono accuratezze del 99,83% nel rilevamento del malware Android utilizzando Deep Belief Networks. Queste tecnologie combinano estrazione automatica di metadata, analisi statica e analisi dinamica in ambienti controllati.
Raccomandazioni per la protezione utenti
Gli esperti di sicurezza informatica raccomandano agli utenti di adottare pratiche specifiche per proteggersi da queste minacce:
- Non condividere mai le credenziali Facebook con applicazioni di terze parti senza una valutazione approfondita della necessità
- Verificare sempre il numero di download e la qualità delle recensioni
- Abilitare l’autenticazione a due fattori su tutti gli account social media
- Prestare attenzione ai segnali di allarme che includono:
- Applicazioni inutilizzabili senza fornire credenziali social
- Editor fotografici che richiedono login prima dell’uso
- Recensioni pubblicate a brevi intervalli temporali
- Icone generiche e politiche privacy assenti
- Discrepanze tra nome sviluppatore e branding dell’applicazione
Prospettive future
Le previsioni per il 2025 indicano un’escalation delle minacce mobili. TripAdvisor ha riportato che l’8,68% delle 31,1 milioni di recensioni ricevute nel 2024 erano false, più del doppio rispetto al 4,4% del 2022. Le recensioni generate da AI stanno crescendo dell’80% mese su mese secondo studi del 2024.
I ricercatori prevedono l’emergere di nuove tecniche: video di verifica deepfake per bypassare la verifica utente, minacce legate al quantum computing, exploit zero-click per piattaforme mobili, e malware geofenced che si attiva solo in specifiche regioni geografiche.
Statistiche aggiornate sui consumatori
Secondo le ultime analisi del 2024:
- Il 30% di tutte le recensioni online sono considerate false o ingannevoli (variabile dal 4% al 47% a seconda della piattaforma)
- Il 75% dei consumatori è preoccupato per le recensioni false
- L’82% dei consumatori ha incontrato recensioni false nell’ultimo anno
Conclusioni
La scoperta delle 402 applicazioni malware rappresenta solo la punta dell’iceberg di un fenomeno in continua evoluzione. La battaglia contro il furto di credenziali richiede uno sforzo coordinato tra fornitori di piattaforme, ricercatori di sicurezza e utenti finali. Mentre le capacità di rilevamento sono migliorate significativamente attraverso sistemi AI-powered e politiche più severe, la sofisticazione crescente dei criminali informatici richiede investimenti continui in tecnologie di sicurezza, educazione degli utenti e collaborazione internazionale.
Il panorama delle minacce mobili del 2025 presenta sfide senza precedenti che richiedono una risposta altrettanto innovativa e coordinata per proteggere efficacemente gli utenti digitali globali.
Bibliografia:
Capital One Shopping. (2025). Fake Review Statistics: on Amazon & Other Websites.