Ransomware: Le contromisure
Backup 3-2-1 e memorie immutabili WORM ripristinano i dati, ma non bastano con la double extortion: contano segmentazione di rete, egress filtering, zero trust e le carenze di risorse delle organizzazioni.

Backup 3-2-1 e memorie immutabili WORM ripristinano i dati, ma non bastano con la double extortion: contano segmentazione di rete, egress filtering, zero trust e le carenze di risorse delle organizzazioni.
Regolamento Cloud AGID (Determinazione 628/2021) e NIS2 impongono controlli risk-based: la PA deve classificare dati e servizi, e i fornitori cloud devono soddisfare oltre 150 requisiti entro il 30 giugno 2024.
Spam, phishing con le varianti spear, smishing e vishing, spoofing di IP, mail e DNS, BEC e malware come Emotet: le minacce veicolate dalla posta elettronica e i backup come difesa dal ransomware.
Fornitori e outsourcer sono l’anello debole: crescono gli incidenti sulle terze parti, tra DDoS sulle Telco e ransomware. Servono valutazione dell’outsourcing, contratti con penali e controlli come MFA ed EDR.
Forum ICT Security 2024 a Roma il 23 e 24 ottobre, a ingresso gratuito con registrazione online: in agenda AI e ML, quantum computing, blockchain, sicurezza del cloud, NIS2 e GDPR, identità digitali e resilienza.
Digital evidence e digital forensics nei processi: il caso Mered, con tre anni di carcerazione preventiva per uno scambio d’identità, e Garlasco, dove il computer dell’imputato fu alterato dai carabinieri.
Sicurezza del prodotto nel ciclo di vita: minaccia, vulnerabilità e rischio, zero-day e n-day, patch management, SecDevOps e threat modeling, con case study sulle telecomunicazioni e su Zsniffer.
Il modello Lockheed Martin del 2011 descrive in sette fasi l’attacco, dalla reconnaissance alle actions on objectives, e indica per ciascuna difese come IDS/IPS, SIEM, SOC e UEBA, con la mail come vettore.
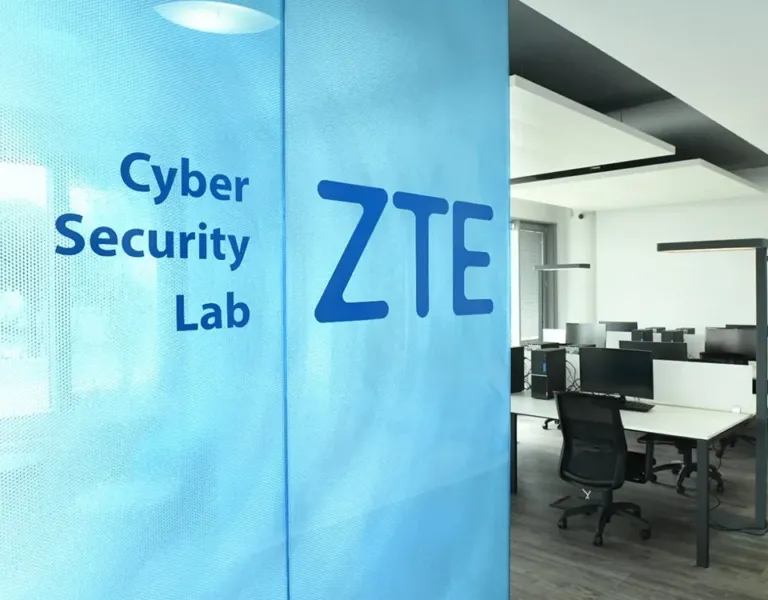
Il Cybersecurity Lab di ZTE Italia, aperto a Roma nel 2019 e collegato al CNIT, esegue test di sicurezza su prodotti 4G e 5G, supporta le certificazioni CC e NESAS e studia attacchi come il downgrade LTE.
Varonis MDDR è un servizio gestito di monitoraggio 24/7 centrato sui dati: combina threat hunter, analisti forensi e automazione IA, con risposta ai ransomware entro 30 minuti e ad altri avvisi entro 120 minuti.
La copia forense è considerata atto ripetibile e si svolge senza la difesa: il contraddittorio si riduce, con tensioni rispetto agli articoli 24 e 111 della Costituzione. Proposto il consulente a futura memoria.
Monitoring, detection e reaction nei sistemi cyber-fisici: verifica delle policy RBAC su un modello del sistema, controesempi, riconfigurazione automatica della sicurezza e analisi delle prestazioni dei dispositivi.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.