I dilemmi della sovranità digitale
Sovranità digitale e cloud sovrano: non conta solo dove risiedono i dati ma chi li controlla, con quattro requisiti, la sovranità dell’AI come quinto livello e il compromesso tra controllo e resilienza.

Sovranità digitale e cloud sovrano: non conta solo dove risiedono i dati ma chi li controlla, con quattro requisiti, la sovranità dell’AI come quinto livello e il compromesso tra controllo e resilienza.
La Cyber Strategy for America della Casa Bianca, sette pagine del 6 marzo 2026, supera la deterrenza passiva con il principio oltre il cyber, sei pilastri e un ruolo operativo per il settore privato.
Lo smantellamento di Tycoon 2FA mostra la scala del phishing-as-a-service: gli attacchi AiTM rubano il session token e aggirano TOTP, push e SMS. Dati di Obsidian, kit Starkiller ed EvilProxy e difese.
Phishing con falsi recruiter, commenti pubblici, messaggi diretti con RAT via DLL sideloading e AiTM con redirect su servizi legittimi: le tecniche malevole documentate su LinkedIn da criminali e gruppi APT.
Dal 1° luglio 2024 i regolamenti UNECE UN R155 e R156 sono requisiti vincolanti per l’omologazione dei veicoli nell’UE: CSMS, SUMS, ISO/SAE 21434, estensione ai motocicli e il caso Stellantis del 2025.
Migrazione alle passkey FIDO2 in azienda: crittografia asimmetrica contro gli attacchi AiTM, passkey sincronizzate o device-bound, livelli AAL2 e AAL3 e integrazione con Entra ID, Okta e Active Directory.
Handala Hack Team ha pubblicato foto e oltre 300 email dall’account Gmail personale del direttore dell’FBI Kash Patel, dopo il sequestro di quattro domini: materiali storici, senza informazioni governative.
Dal 28 febbraio 2026 la guerra con l’Iran si combatte anche online: blackout, quasi 5.800 attacchi tracciati da DigiCert, oltre 60 gruppi attivi e il caso Handala, dallo wiper su Stryker a Patel.
La Commissione Europea conferma l’attacco all’account AWS che ospita Europa.eu, scoperto il 24 marzo 2026: ShinyHunters rivendica oltre 350 GB di dati, senza verifica indipendente e con vettore ancora ignoto.
Rischi per pazienti e ospedali dagli attacchi a IoMT, robotica e IA sanitaria: manipolazione di pompe di insulina, pacemaker e apparecchi di risonanza, con il quadro del Regolamento UE 2017/745.
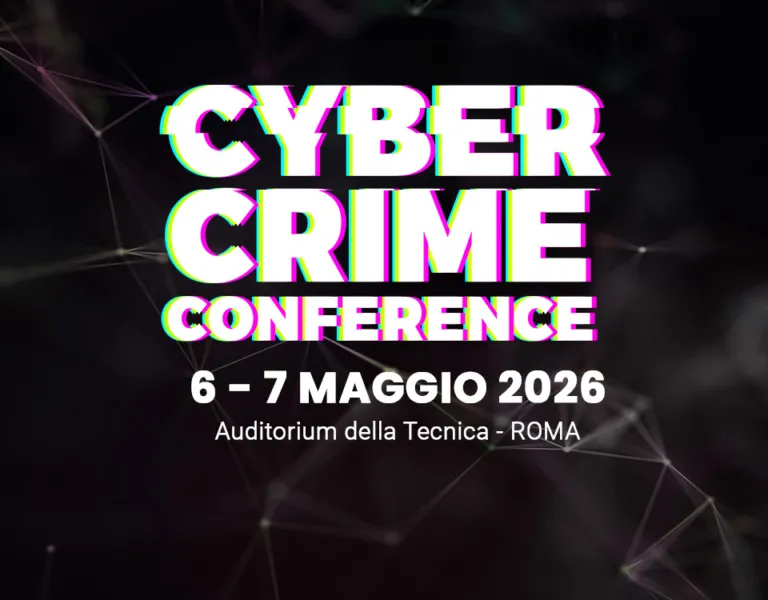
Anticipazione del programma della 14ª Cyber Crime Conference, Roma, 6 e 7 maggio 2026: interventi di UNODC, Consiglio d’Europa, Europol, Polizia Postale e BKA su cybercrime, ransomware e geopolitica.
Lockheed Martin colpita due volte da gruppi pro-iraniani: APT Iran rivendica dati sugli F-35, 375 TB o 375 GB senza verifica, e Handala espone 28 ingegneri con un ultimatum di 48 ore.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine