Supply chain software: cosa insegna l’attacco LiteLLM
L’attacco alla supply chain di LiteLLM del 24 marzo 2026: TeamPCP ha sfruttato Trivy senza version pinning per rubare il token PyPI e inserire un credential stealer nella libreria.

L’attacco alla supply chain di LiteLLM del 24 marzo 2026: TeamPCP ha sfruttato Trivy senza version pinning per rubare il token PyPI e inserire un credential stealer nella libreria.
Dal 15 gennaio 2026 gli obblighi NIS2 di notifica al CSIRT Italia si intrecciano con GDPR, D.Lgs. 231/2001 e whistleblowing: le FAQ ACN chiariscono che l’obbligo di notifica non può essere delegato ai fornitori ICT.
Il 91% delle organizzazioni adotta già agenti AI ma solo il 10% ha una governance adeguata, secondo Okta: tra prompt injection, memory poisoning e identità non gestite, la governance resta in ritardo sul rischio.
Nel 2025 HackerOne ha distribuito 81 milioni di dollari in bounty, ma l’Italia resta periferica: l’art. 615-ter non protegge il ricercatore in buona fede e manca un safe harbour come altrove.
L’AI comprime in minuti l’analisi OSINT che richiedeva giorni: secondo Oxford l’OSINT è l’80-90% dell’intelligence occidentale, mentre Google GTIG documenta oltre 57 gruppi APT che la usano già.
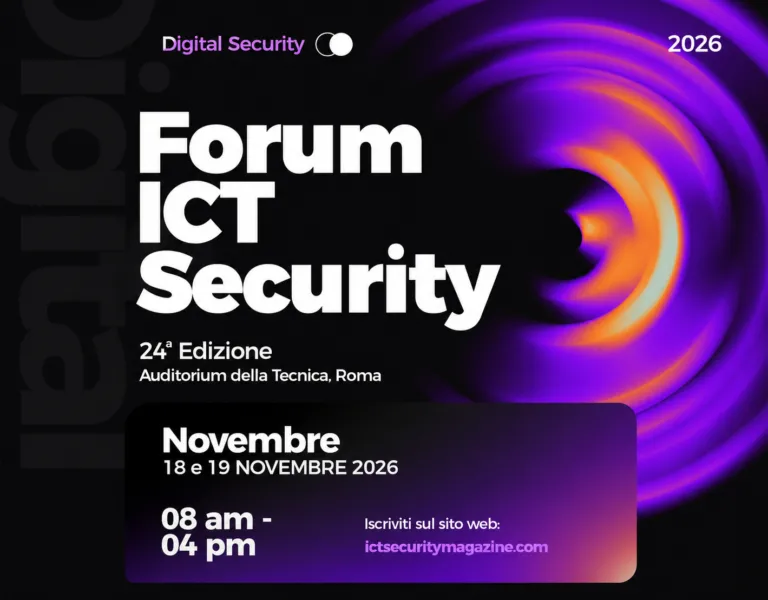
Il Forum ICT Security torna a Roma il 18 e 19 novembre 2026 per la 24ª edizione, all’Auditorium della Tecnica, con NIS2, DORA, AI Act, Cyber Resilience Act e sicurezza OT tra i temi al centro del programma.
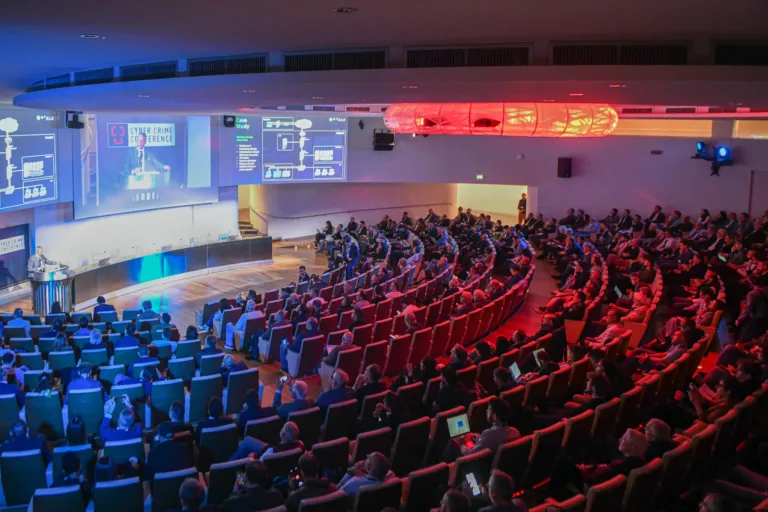
La 14ª Cyber Crime Conference, svolta il 6 e 7 maggio 2026 all’Auditorium della Tecnica di Roma, ha riunito UNODC, Consiglio d’Europa, Europol-EC3, BKA e Polizia Postale su cybercrime, AI agentica e cyber warfare.
Nella gestione delle crisi cyber il vero punto debole è il coordinamento, non la tecnologia: la war room virtuale sostituisce il modello fisico, garantendo visibilità in tempo reale e tracciabilità delle decisioni.
Il cyberstalking cresce del 70% in Inghilterra e Galles tra il 2012 e il 2020: solo l’11% delle vittime denuncia e il 92% di chi blocca il persecutore scopre che la molestia continua su altri canali.
Il mercato dei data broker vale 294 miliardi di dollari nel 2025: il caso dell’omicidio della deputata Melissa Hortman mostra come i loro dati, legalmente acquistabili, siano stati usati per individuare le vittime.
Il TPRM nel 2026 affronta una complessità crescente: le aziende gestiscono in media 286 fornitori e il 77% delle violazioni ha origine da terze parti, mentre il 94% non riesce a valutarli tutti.
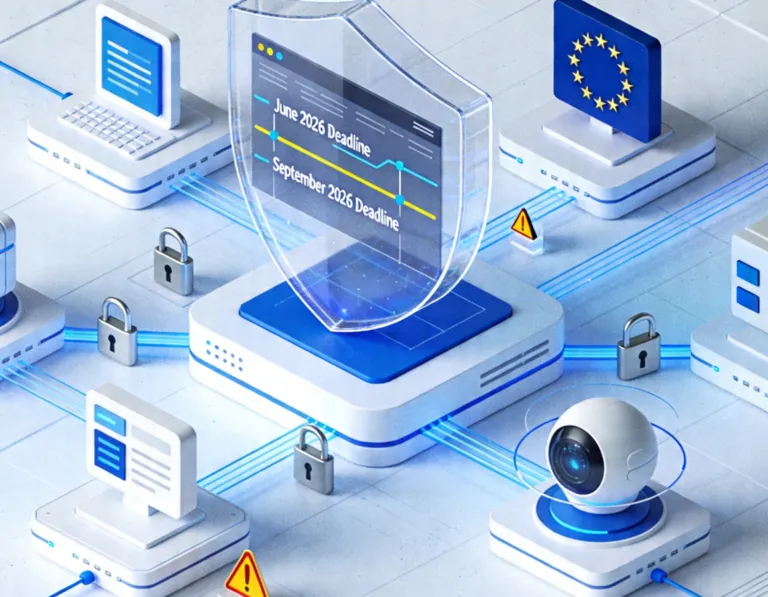
Il Cyber Resilience Act entra nella fase operativa nel 2026: l’11 giugno scatta il Capitolo IV sugli organismi di valutazione, l’11 settembre gli obblighi di segnalazione delle vulnerabilità entro 24 e 72 ore.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine