Cyber Risk Management: dalla cyber intelligence alla cyber insurance
Intervista a Giampiero Nanni, Symantec EMEA, su cyber intelligence, varianti malware, perdita di controllo dell’ICT con cloud e IoT, Shadow IT, GDPR e rischio insider.

Intervista a Giampiero Nanni, Symantec EMEA, su cyber intelligence, varianti malware, perdita di controllo dell’ICT con cloud e IoT, Shadow IT, GDPR e rischio insider.
Business Continuity Plan: differenza dal Disaster Recovery, errore di considerare il piano un documento una tantum e requisiti di un piano efficace, utile, condiviso e indipendente dallo scenario.
Intervista a Corrado Broli, Darktrace, sull’Enterprise Immune System: apprendimento automatico contro minacce interne ed esterne, confini di rete sempre più labili e rischio di alterazione dei dati.
Prima parte sulle MANET: assenza di coordinamento centrale, traffico multi-hop, modello a livelli, controllo topologico per ridurre il consumo energetico, durata della rete e problema del routing.
Seconda parte sui ransomware Android: analisi statica e dinamica, struttura di un file apk, AndroidManifest.xml, componenti delle app e disassemblaggio con ApkTool di un campione che blocca il telefono.
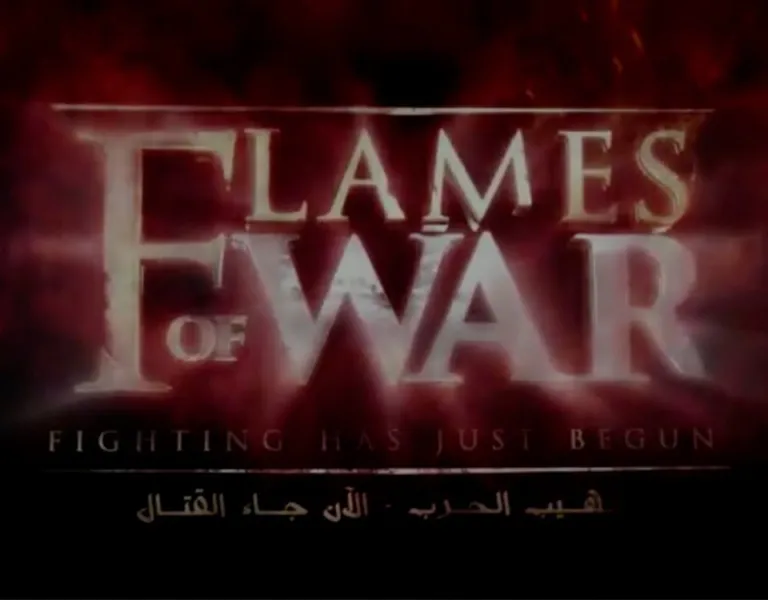
Internet Jihadism: i video Flames of War e Flames of War II dell’Islamic State, il ruolo di al_Hayat Media Center e la cyber-radicalizzazione dei giovani vulnerabili attraverso la jihadisfera.
Circolare 1/2018 della Guardia di Finanza: manuale operativo contro evasione e frodi fiscali, qualifica CFDA, copia forense in formato EWF, ruolo dei backup, first responder e standard ISO/IEC 27037.
Pseudonimizzazione nel GDPR: definizione dell’art. 4.5, differenza dall’anonimizzazione, garanzie con Big Data e profilazione, legame con privacy by design, articolo 32 e decisioni automatizzate.
Policy di sicurezza informatica in azienda: art. 32 del GDPR, formazione dei dipendenti, phishing e ransomware, content filtering, antivirus, backup periodici e assenza di indicazioni formali in Italia.
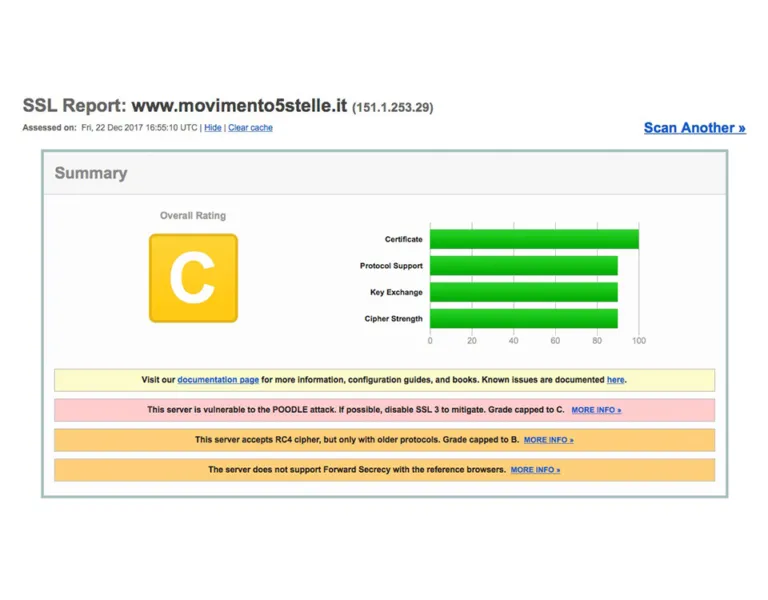
Sicurezza delle applicazioni web in Italia: XSS, SQL Injection, password deboli, sessioni, CAPTCHA e aggiornamenti, con l’analisi del caso Hack5Stelle e del certificato SSL esposto ad attacchi Man In The Middle.
Shadow Data nel cloud storage: dati condivisi senza controllo su Google Drive e Dropbox, indagine NTT DATA, ricerche con Google Dorks, CASB, responsabilità di fornitore e cliente e formazione del personale.
Intervista a Par-Tec al Forum ICT Security: nel 2016 le infezioni ransomware sono salite del 120%, il phishing ha causato 2,3 miliardi di dollari di danni e 6 attacchi su 10 sono dovuti al fattore umano.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine