Sicurezza dei dispositivi mobili e BYOD
BYOD e dispositivi mobili nella ISO/IEC 27001: regole d’uso, strumenti MDM, rischi del BYOD, divieto o adozione di un cloud access security broker e riferimenti NIST SP 800-46 e SP 800-114.

BYOD e dispositivi mobili nella ISO/IEC 27001: regole d’uso, strumenti MDM, rischi del BYOD, divieto o adozione di un cloud access security broker e riferimenti NIST SP 800-46 e SP 800-114.
Evento formativo gratuito di Digital Forensics Alumni il 5 luglio 2018 all’Università degli Studi di Milano, con interventi su phishing, intelligenza artificiale, GDPR e digital forensics.
Il regolamento ePrivacy, ancora allo stadio di proposta, integra il GDPR: differenze su persone giuridiche, metadati e contenuti, cancellazione dei dati e regole su chiamate ed email pubblicitarie.
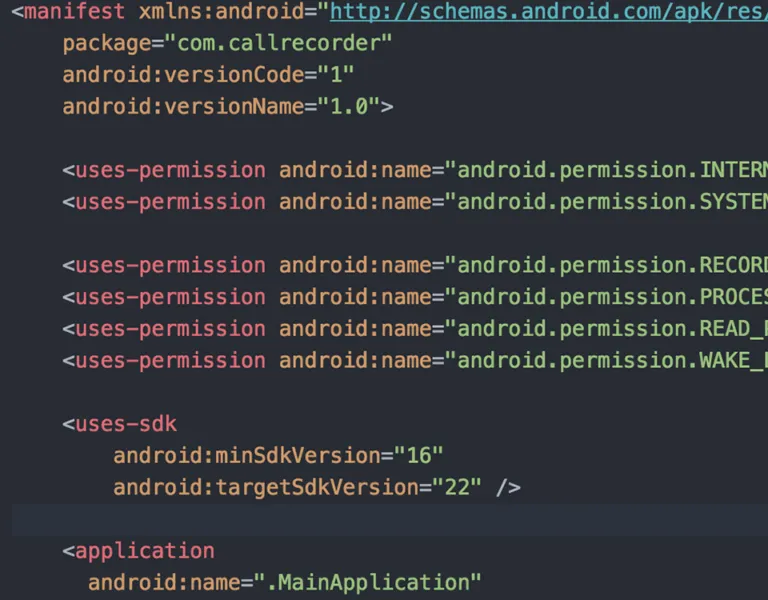
Come funzionano i permessi in Android: richiesta nel file AndroidManifest.xml, permessi personalizzati, livelli di protezione normal, dangerous e signature e flag privileged e development.
Falsi miti sul GDPR: il limite dei 250 dipendenti, il valore dei considerando rispetto agli articoli, le 24 lingue del testo e il consenso, che non prevale sul legittimo interesse come base giuridica.
Lotta alla corruzione tra FCPA, FOIA, GRECO e Unione Europea: indice Transparency International 2017, tre metodi di stima del costo per l’UE e proposta di direttiva a tutela del whistleblower.
Gestione della sicurezza ICT centrata sull’utente secondo ISO/IEC 27001: ruolo dell’amministratore di rete, livello ottimale di sicurezza come costo minimo totale e piano di continuità operativa.
Attacco di phishing su reti WiFi pubbliche con il framework wifiphisher: creazione di un Evil Twin, deautenticazione dei client e pagine di login false come l’OAuth login page per catturare le credenziali.
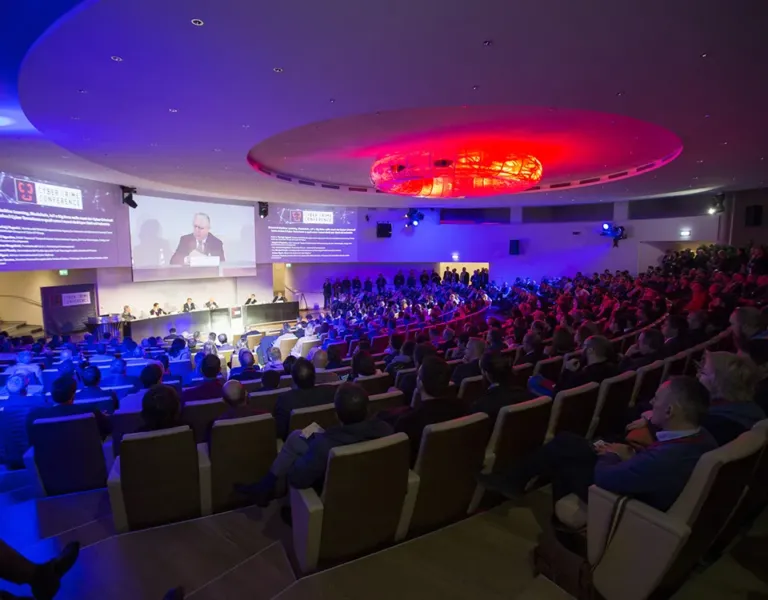
Tavola rotonda della Cyber Crime Conference 2018 su machine learning, blockchain, IoT e big data in mano ai cyber criminali: frodi informatiche, Dark Web e criminalità organizzata.
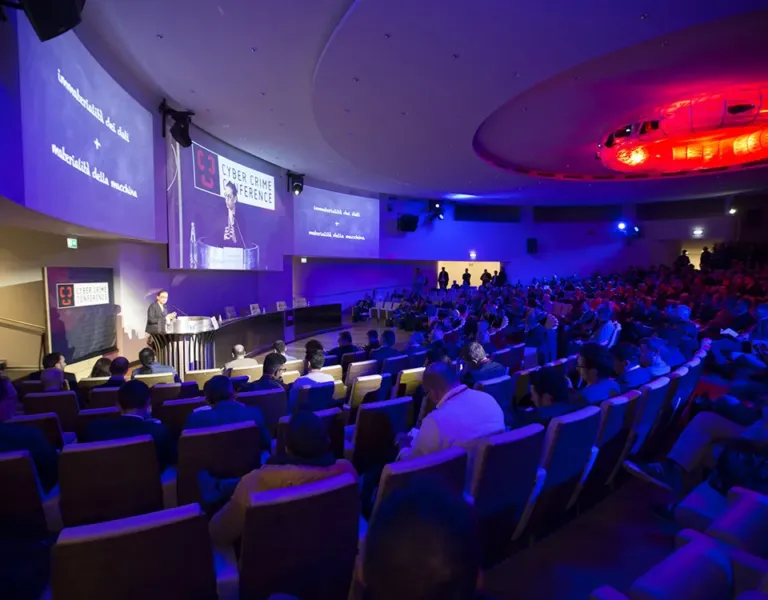
Monica A. Senor alla Cyber Crime Conference 2018: weak e strong A.I., imprevedibilità delle macchine autonome, legge del cavallo e rapporto tra security e safety nella robotica intelligente.
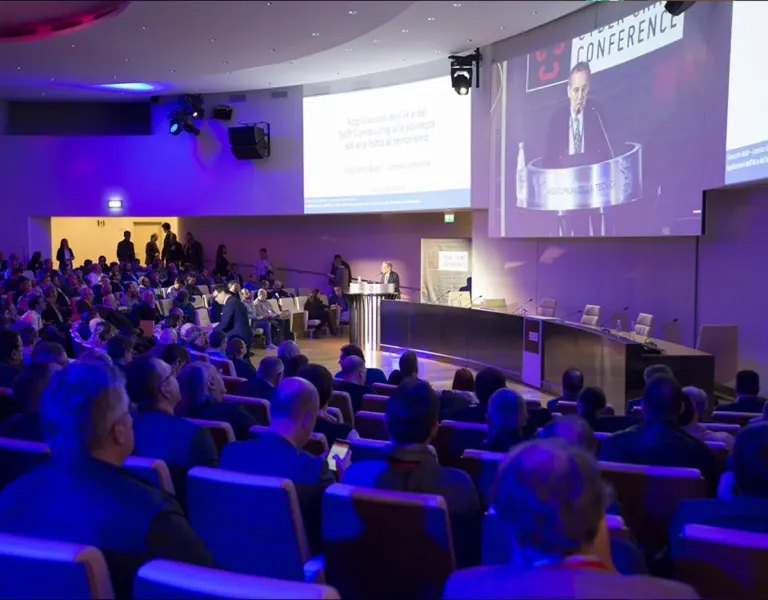
Lorenzo Schiavina alla Cyber Crime Conference 2018: logica Fuzzy, soft computing e sistemi esperti per l’analisi del rischio, dalla ricerca operativa al machine learning.
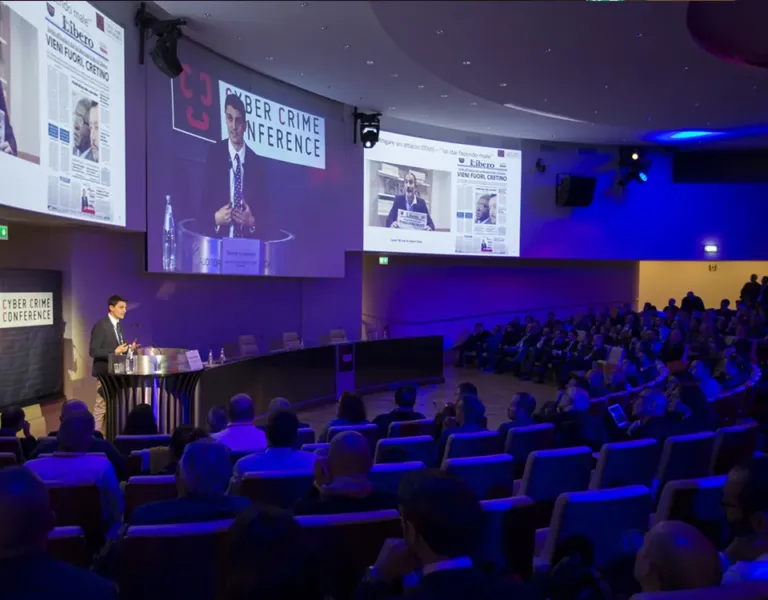
Casi pratici di DDoS alla Cyber Crime Conference 2018 con Stefano Fratepietro: l’attacco al sito di Libero, quello a salvinipremier.com con 20 gigabyte di posta sottratti e le regole per prevenire e mitigare.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.