WinRAR – un’esposizione lunga 19 anni
Vulnerabilità di WinRAR trovata da CheckPoint con il binary fuzzing di WinAFL: unacev2.dll, compilata nel 2006, gestisce gli archivi ACE e presenta un bug di tipo Absolute Path Traversal.

Vulnerabilità di WinRAR trovata da CheckPoint con il binary fuzzing di WinAFL: unacev2.dll, compilata nel 2006, gestisce gli archivi ACE e presenta un bug di tipo Absolute Path Traversal.
Eredità digitale e dati dei defunti: il parere del Garante sull’art. 2-terdecies del Codice privacy, la sentenza tedesca sull’account Facebook della figlia e le opzioni post mortem di Google e Facebook.
Fork della blockchain dei Bitcoin: differenze tra soft fork e hard fork (planned e contentious), commissioni, scalabilità e rischi di una governance decentralizzata, con il caso SegWit2X.
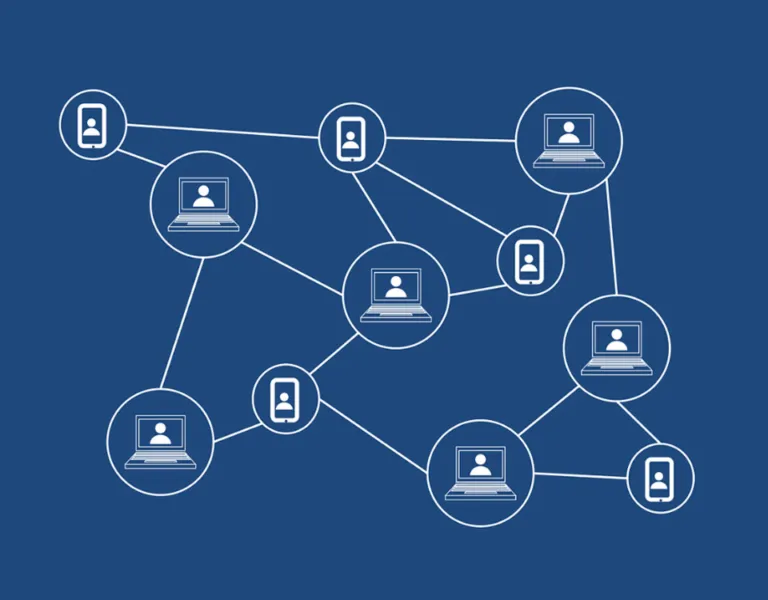
Algoritmi di consenso delle criptovalute: problema dei generali bizantini, Proof Of Work di Bitcoin e Ethereum, soglia del 51% e Proof Of Stake con l’update Casper, tra costi minori e rischio di centralizzazione.
Sicurezza dei sistemi blockchain: errori degli utenti su credenziali e chiavi, il caso AlphaBay, la scelta del supporto tecnico e perché la blockchain, struttura dati, non garantisce da sola la sicurezza.
La blockchain come cassaforte di cristallo: trasparente ma inviolata, in 10 anni non ha perso un satoshi; queste garanzie valgono però solo per le blockchain pubbliche, aperte e permissionless.
DMARC contro lo scam via e-mail: record DNS basato su SPF e DKIM, policy approve, reject e quarantine, report XML e introduzione graduale per impedire invii non autorizzati dal dominio aziendale.
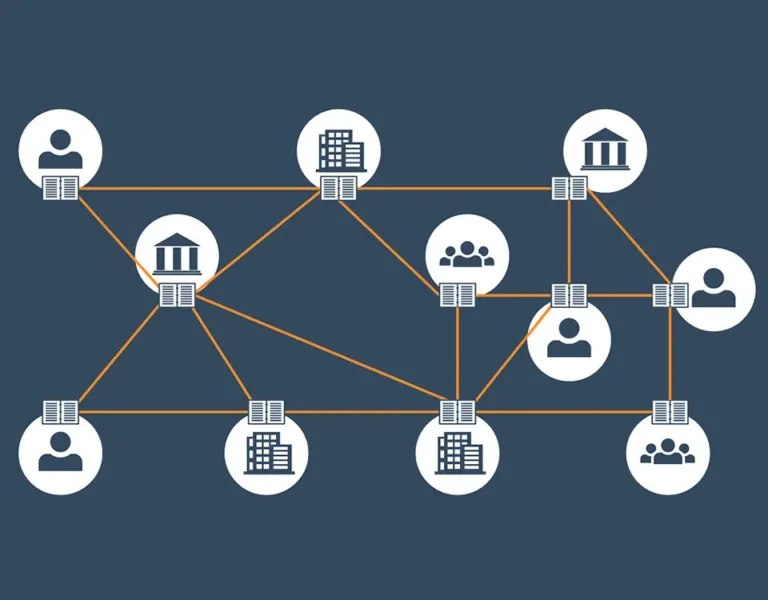
Ledger distribuito per la resilienza ICT: lo scambio di informazioni tra rilevamento, confinamento e ripristino tramite consenso che tollera nodi maliziosi o guasti, con le cinque funzioni di cyber resilienza.
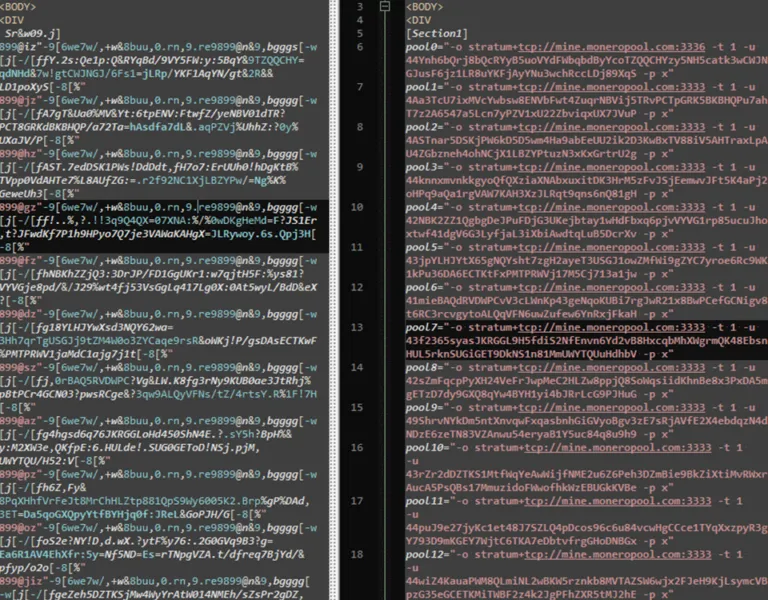
PhotoMiner mina Monero infettando NAS e server FTP senza autenticazione: su Shodan circa 304.000 FTP e 545.000 servizi SMB esposti nel mondo, circa 5.000 e 35.000 in Italia.
Quarta edizione 2019 del libro Sicurezza delle informazioni di Cesare Gallotti, con Cottafavi e Ramacciotti: valutazione del rischio, minacce, controlli ISO/IEC 27002 e requisiti ISO/IEC 27001:2013.
Telecamere IP esposte su Shodan: cifre sulla videosorveglianza in Italia, Regno Unito e Cina, query per trovare dispositivi senza autenticazione e reati del Codice Penale legati agli accessi abusivi.
Pseudonimizzazione nel GDPR secondo il documento ENISA: definizione, art. 25, differenze con cifratura e anonimizzazione e un esempio di registro scolastico diviso in due dataset.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.