Ancora sulla Governance dell’AI
Nove rischi dell’AI da valutare con la metodologia G.R.C.: autonomia, responsabilità dei danni, errori e manipolazione, sorveglianza, privacy, trasparenza, relazioni sociali, opinioni e lavoro.

Nove rischi dell’AI da valutare con la metodologia G.R.C.: autonomia, responsabilità dei danni, errori e manipolazione, sorveglianza, privacy, trasparenza, relazioni sociali, opinioni e lavoro.
Test di sette scanner black-box (Acunetix 360, AppScan, BurpSuite, Arachni, Vega, Wapiti, w3af) su 216 vulnerabilità di un laboratorio di cinque macchine: Burp Suite è primo, seguito da Wapiti e Arachni.
Smart working, acquisti online e phishing a tema Covid-19 nel 2020: il cloud facilita i controlli, la campagna Emotet di settembre mostra attacchi più evoluti e le VPN restano un punto critico.
Il Tribunale regionale di Bonn riduce di circa il 90% la sanzione di 9.550.000 euro del BfDI a 1 & 1 Telecom, con il quadro delle sanzioni dell’art. 83 GDPR e dei modelli di calcolo olandese e tedesco.
Trasferimenti di dati extra SEE dopo Schrems II: capo V del GDPR, decisioni di adeguatezza, clausole contrattuali standard e norme vincolanti d’impresa, valutazione del paese terzo e FAQ dell’EDPB.
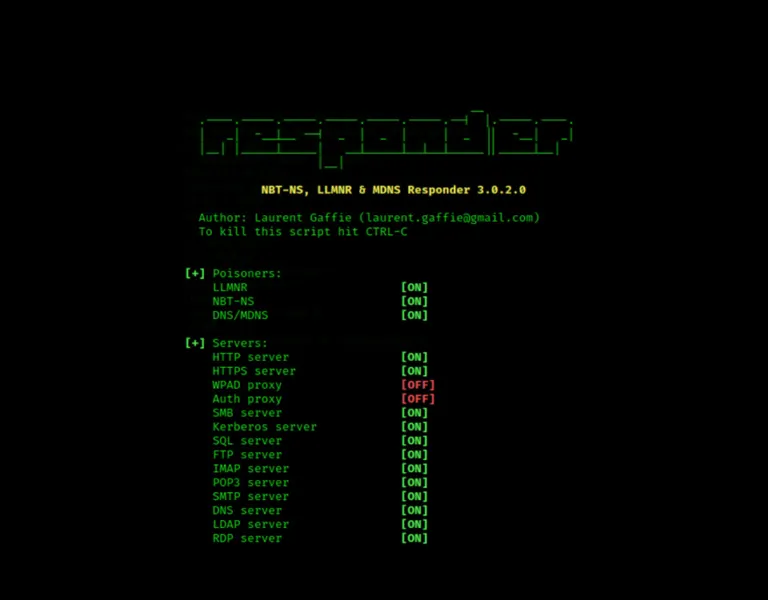
Responder e MultiRelay sfruttano LLMNR e NBT-NS, protocolli Windows attivi di default, per catturare con lo spoofing gli hash delle credenziali degli utenti della LAN; la difesa è disabilitare i due protocolli.
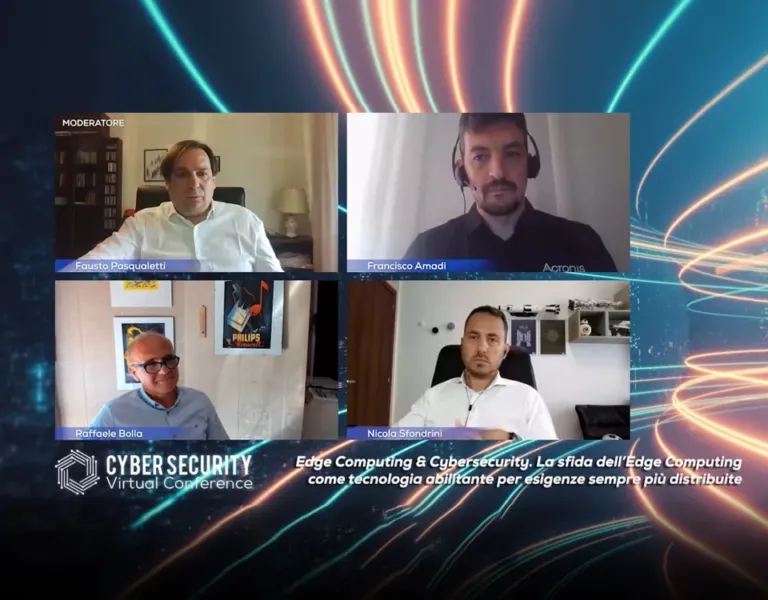
Tavola rotonda della Cyber Security Virtual Conference 2020 su Edge Computing e cybersecurity: sfide infrastrutturali, protezione dei dati e previsione Gartner di un 75% in più di dati elaborati con Smart Edge.
Governance dell’AI spiegabile, trasparente ed etica: responsabilità di CEO e ruoli funzionali, KPI su dati, sicurezza, costi, bias e audit, e autovalutazione basata sui 7 principi dell’AI.
Intervista a Giuseppe Carchedi di Sham in Italia sulla data driven insurance: Big Data nelle assicurazioni, cultura del dato e rischi informatici per gli ospedali; il mercato Analytics supera 1,7 miliardi di euro.
PCI DSS 4.0: due bozze RFC, a ottobre 2019 e un anno dopo, 12 requisiti mantenuti, novità su controlli compensativi, analisi dei rischi mirata e MFA; uscita prevista a metà 2021.
Password manager: Master Password e vault, vantaggi come cifratura AES 256 bit e autofill, rischio di perdere o farsi rubare la Master Password e confronto dei prodotti a pagamento come LastPass, con i prezzi.
Information Security Governance nelle PMI italiane: ciclo Direct/Control, fasi del Risk Management, best practices e analisi critica di ISO 27005 e OCTAVE-S, i due approcci ritenuti più adatti.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.