Relazioni tra Nation State ed eCrime Actor
Distinguere un eCrime Actor da un Nation State Threat Actor complica l’attribution: categorie del MISP Galaxy, spettro delle responsabilità dello Stato e legami sempre più frequenti tra i due mondi.

Distinguere un eCrime Actor da un Nation State Threat Actor complica l’attribution: categorie del MISP Galaxy, spettro delle responsabilità dello Stato e legami sempre più frequenti tra i due mondi.
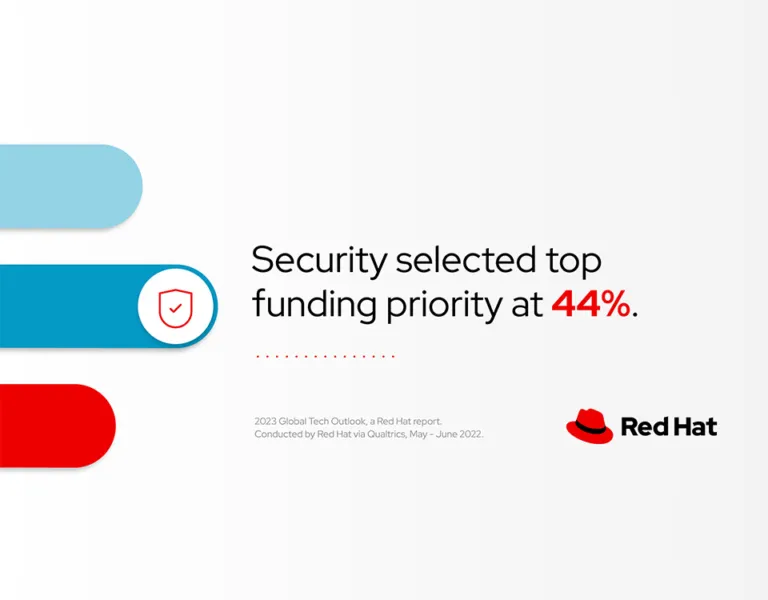
Il Global Tech Outlook 2023 di Red Hat, su 1.703 leader IT, vede la sicurezza prima priorità di investimento (44%) e della trasformazione digitale (20%), mentre la carenza di talenti resta l’ostacolo maggiore.
Nel Cyber Defense Index della MIT Technology Review, che classifica le prime 20 economie, l’Italia è all’11° posto: 8ª per le infrastrutture critiche ma terzultima per le capacità organizzative.
La Joint Communication del 10 novembre fissa quattro pilastri per la cyber defence UE: scambio di informazioni, sicurezza della Difesa, investimenti congiunti e partnership con Paesi extra-UE.
Killnet ha rivendicato su Telegram il DDoS che ha reso irraggiungibile il sito del Parlamento europeo poche ore dopo la risoluzione che riconosce la Russia come sponsor del terrorismo internazionale.
L’archiviazione di una querela per diffamazione su una pagina Facebook mostra i limiti delle indagini: Meta non fornisce i dati dagli USA e gli autori dei commenti restano senza nome.
Lo smishing sfrutta i provider di messaggistica mobile: per il report Human Factor 2022 di Proofpoint i tentativi sono più che raddoppiati negli Stati Uniti, con oltre 100.000 attacchi telefonici al giorno.
Il Parlamento europeo ha approvato la direttiva NIS2 con 577 voti favorevoli e 6 contrari: più settori coinvolti, obblighi su prevenzione e notifica e 21 mesi agli Stati membri per il recepimento.
Alla 90esima assemblea generale di New Delhi l’INTERPOL ha lanciato un Metaverso per le forze dell’ordine e ha elencato i possibili metacrimini, dal riciclaggio alle frodi, con i passi per contrastarli.
DMA (Reg. UE 2022/1925) e DSA (Reg. UE 2022/2065) aggiornano le regole sulle piattaforme: gatekeeper con soglia di 75 milioni di euro, sanzioni fino al 20% del fatturato e scadenza del DSA al 1° gennaio 2024.
Il rapporto OSSRA 2022 trova open source nel 93-100% del codice di 17 settori e versioni obsolete nell’88% di 2.097 codici valutati: servono strategia, processo di approvazione e strumenti SCA.
Finance/Insurance ha ricevuto oltre il 43% degli attacchi totali nel secondo trimestre 2022: ransomware e phishing, ma crescono DDoS e supply chain. Tra le misure, SOC-MDR 24/7 e Incident Response Plan.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.